
前言
对于经常折腾 VPS、NAS 和 Docker 自托管项目的朋友来说,Nginx 应该是再熟悉不过的工具了。
无论是搭建个人网站、部署 Web 应用,还是给各种 Docker 服务配置域名和 HTTPS,基本都离不开 Nginx。
刚开始使用的时候,可能只需要简单配置几条 proxy_pass 就能满足需求。但随着部署的项目越来越多,反向代理、SSL 证书、HTTP 到 HTTPS 跳转、端口转发等配置也会越来越复杂。
所有配置都堆在一个 nginx.conf 文件里,不仅管理起来不方便,每次修改还得小心翼翼,生怕一个配置错误就导致整个 Nginx 服务无法正常运行。
为了解决这些问题,我干脆自己开发了一套 Nginx 可视化管理面板——ywsj-nginx-manager。
它可以通过 Web 页面直观地管理 Nginx,不需要每次都手动编辑配置文件。无论是创建反向代理、申请 SSL 证书,还是查看访问日志和运行状态,都可以直接在面板中完成。
项目主要功能包括:
🐳 Docker 一键部署:支持 AMD64 和 ARM64 多架构。
🔄 反向代理管理:可视化创建和管理站点,自动生成 Nginx 配置。
🔒 SSL 证书管理:集成 acme.sh,支持 DNS API 和 Standalone 模式申请证书,并支持自动续期。
📊 运行状态监控:查看访问请求、状态码分布以及日志统计。
🌐 中英文双语:支持暗色和亮色主题。
🔐 安全防护:首次初始化密码、防暴力破解、TOTP 二步验证。
最重要的是,这是一个完全开源的项目,代码和配置都可以自行查看,不需要依赖第三方闭源管理平台。
接下来,就带大家一起看看这款面板的实际功能,以及如何通过 Docker 快速部署,打造一套属于自己的 Nginx 可视化管理平台。
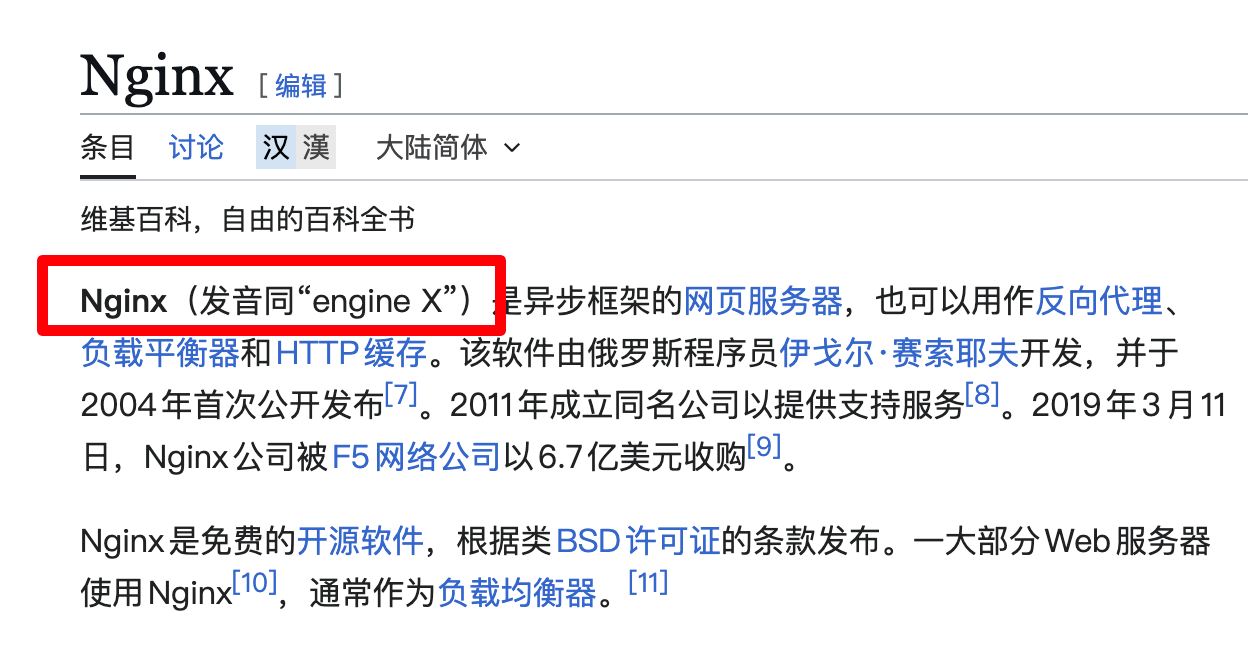
Nginx的读音
关于Nginx的读音-维基百科的说明
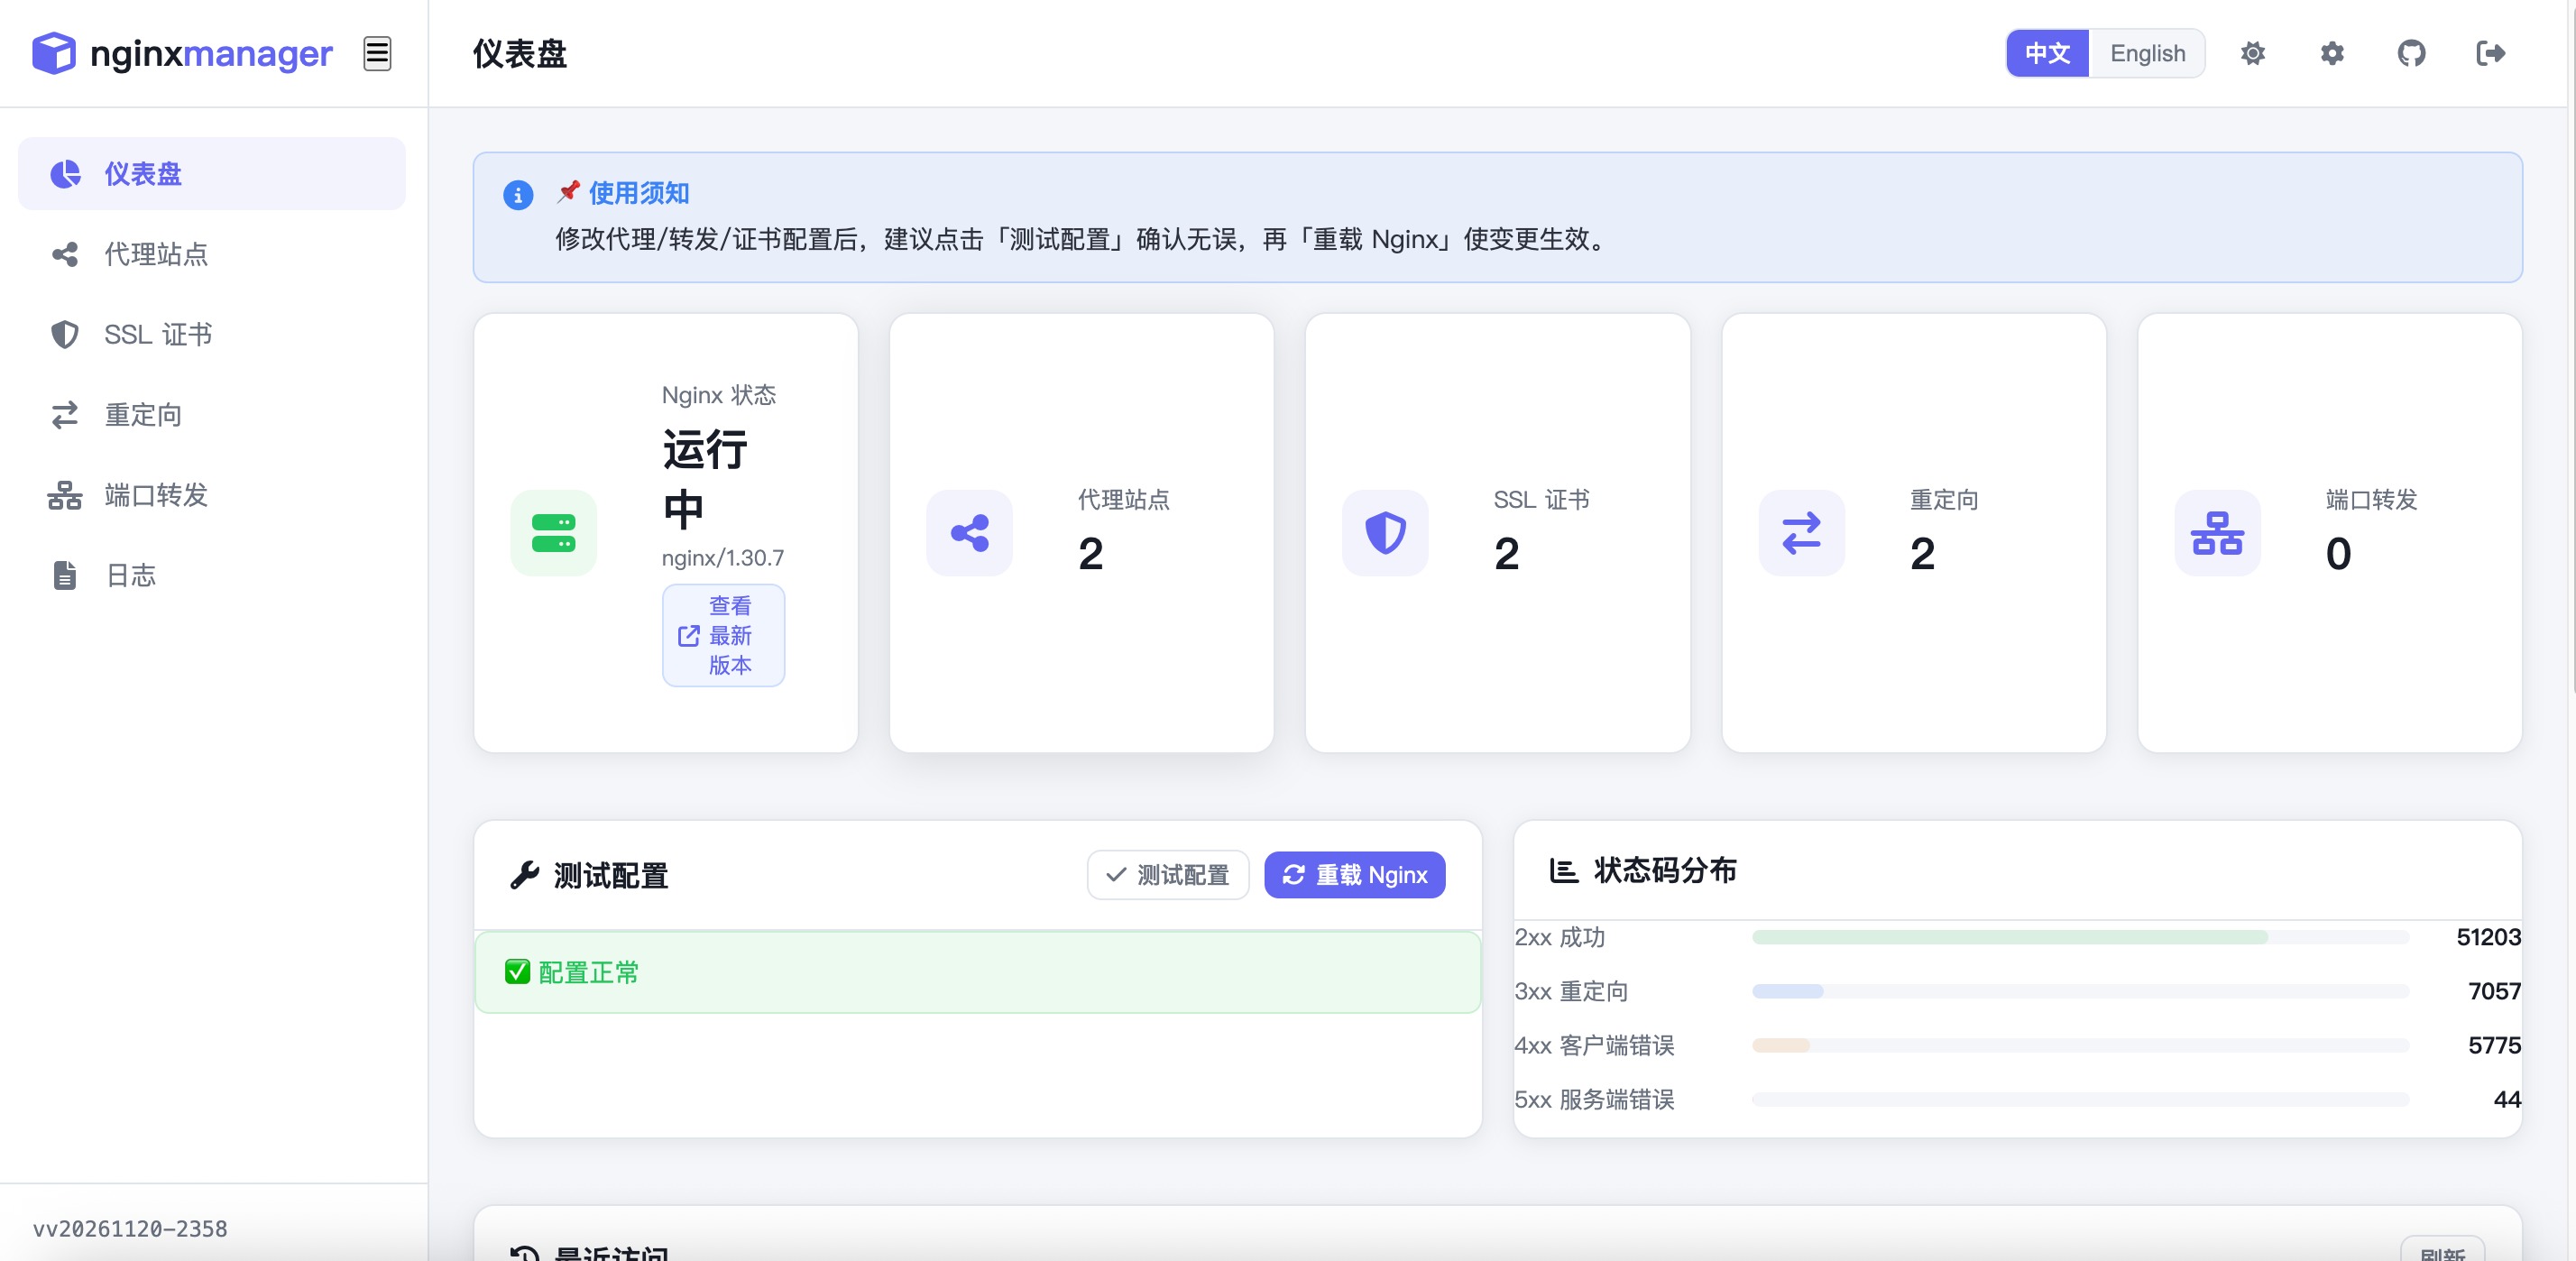
项目图示
主界面-仪表盘
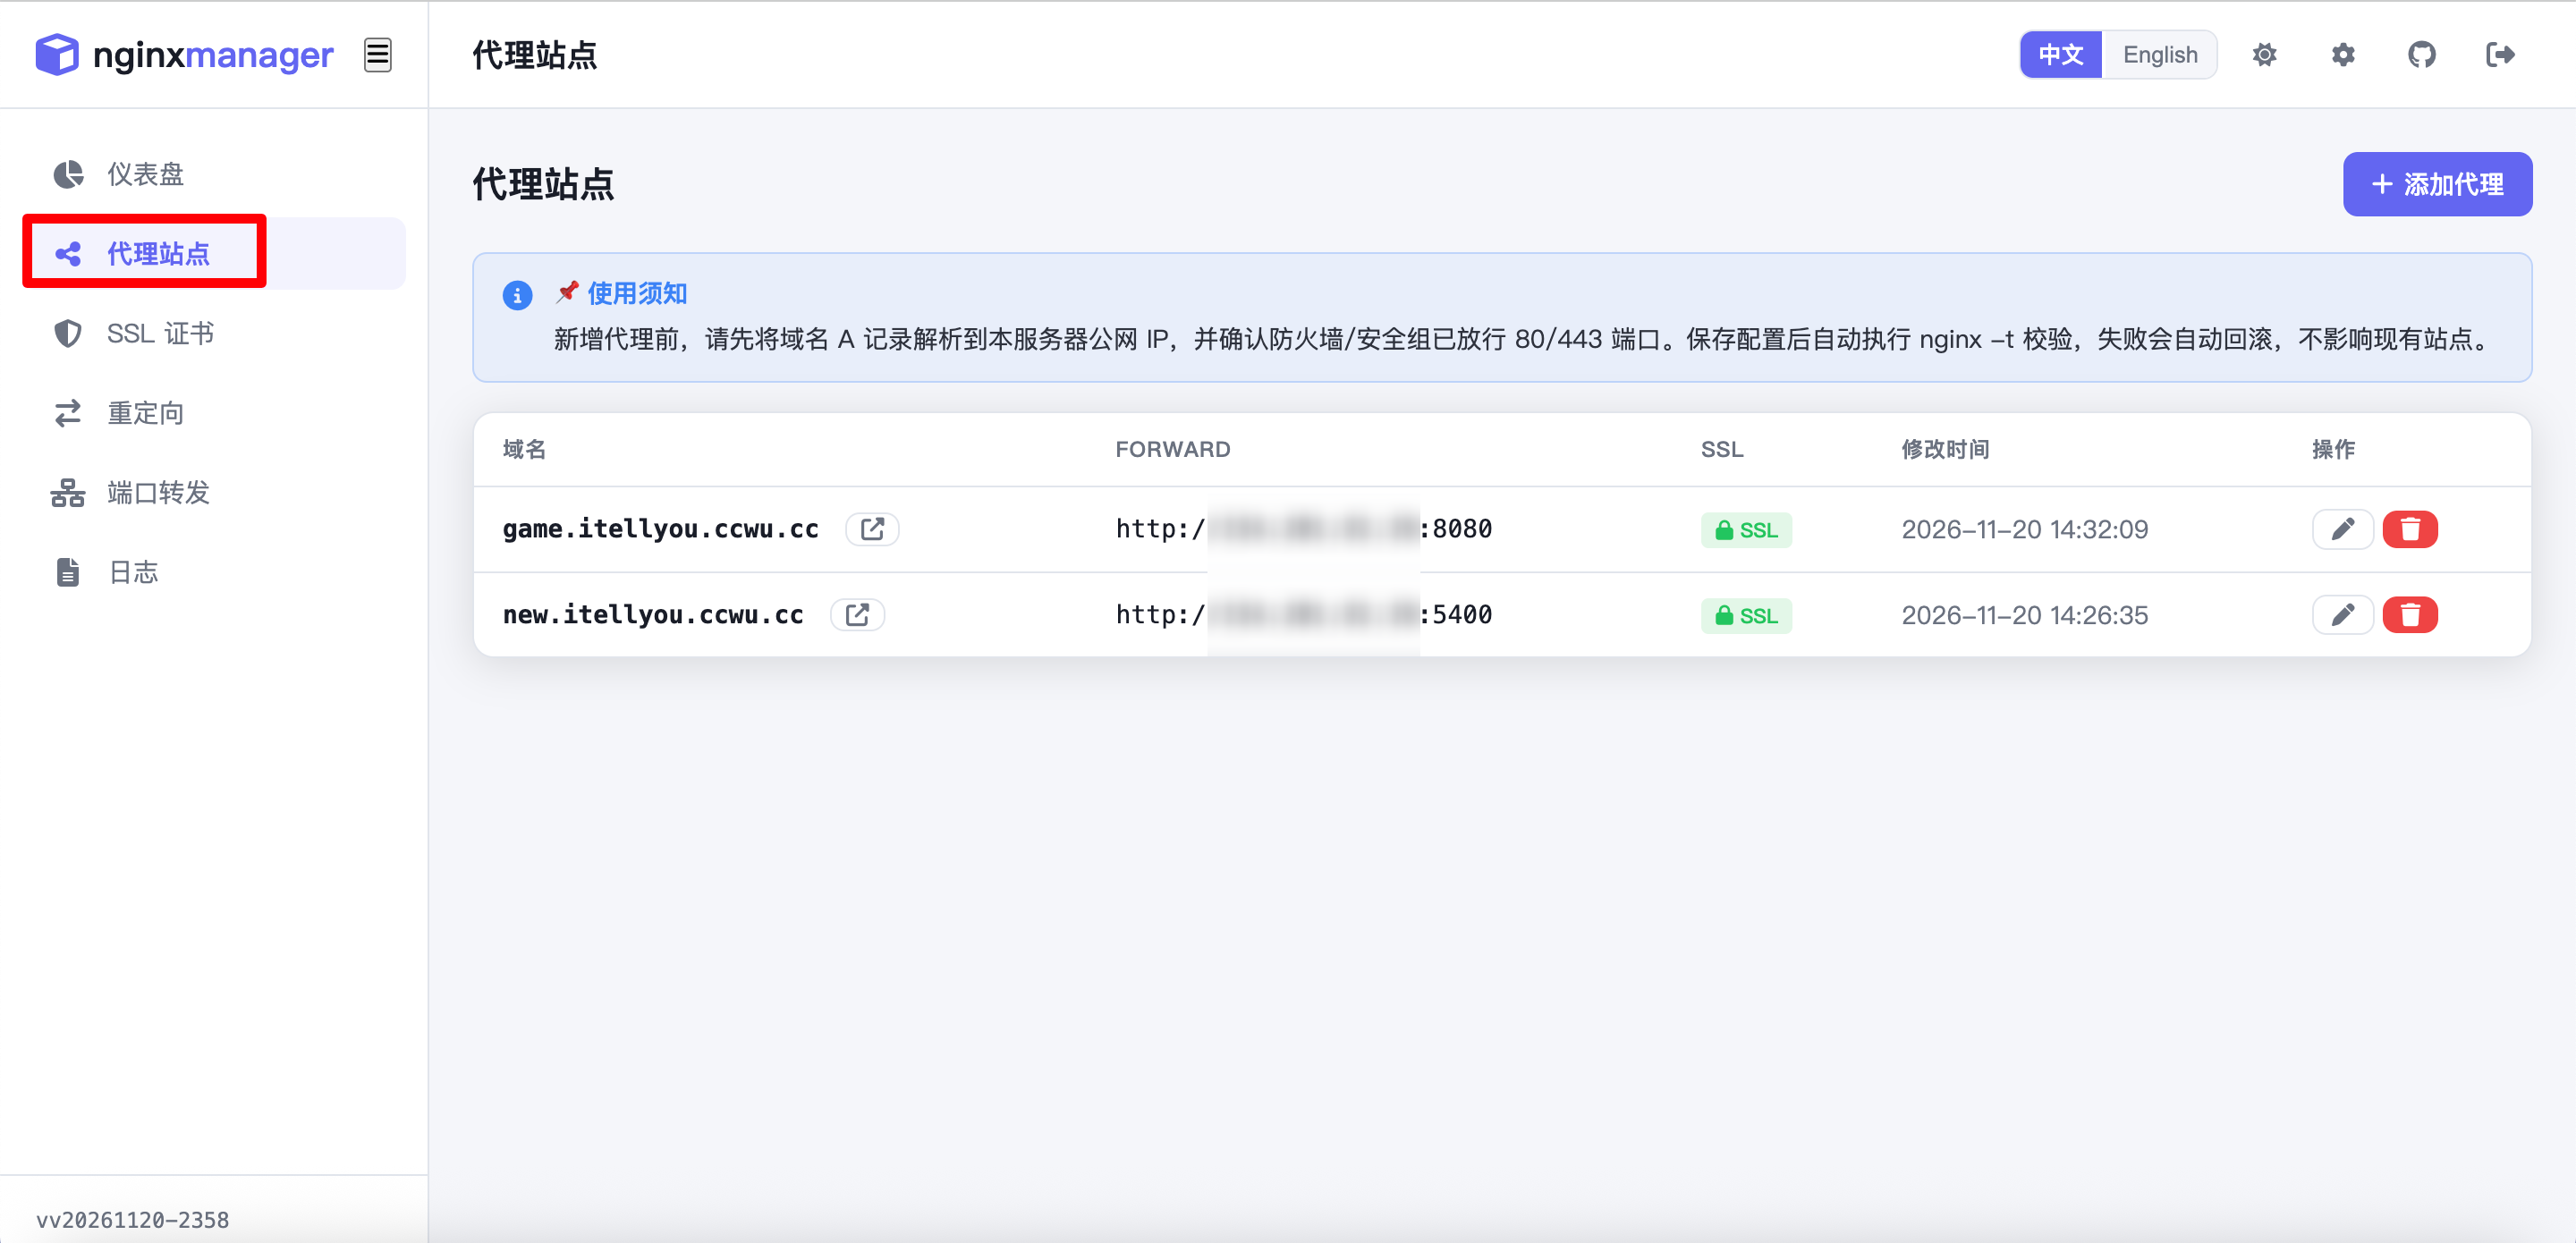
代理站点
添加站点
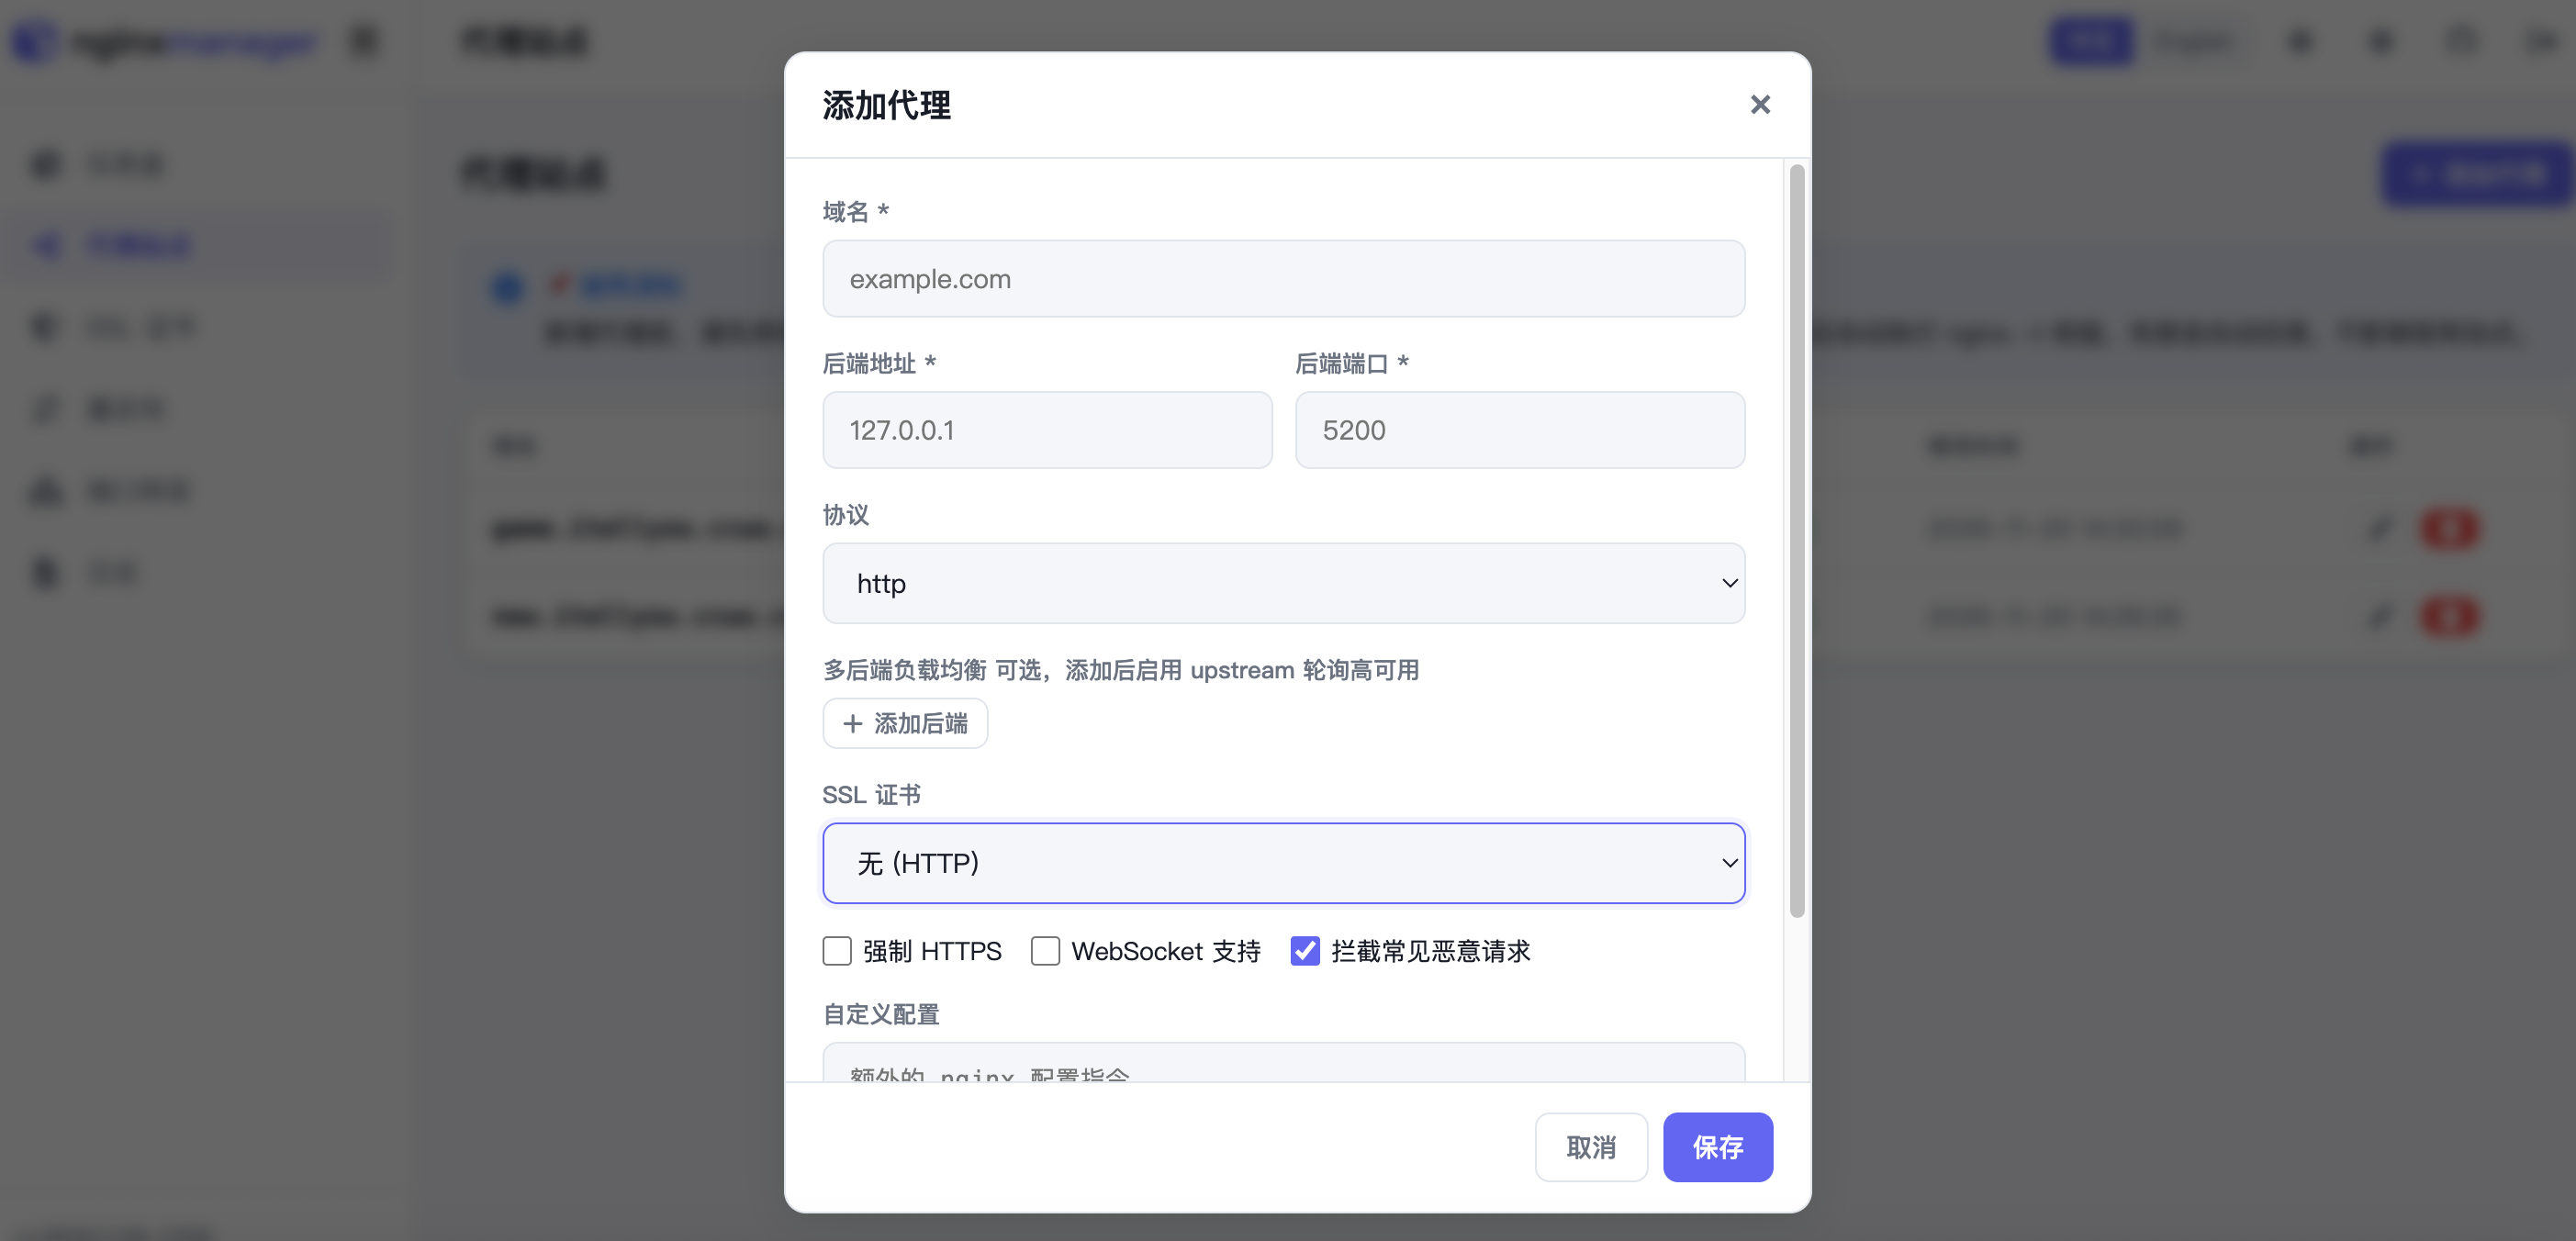
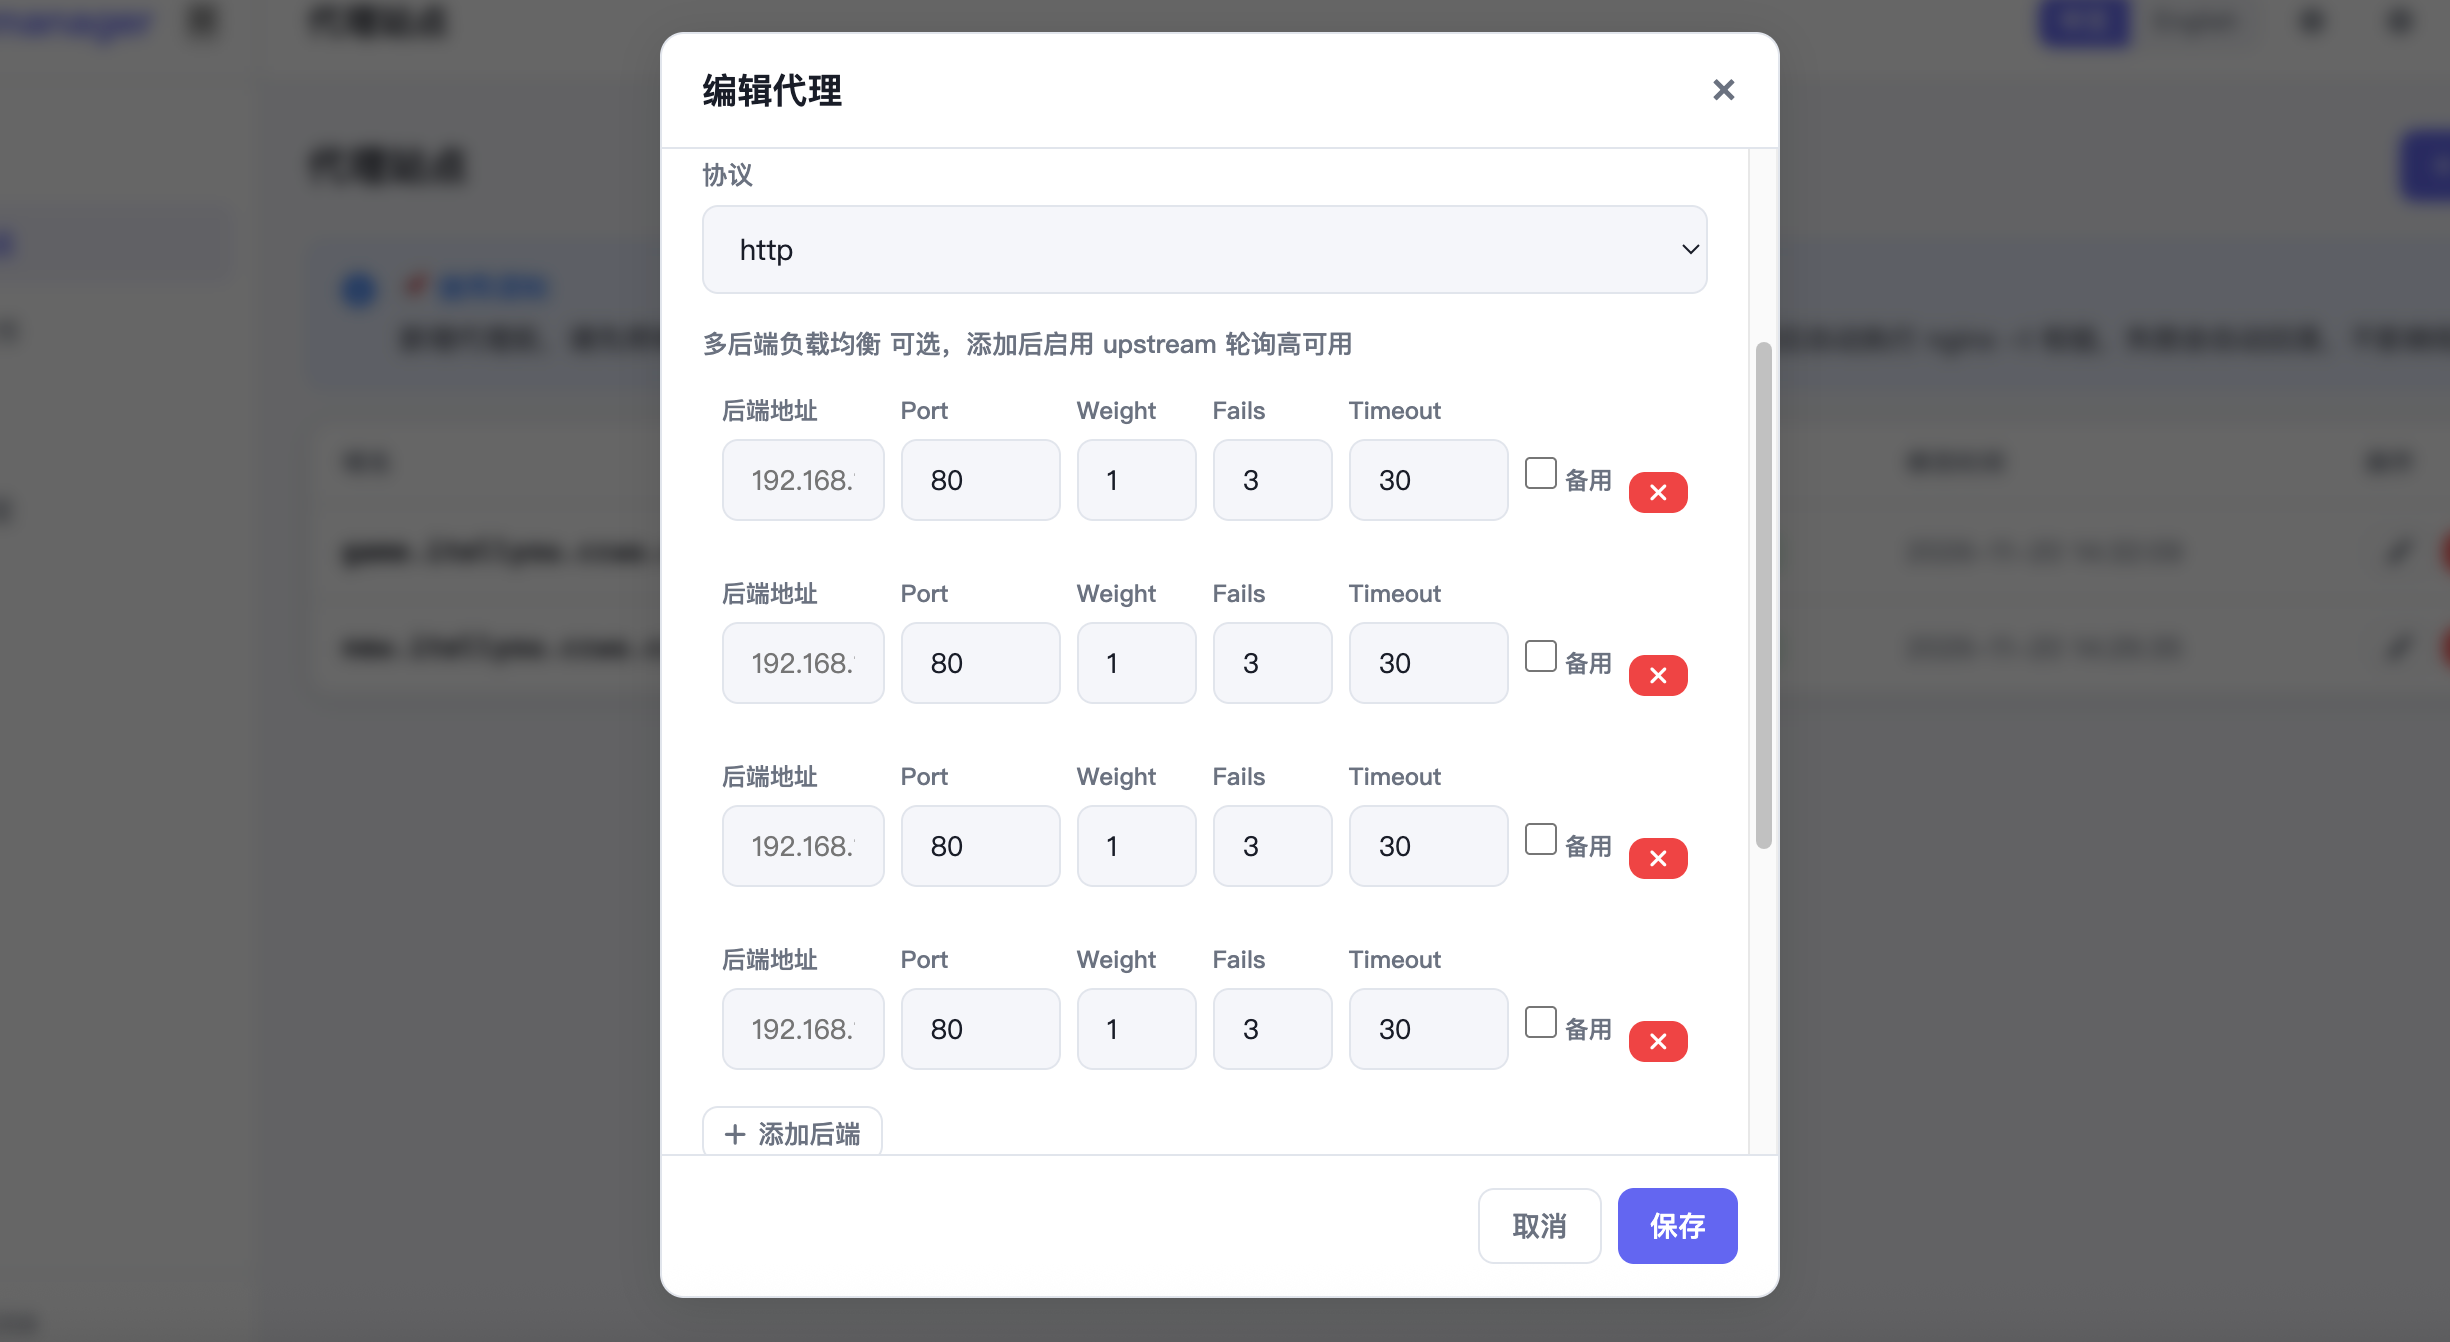
多后端负载均衡
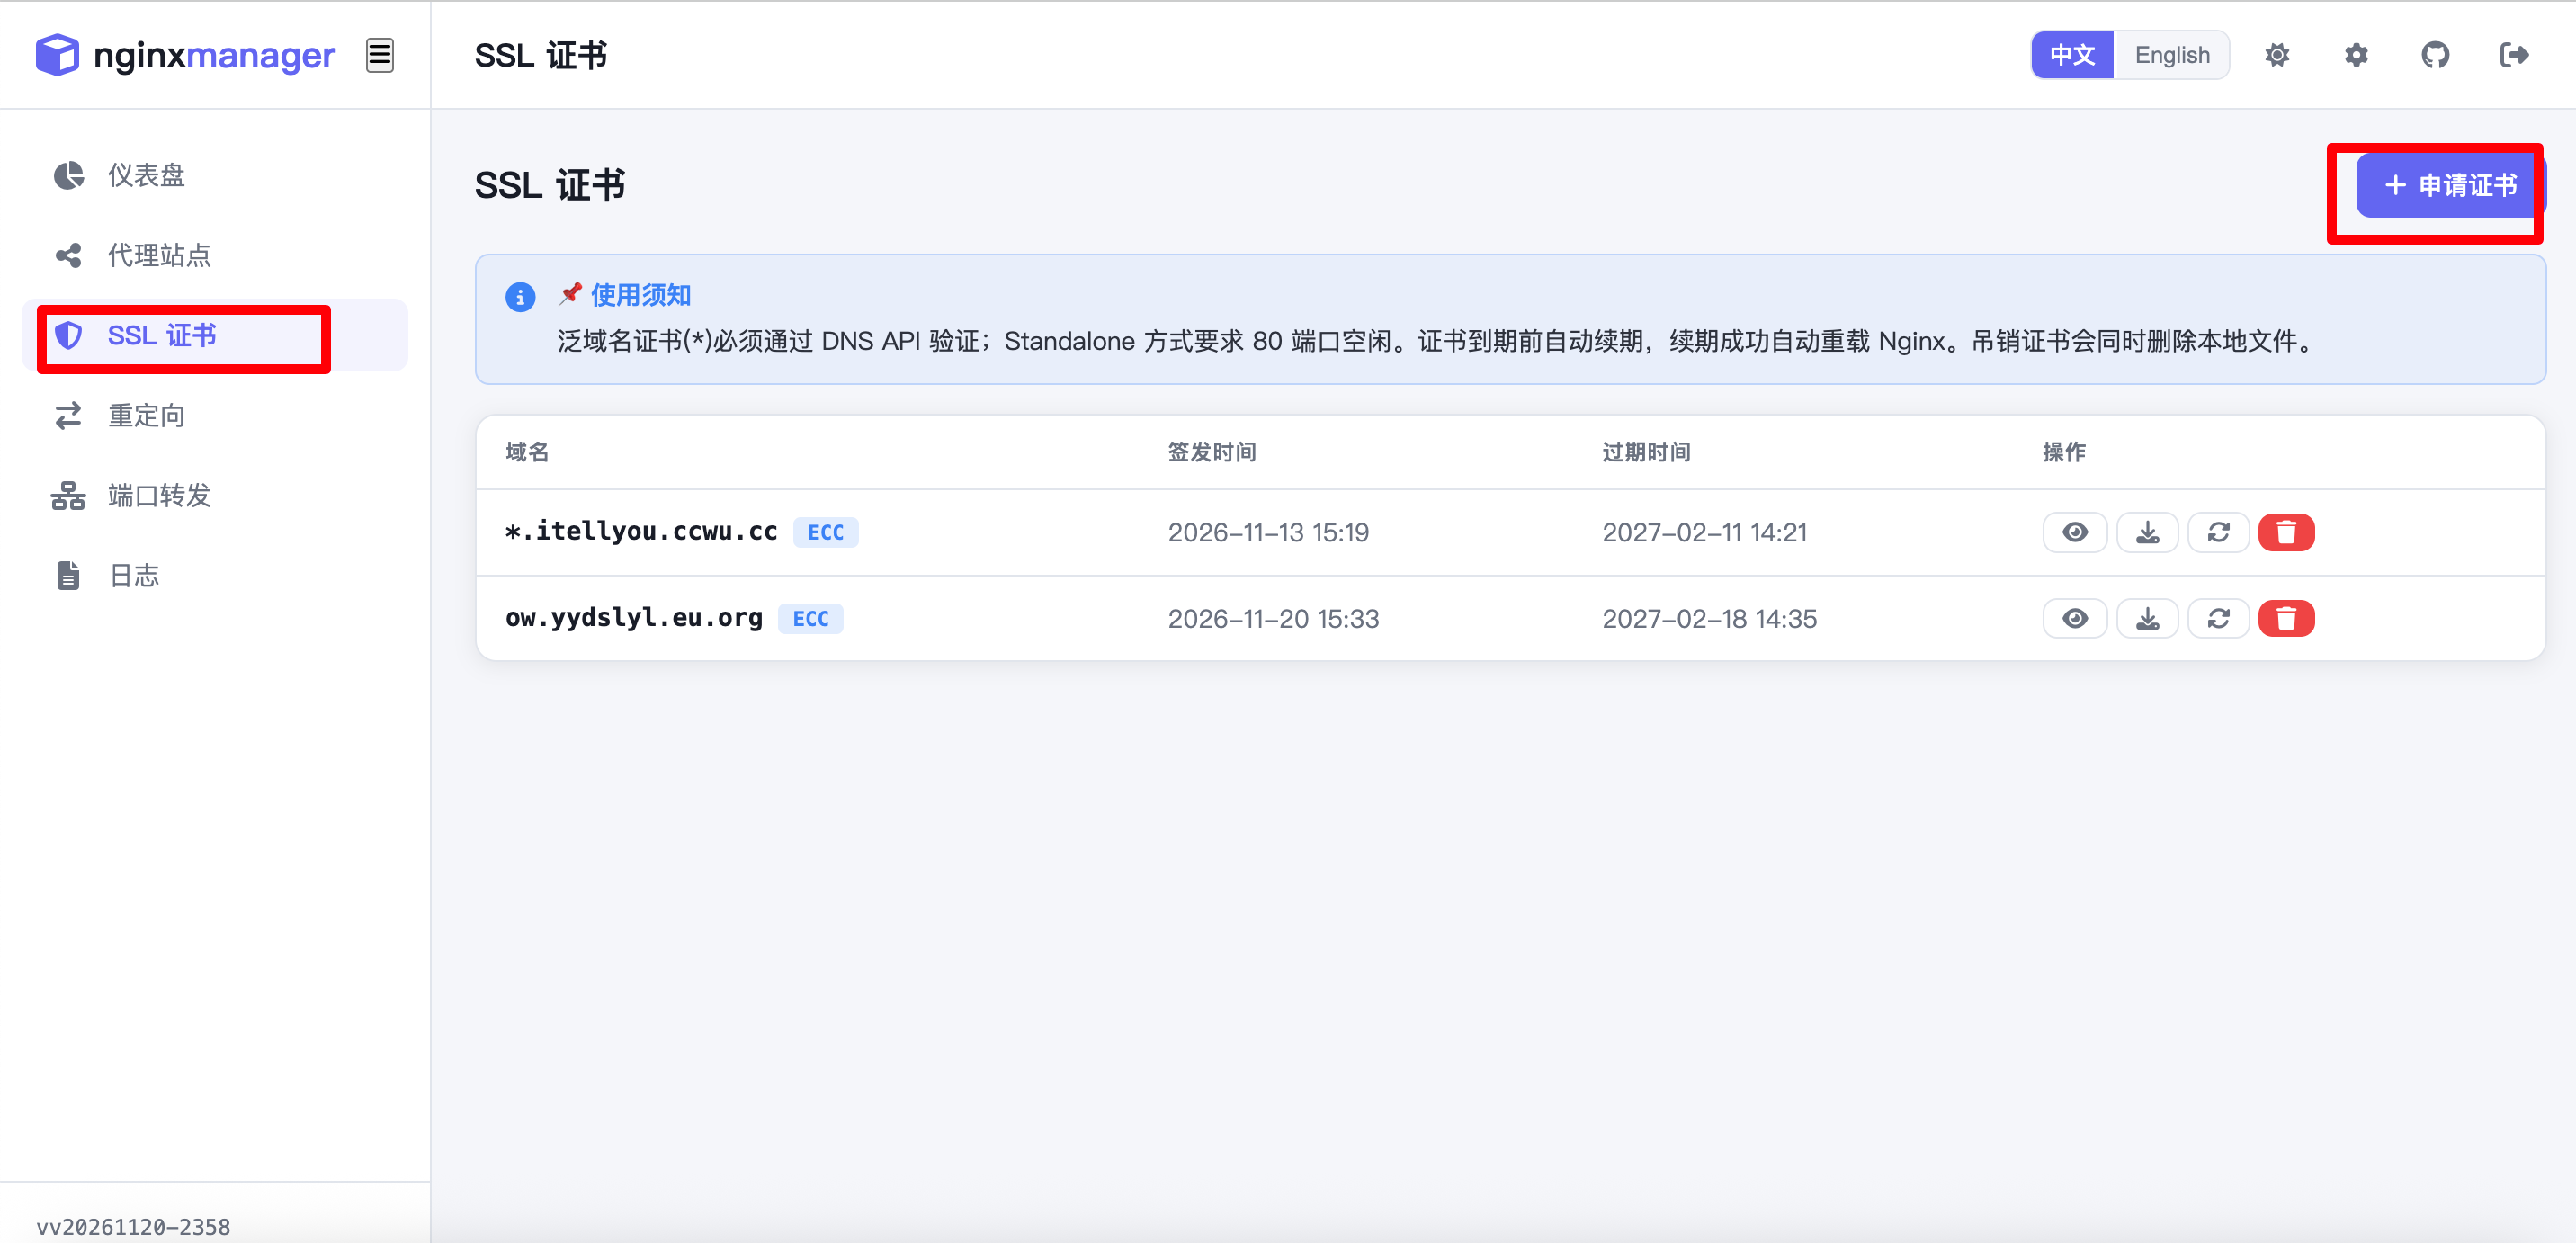
SSL证书
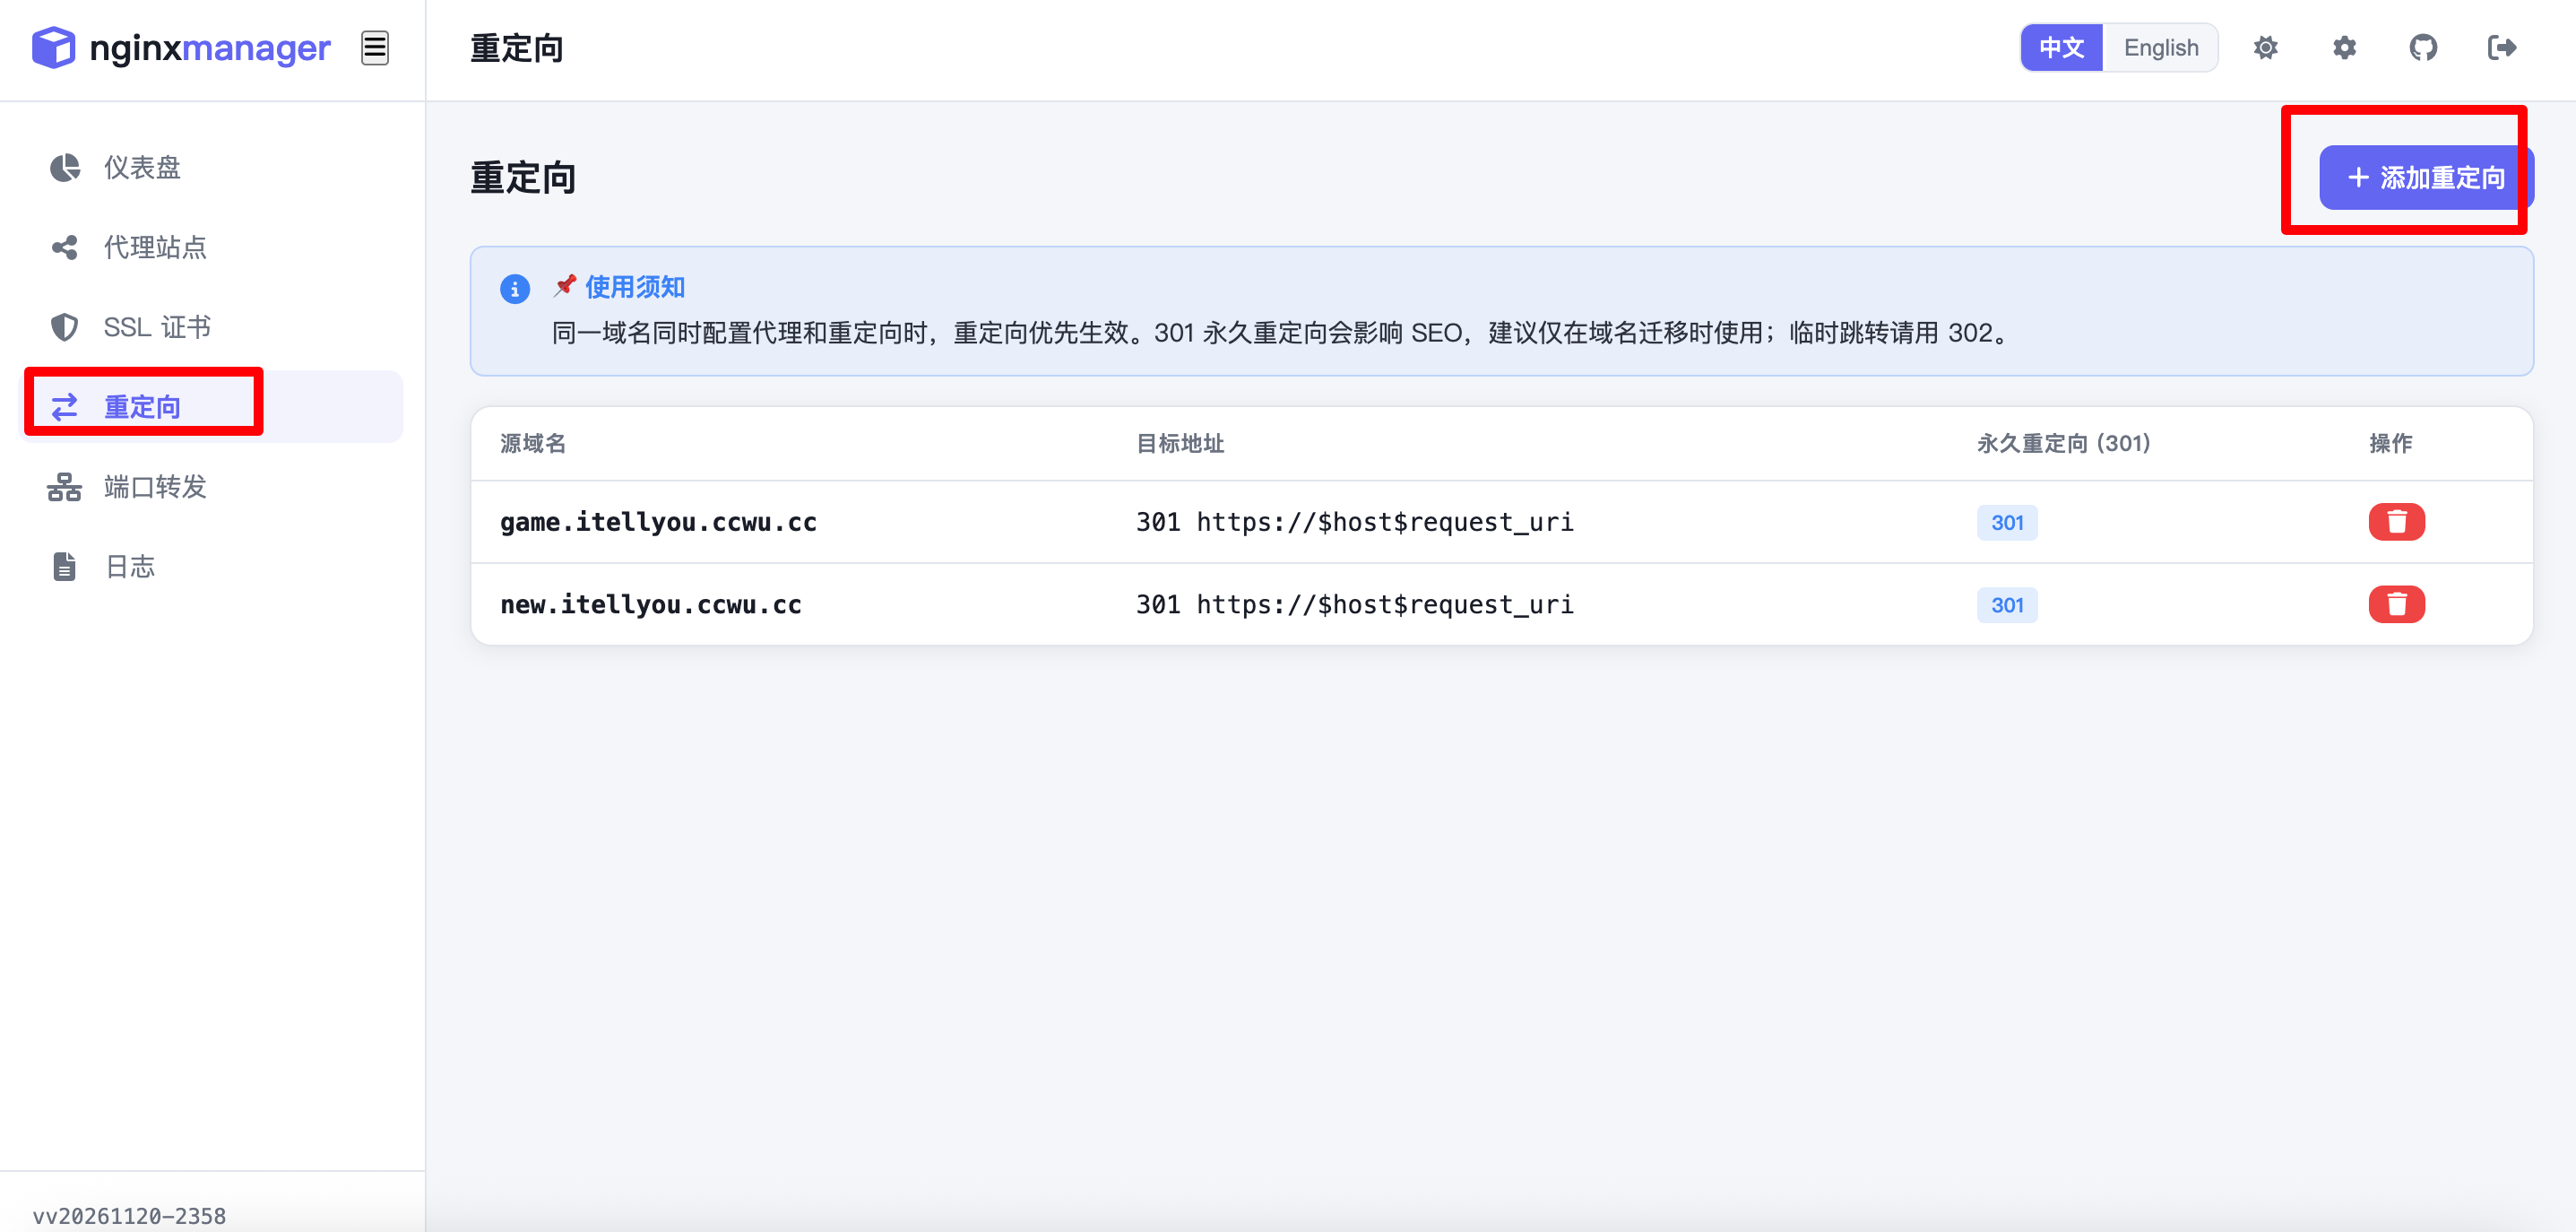
重定向
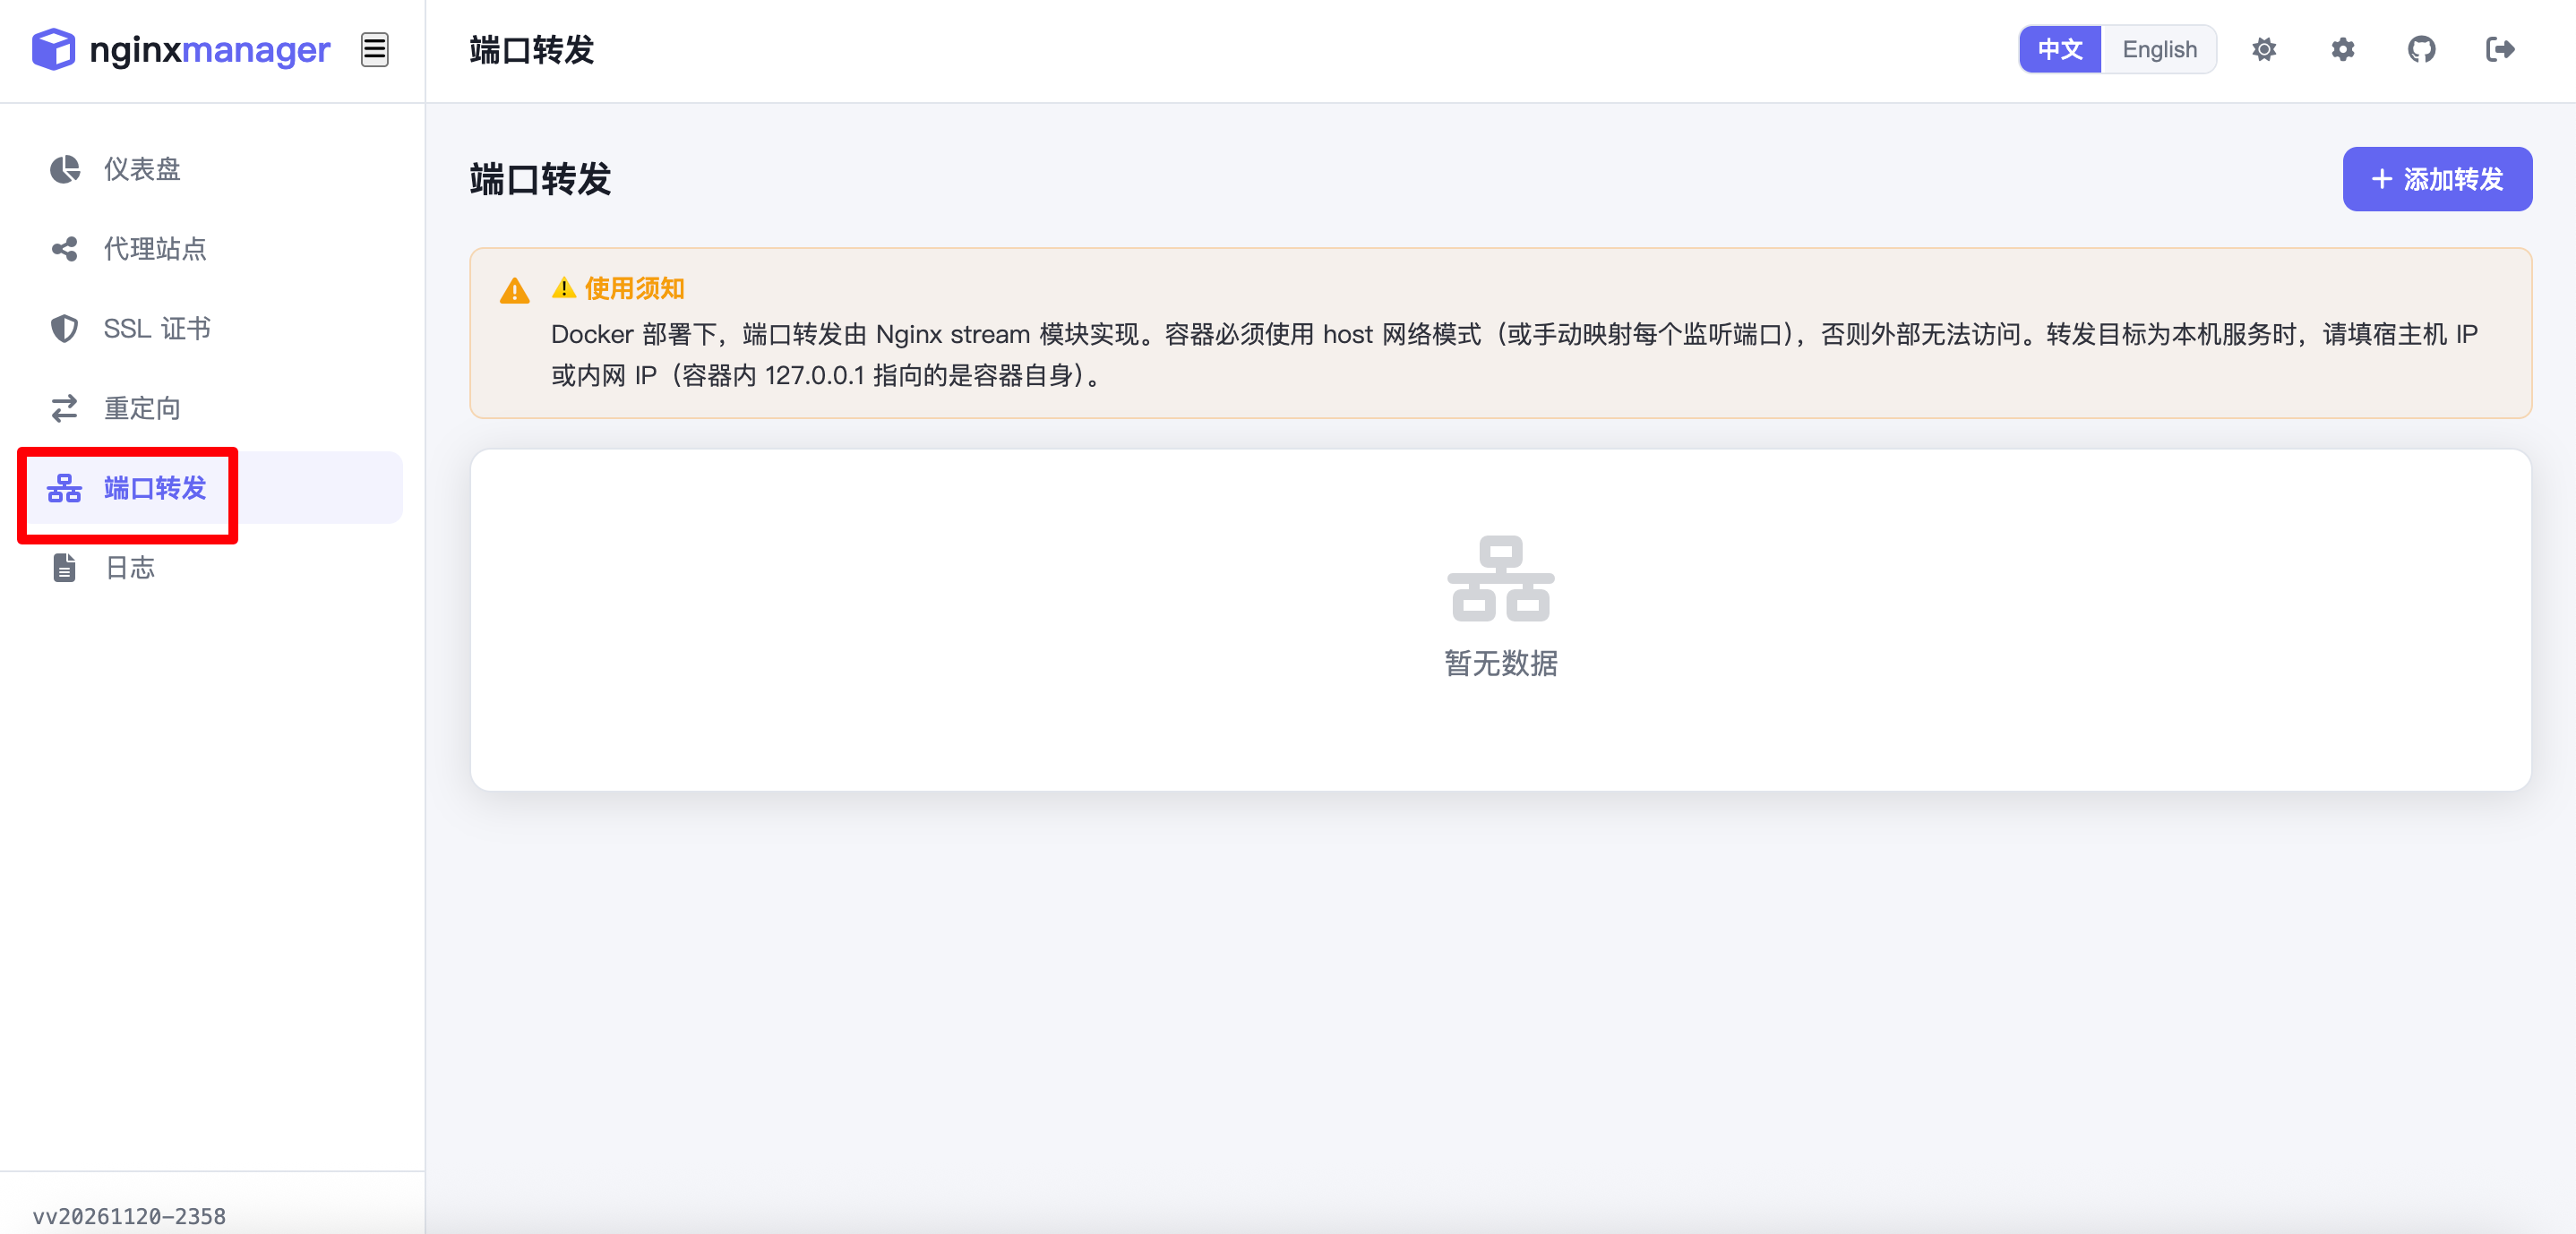
端口转发
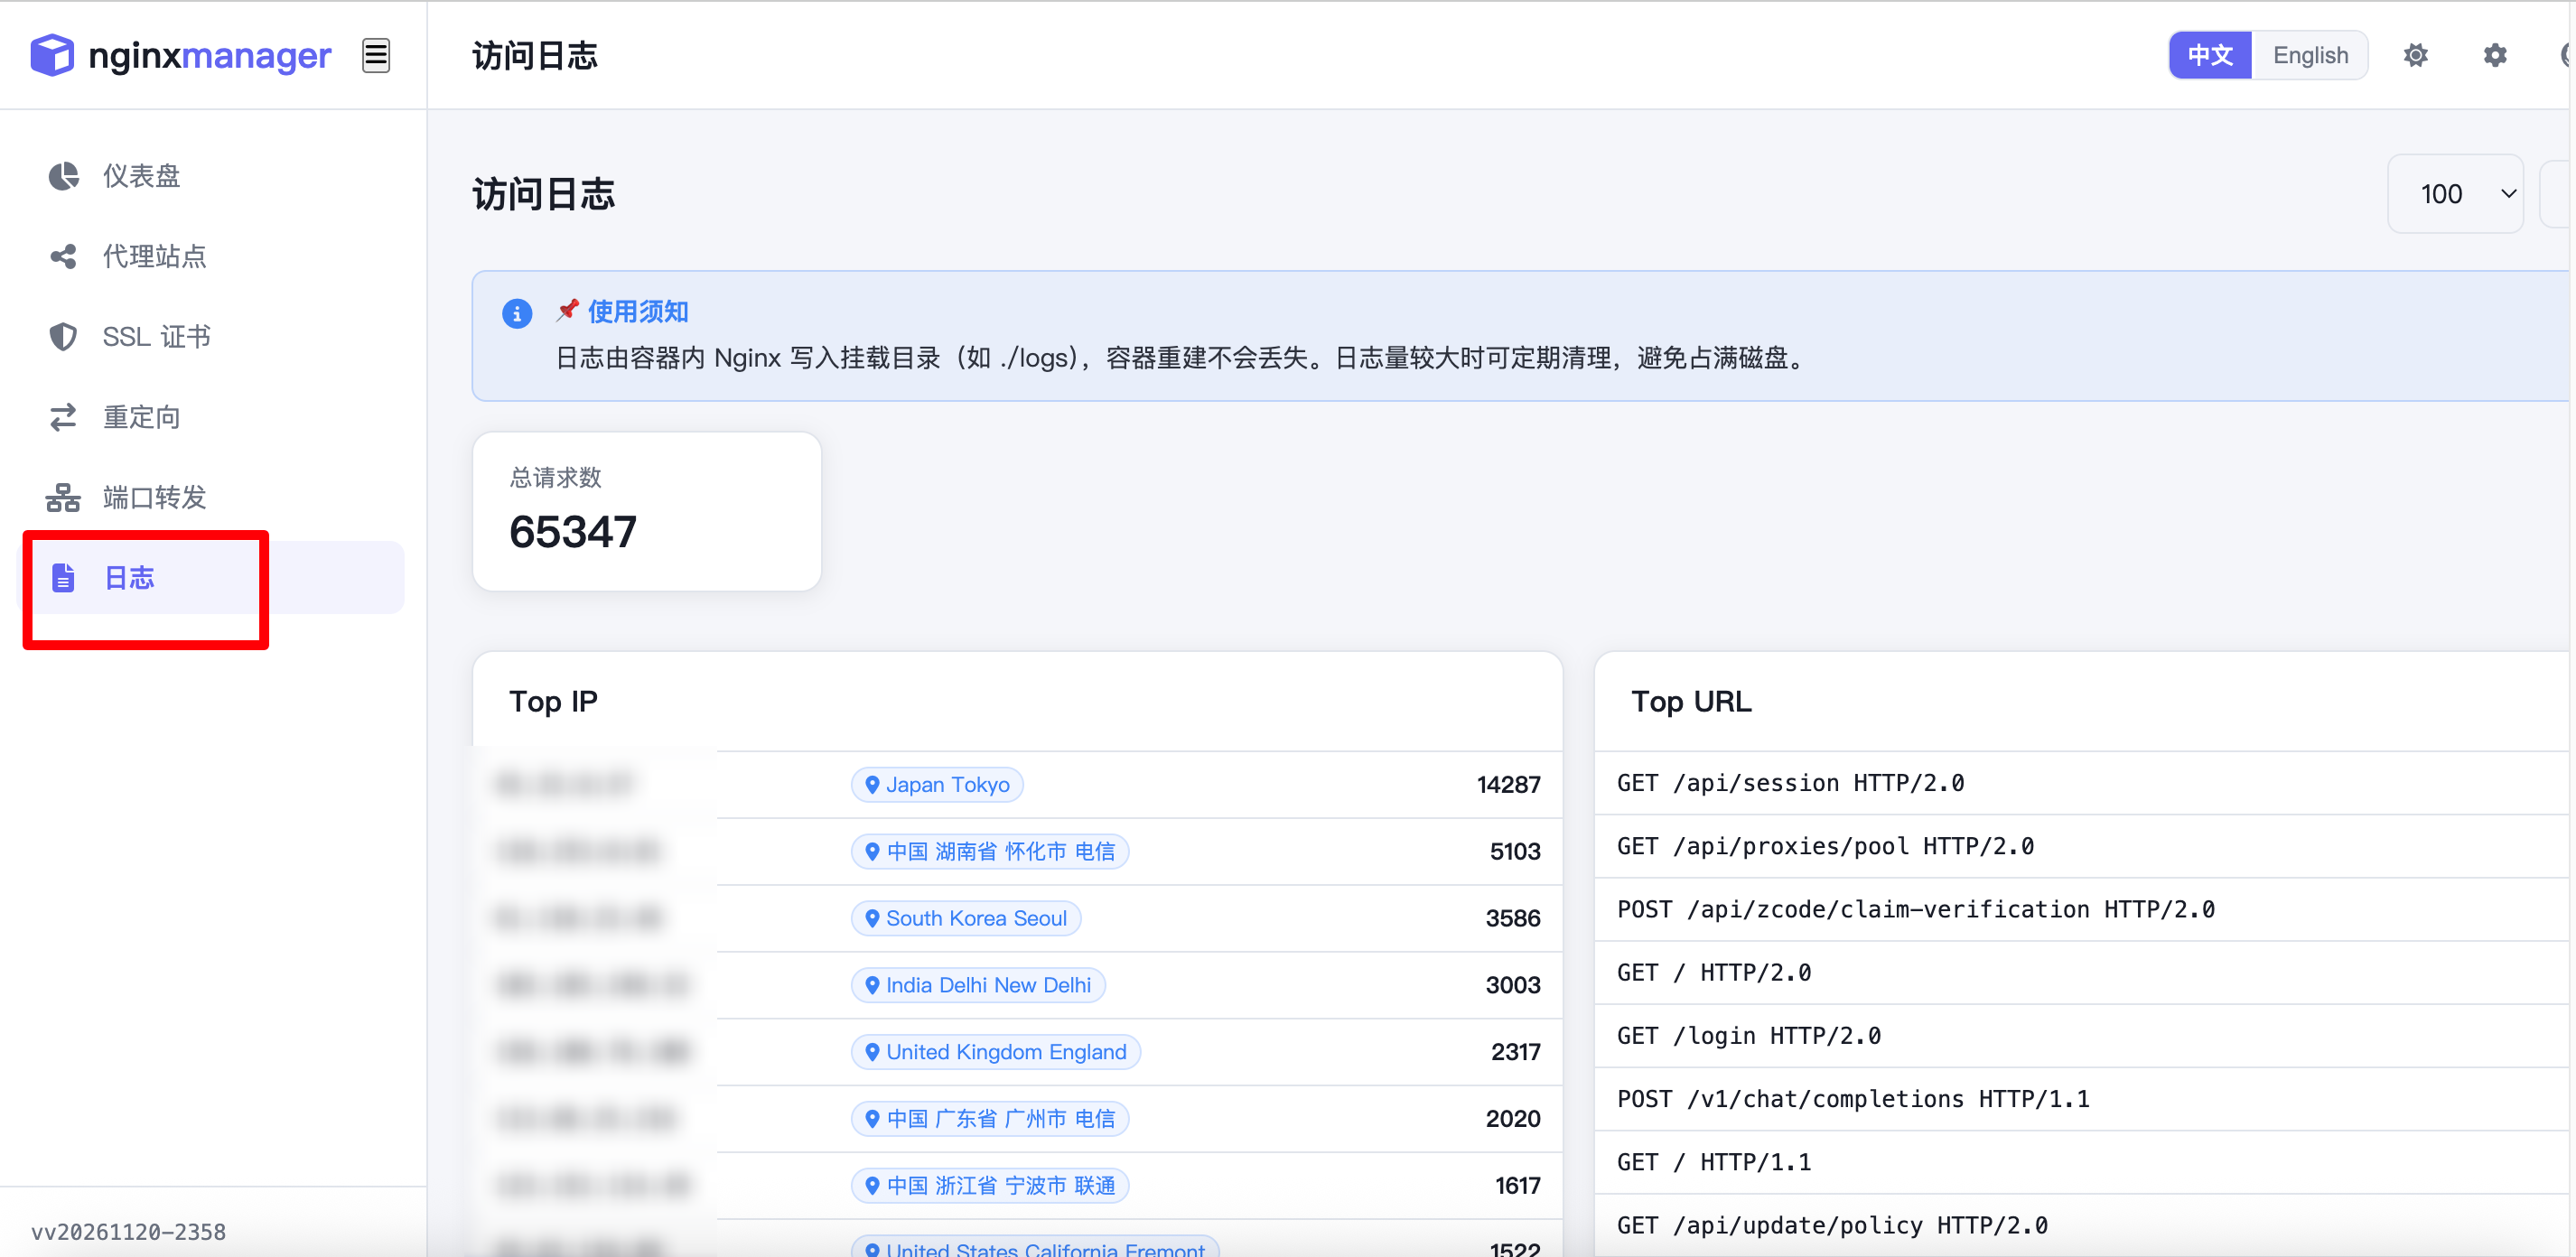
日志管理
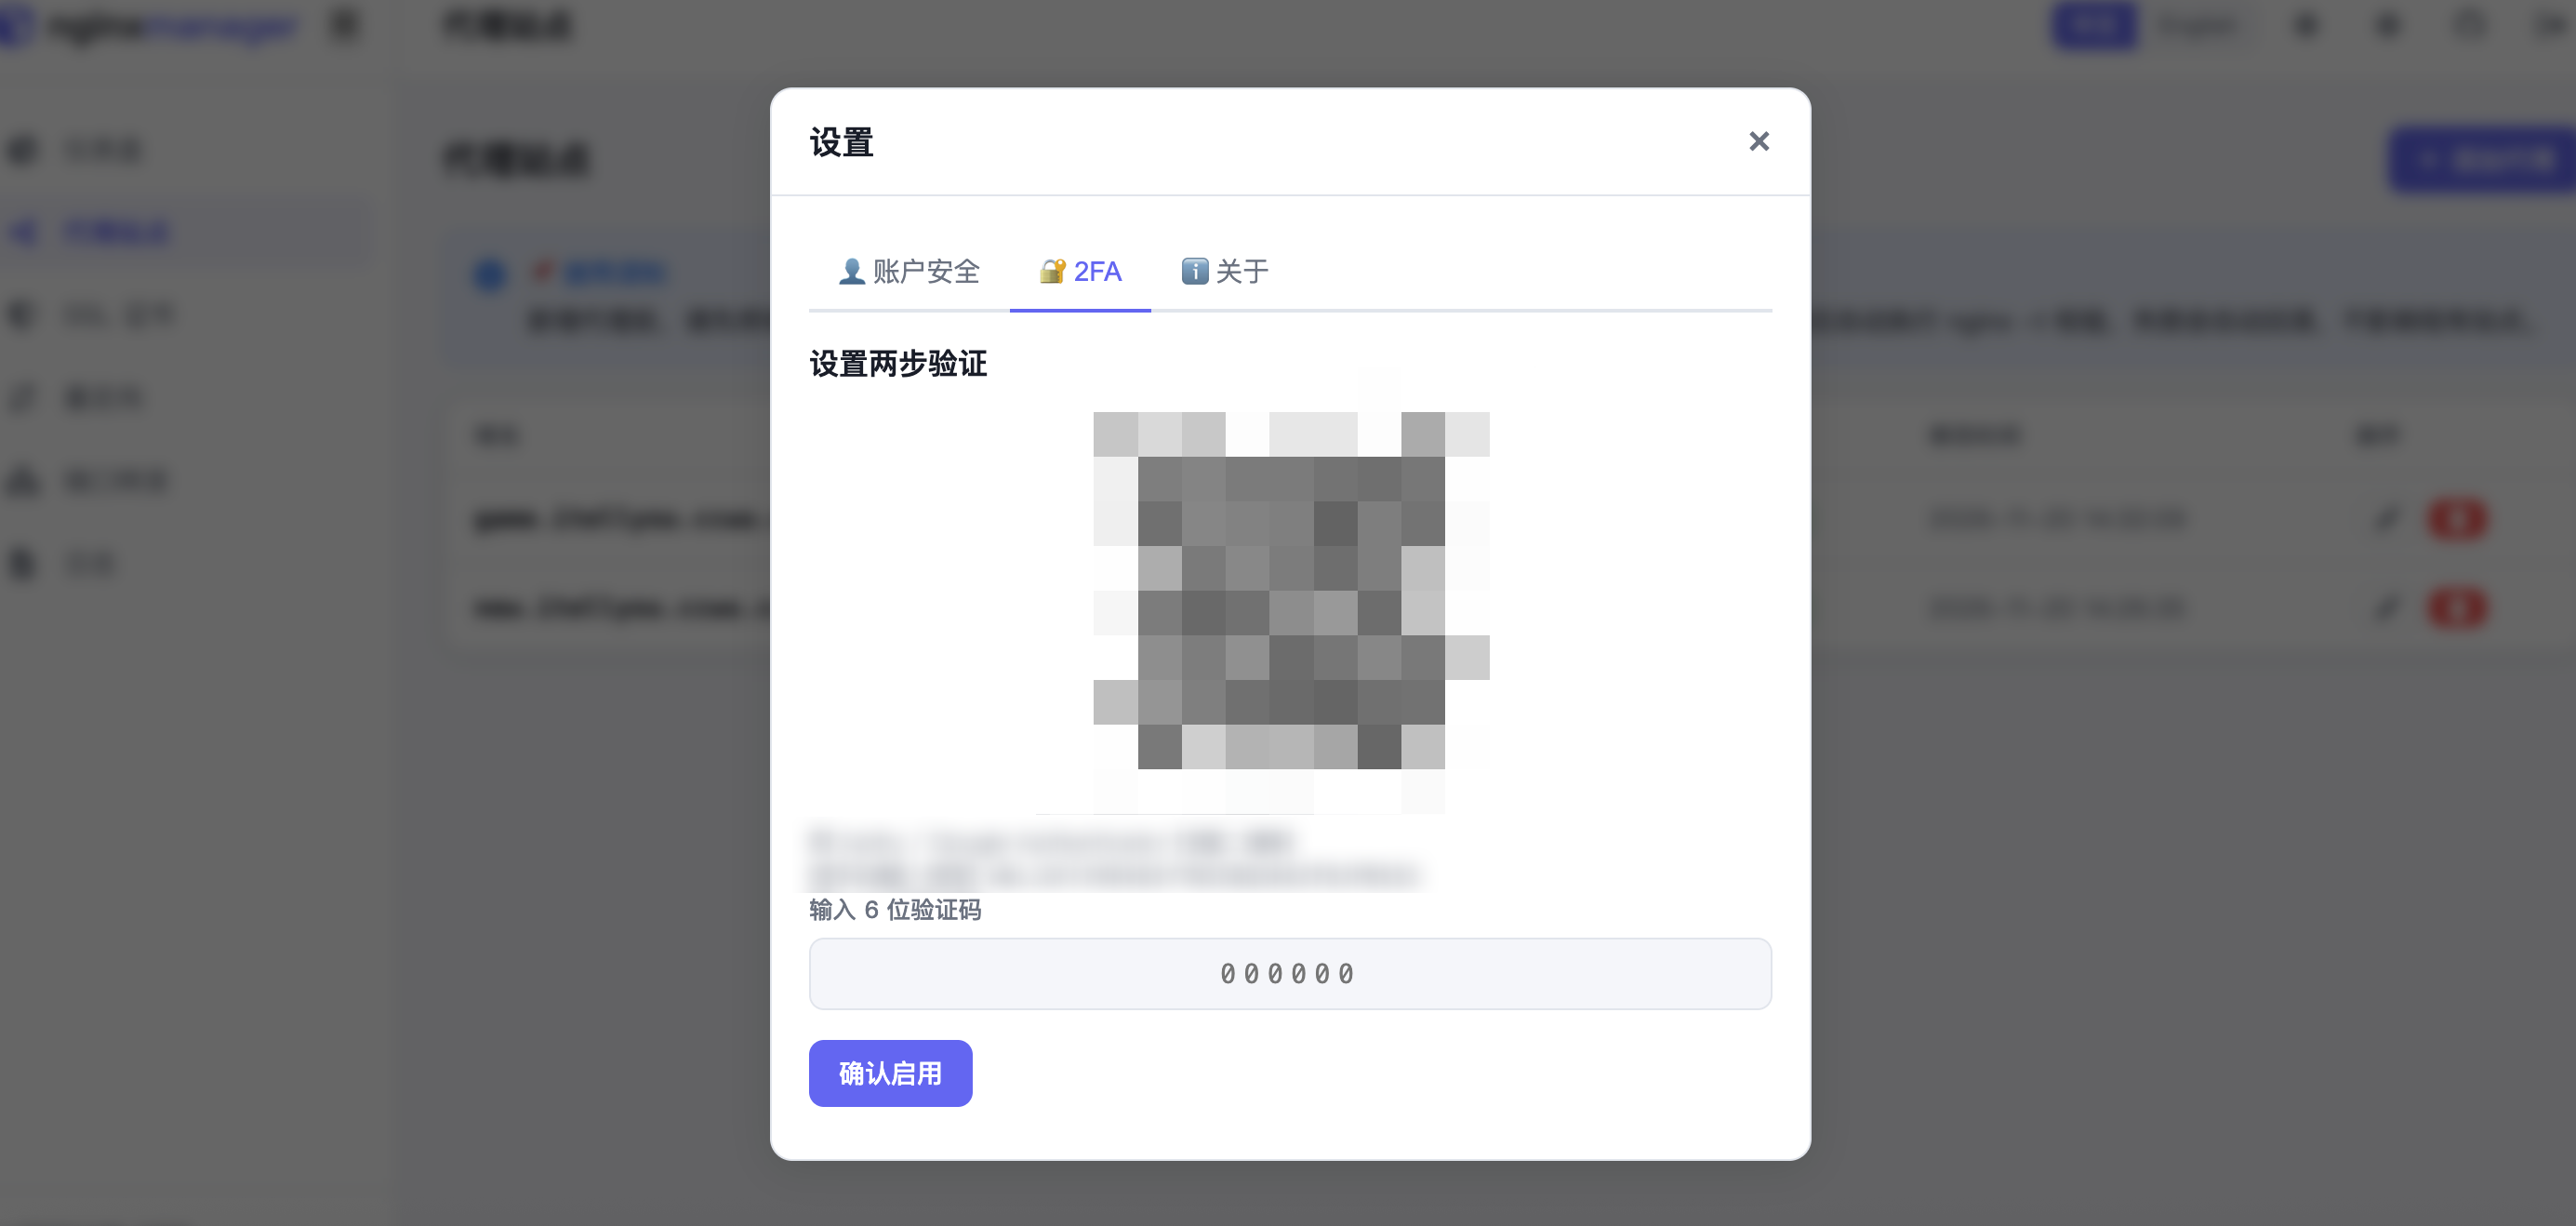
账号支持添加2FA二部验证
项目简介
🐳 Nginx WebUI 管理面板 — 可视化管理反向代理、SSL证书、多站点,Docker 部署
✨ 功能特性
- 🔄 反向代理管理 — 可视化添加/编辑/删除代理站点,自动生成 Nginx 配置
- 🔒 SSL 证书管理 — 集成 acme.sh,支持 DNS API 验证和 Standalone 模式申请 Let’s Encrypt 证书
- ↪️ 重定向管理 — 301/302 重定向,支持路径保留
- 🔀 端口转发 — TCP/UDP stream 代理
- 📊 状态监控 — Nginx 运行状态、配置检查、一键重载
- 📋 日志查看 — 访问日志实时查看 + 状态码/IP/URL 统计
- 🌐 多语言 — 默认支持中文/英文,可扩展其他语言
- 🌓 暗色/亮色主题 — 自动记忆用户偏好
- 🔐 安全认证 — 首次初始化密码、防暴力破解、scrypt 哈希,支持2FA二部验证
- 🐳 Docker 部署 — 多架构(amd64+arm64),一键启动
部署方法
使用Docker安装
本教程使用docker的方式安装部署,简单便捷
X86/Arm双平台
| 平台 | 架构 | 适用场景 |
|---|---|---|
| linux/amd64 | x86_64 | VPS、PC服务器、Intel/AMD |
| linux/arm64 | ARM64 | 树莓派、Mac M系列、ARM 云服务器 |
准备条件
1)一台服务器
我们使用莱卡云VPS来演示,建议选择境外云服务器(免备案)
需要vps的可以看以下信息,配置尽量选择大点的比如1核心2G内存
预留80/443端口供Nginx使用
莱卡云官网
2)本教程使用到的项目
本教程使用的官方github地址
https://github.com/yyzq-cf/ywsj-nginx-manager
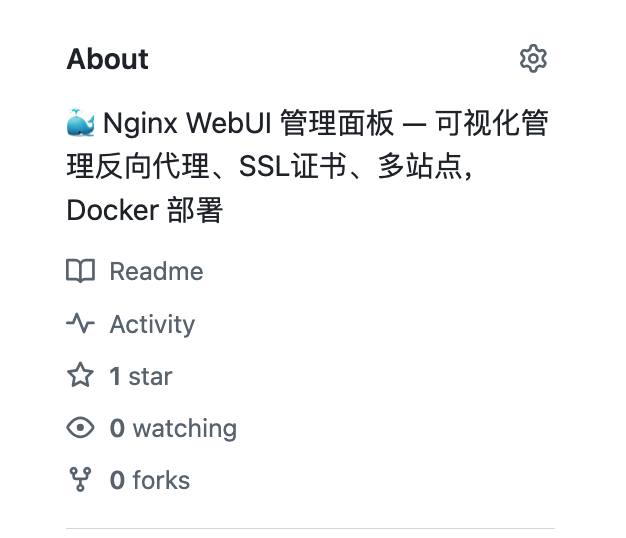
项目刚创建, 如果感觉有用,请帮忙点个stars
也可以fork到自己的仓库让各种AI agent增加自己的个性化需要
3)域名
根据自己的需求,
1.web界面建议绑定域名,方便使用,本项目正好适合绑定域名
VPS部署
一、Docker环境部署
在vps安装docker和docker-compose
Docker官方安装文档(英文)
https://duan.yyzq.eu.org/docker-001
Docker-Compose官方安装文档(英文)
https://duan.yyzq.eu.org/docker-002
Centos安装Docker和Docker-compose(中文)
https://duan.yyzq.eu.org//03
Ubuntu安装Docker和Docker-compose(中文)
https://duan.yyzq.eu.org//04
推荐直接用一键脚本
docker安装脚本
bash <(curl -sSL https://cdn.jsdelivr.net/gh/SuperManito/LinuxMirrors@main/DockerInstallation.sh)
docker-compose安装脚本
curl -L "https://github.com/docker/compose/releases/latest/download/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose && chmod +x /usr/local/bin/docker-compose
二、部署命令
登录我们自己的境外VPS使用root账户执行以下步骤
docker-compose命令
创建一个目录,并进入此目录
mkdir ywsj-nginx-manager ;cd ywsj-nginx-manager
请自行安装vim编辑器
然后再新建docker-compose.yml
vim docker-compose.yml
services:
  nginx-manager:
    image: ywsj/nginx-manager:latest  # Docker 镜像
    container_name: nginx-manager  # 容器名称
    ports:
      - "80:80"      # HTTP 服务端口
      - "443:443"    # HTTPS 服务端口
      - "5400:5000"  # Web 管理面板端口(宿主机 5400)
    volumes:
      - ./data:/data  # 应用数据持久化目录
      - ./conf.d:/etc/nginx/conf.d  # Nginx 站点配置文件目录
      - ./ssl:/etc/nginx/ssl  # SSL 证书存储目录
      - ./logs:/var/log/nginx  # Nginx 日志存储目录
      - ./acme.sh:/home/appuser/.acme.sh  # acme.sh 证书数据及配置持久化目录
    environment:
      - SECRET_KEY=qTTwwxDJesRR2YlK51TQE6xh5YTgmFQT  # 应用密钥,请修改为随机字符串
    restart: always  # 容器退出后自动重启
注意端口如有冲突自行修改
点我随机生成token
三、执行容器运行命令
docker-compose up -d #运行容器
docker-compose ps #查看是否启动成功
正常启动如下所示
docker-compose ps
NAME            IMAGE                       COMMAND            SERVICE         CREATED         STATUS         PORTS
nginx-manager   ywsj/nginx-manager:latest   "/entrypoint.sh"   nginx-manager   7 seconds ago   Up 6 seconds   0.0.0.0:80->80/tcp, [::]:80->80/tcp, 0.0.0.0:443->443/tcp, [::]:443->443/tcp, 0.0.0.0:5400->5000/tcp, [::]:5400->5000/tcp
四、web界面
打开web页面使用
成功以后需要打开自己相应的端口5400)防火墙就可以web端访问了
主界面
http://ip:5400
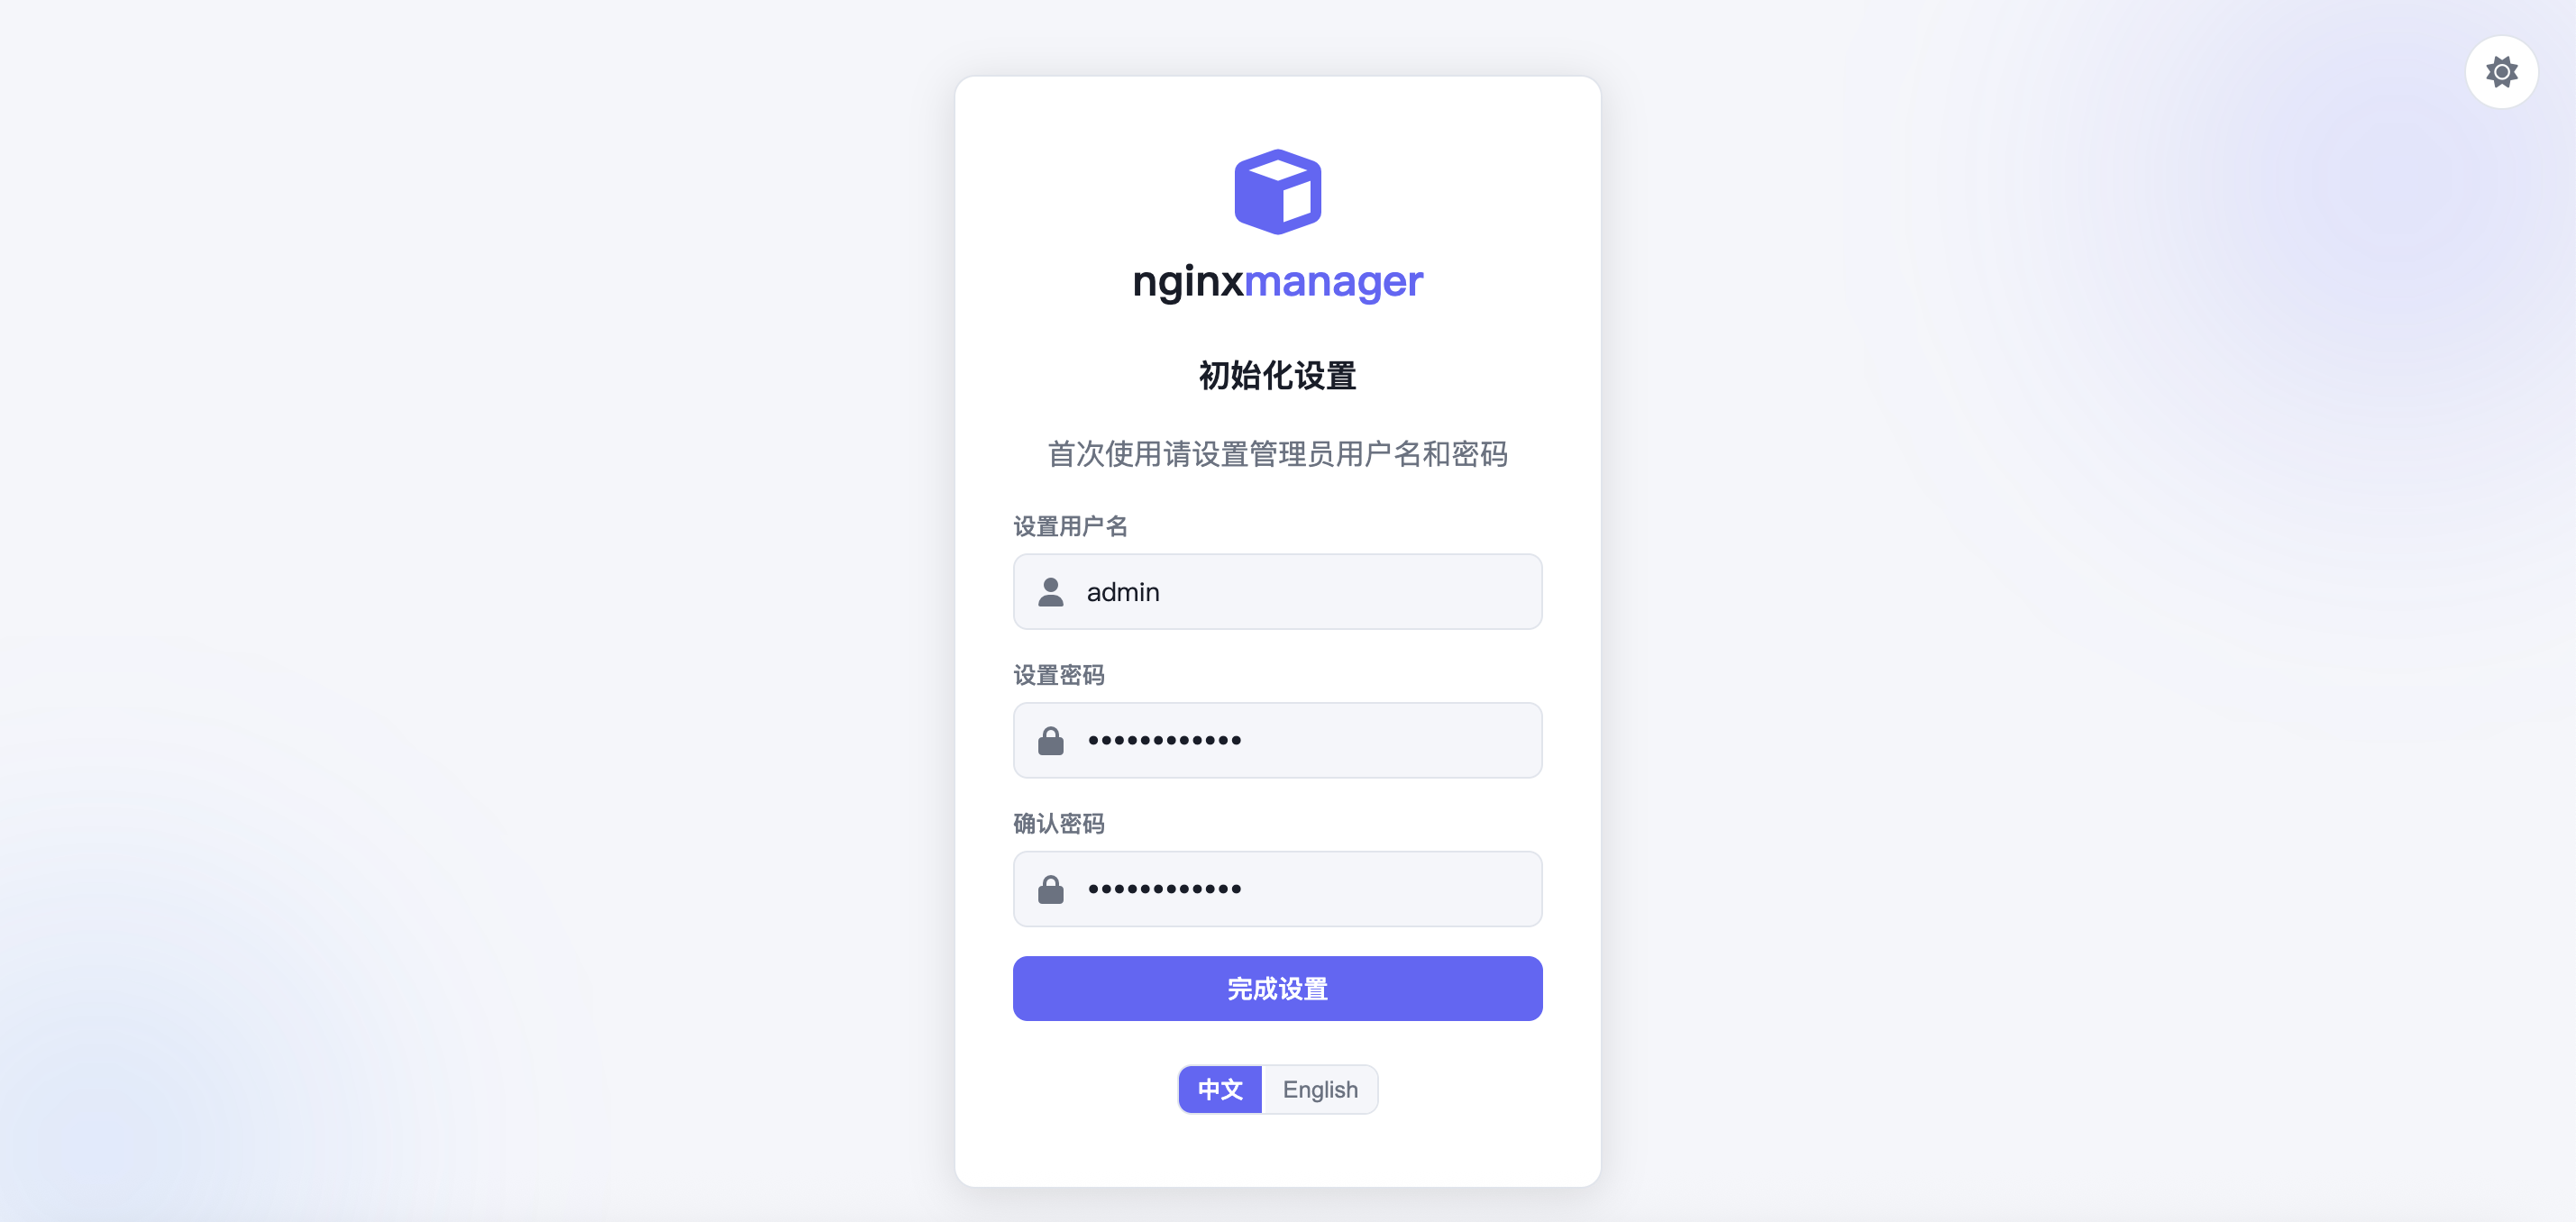
首先初始化管理员信息
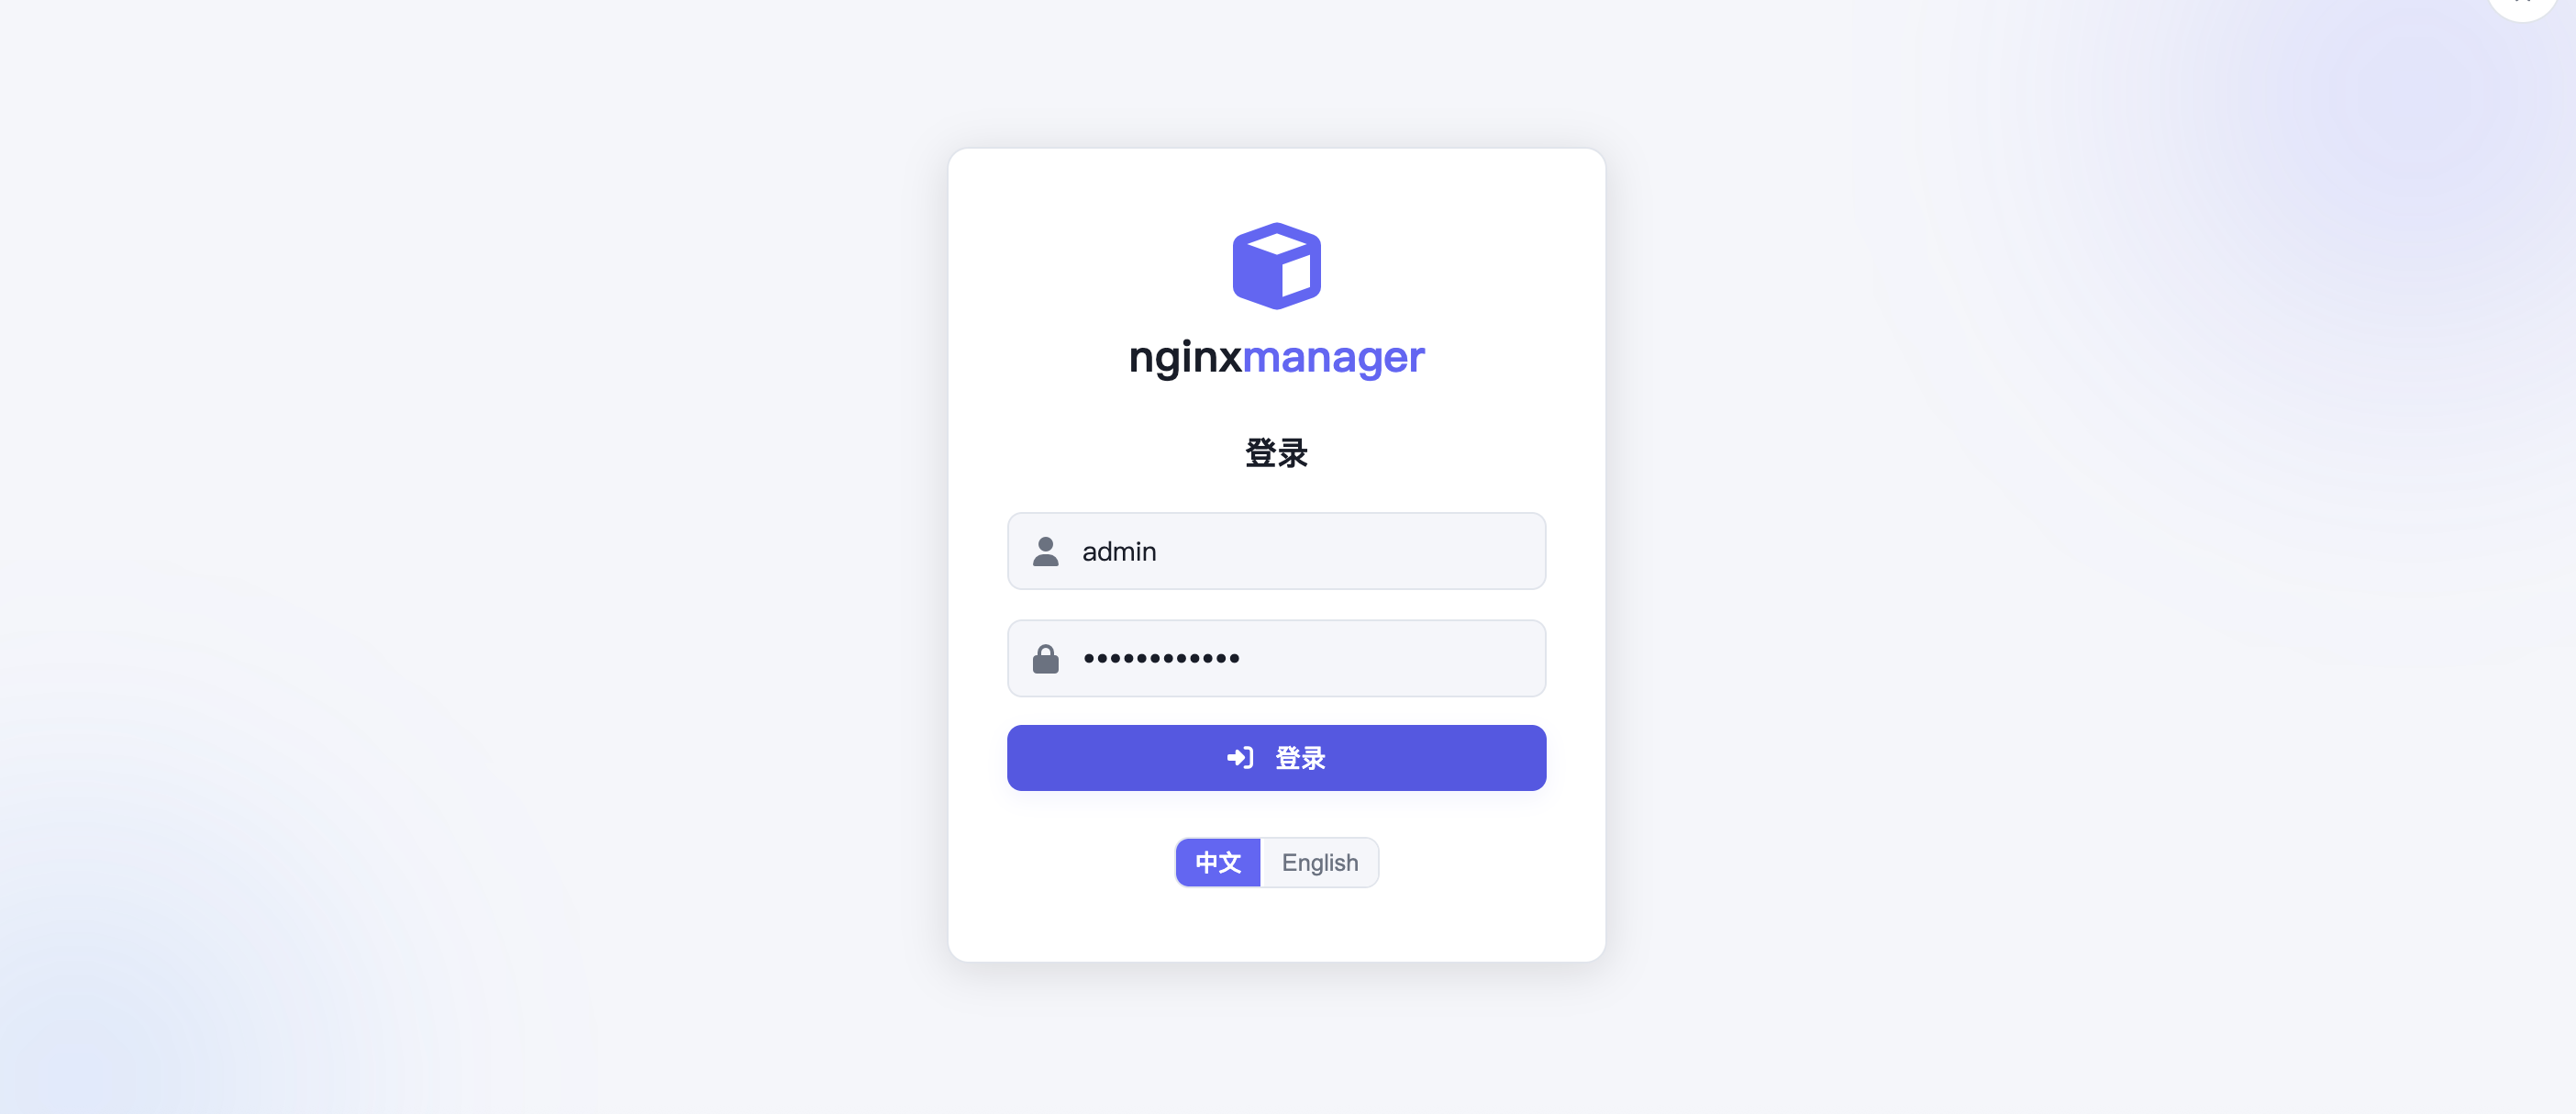
登录
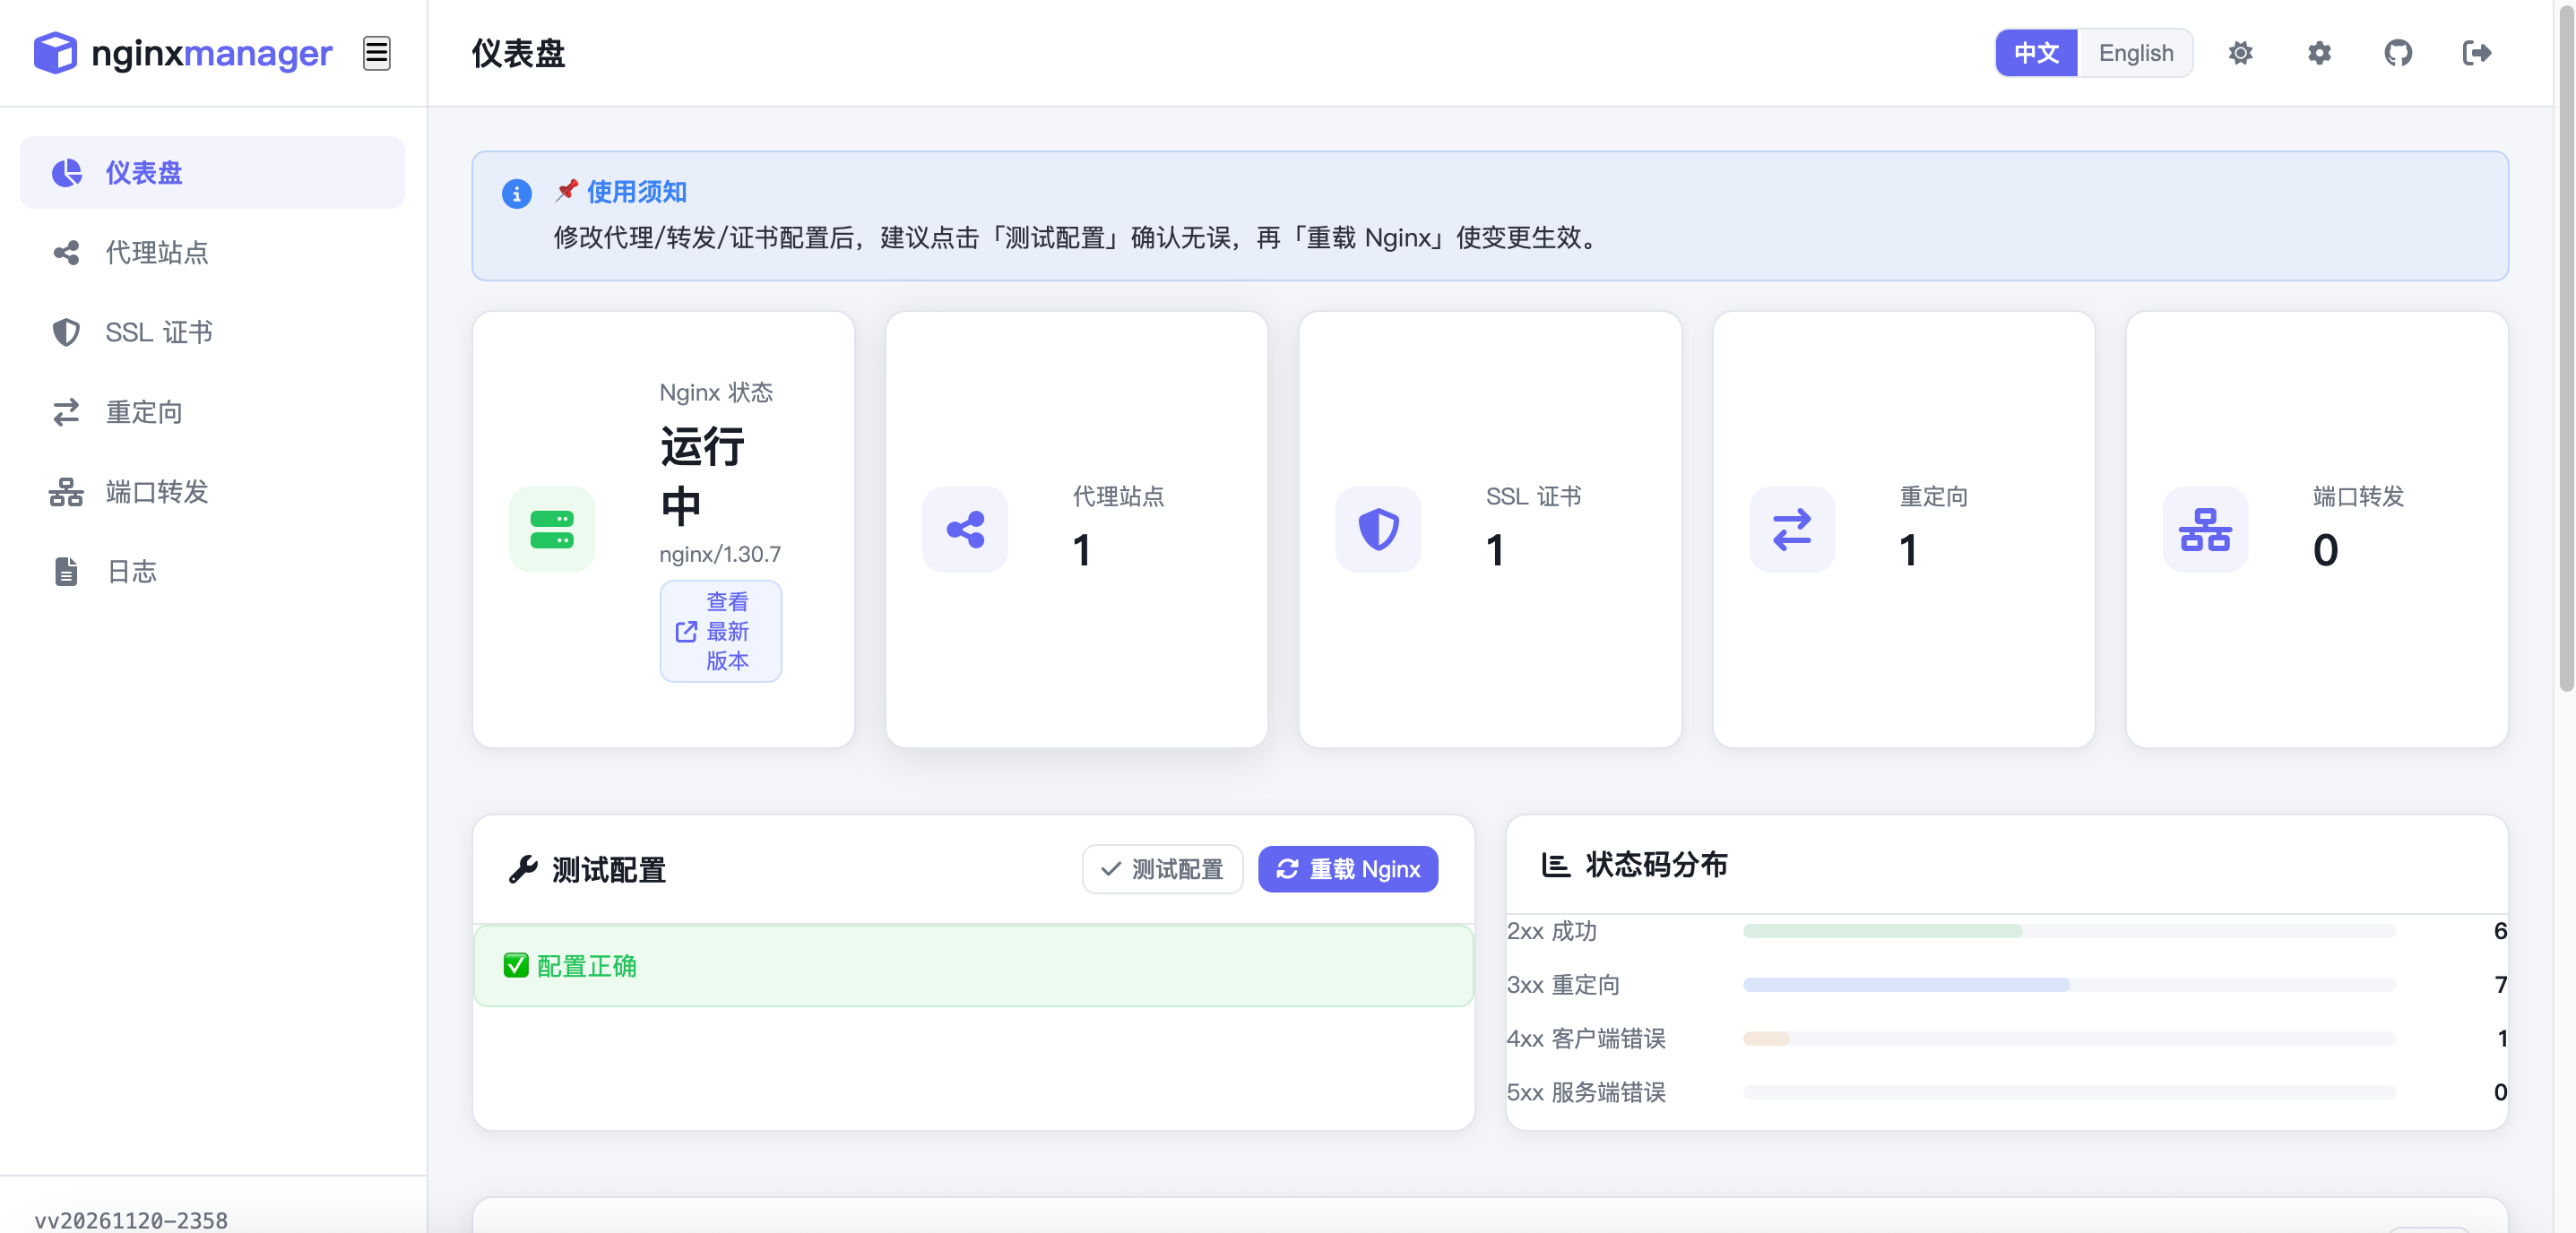
主页面
绑定域名
接下来就是绑定域名和配置SSL证书
首先我们申请SSL证书
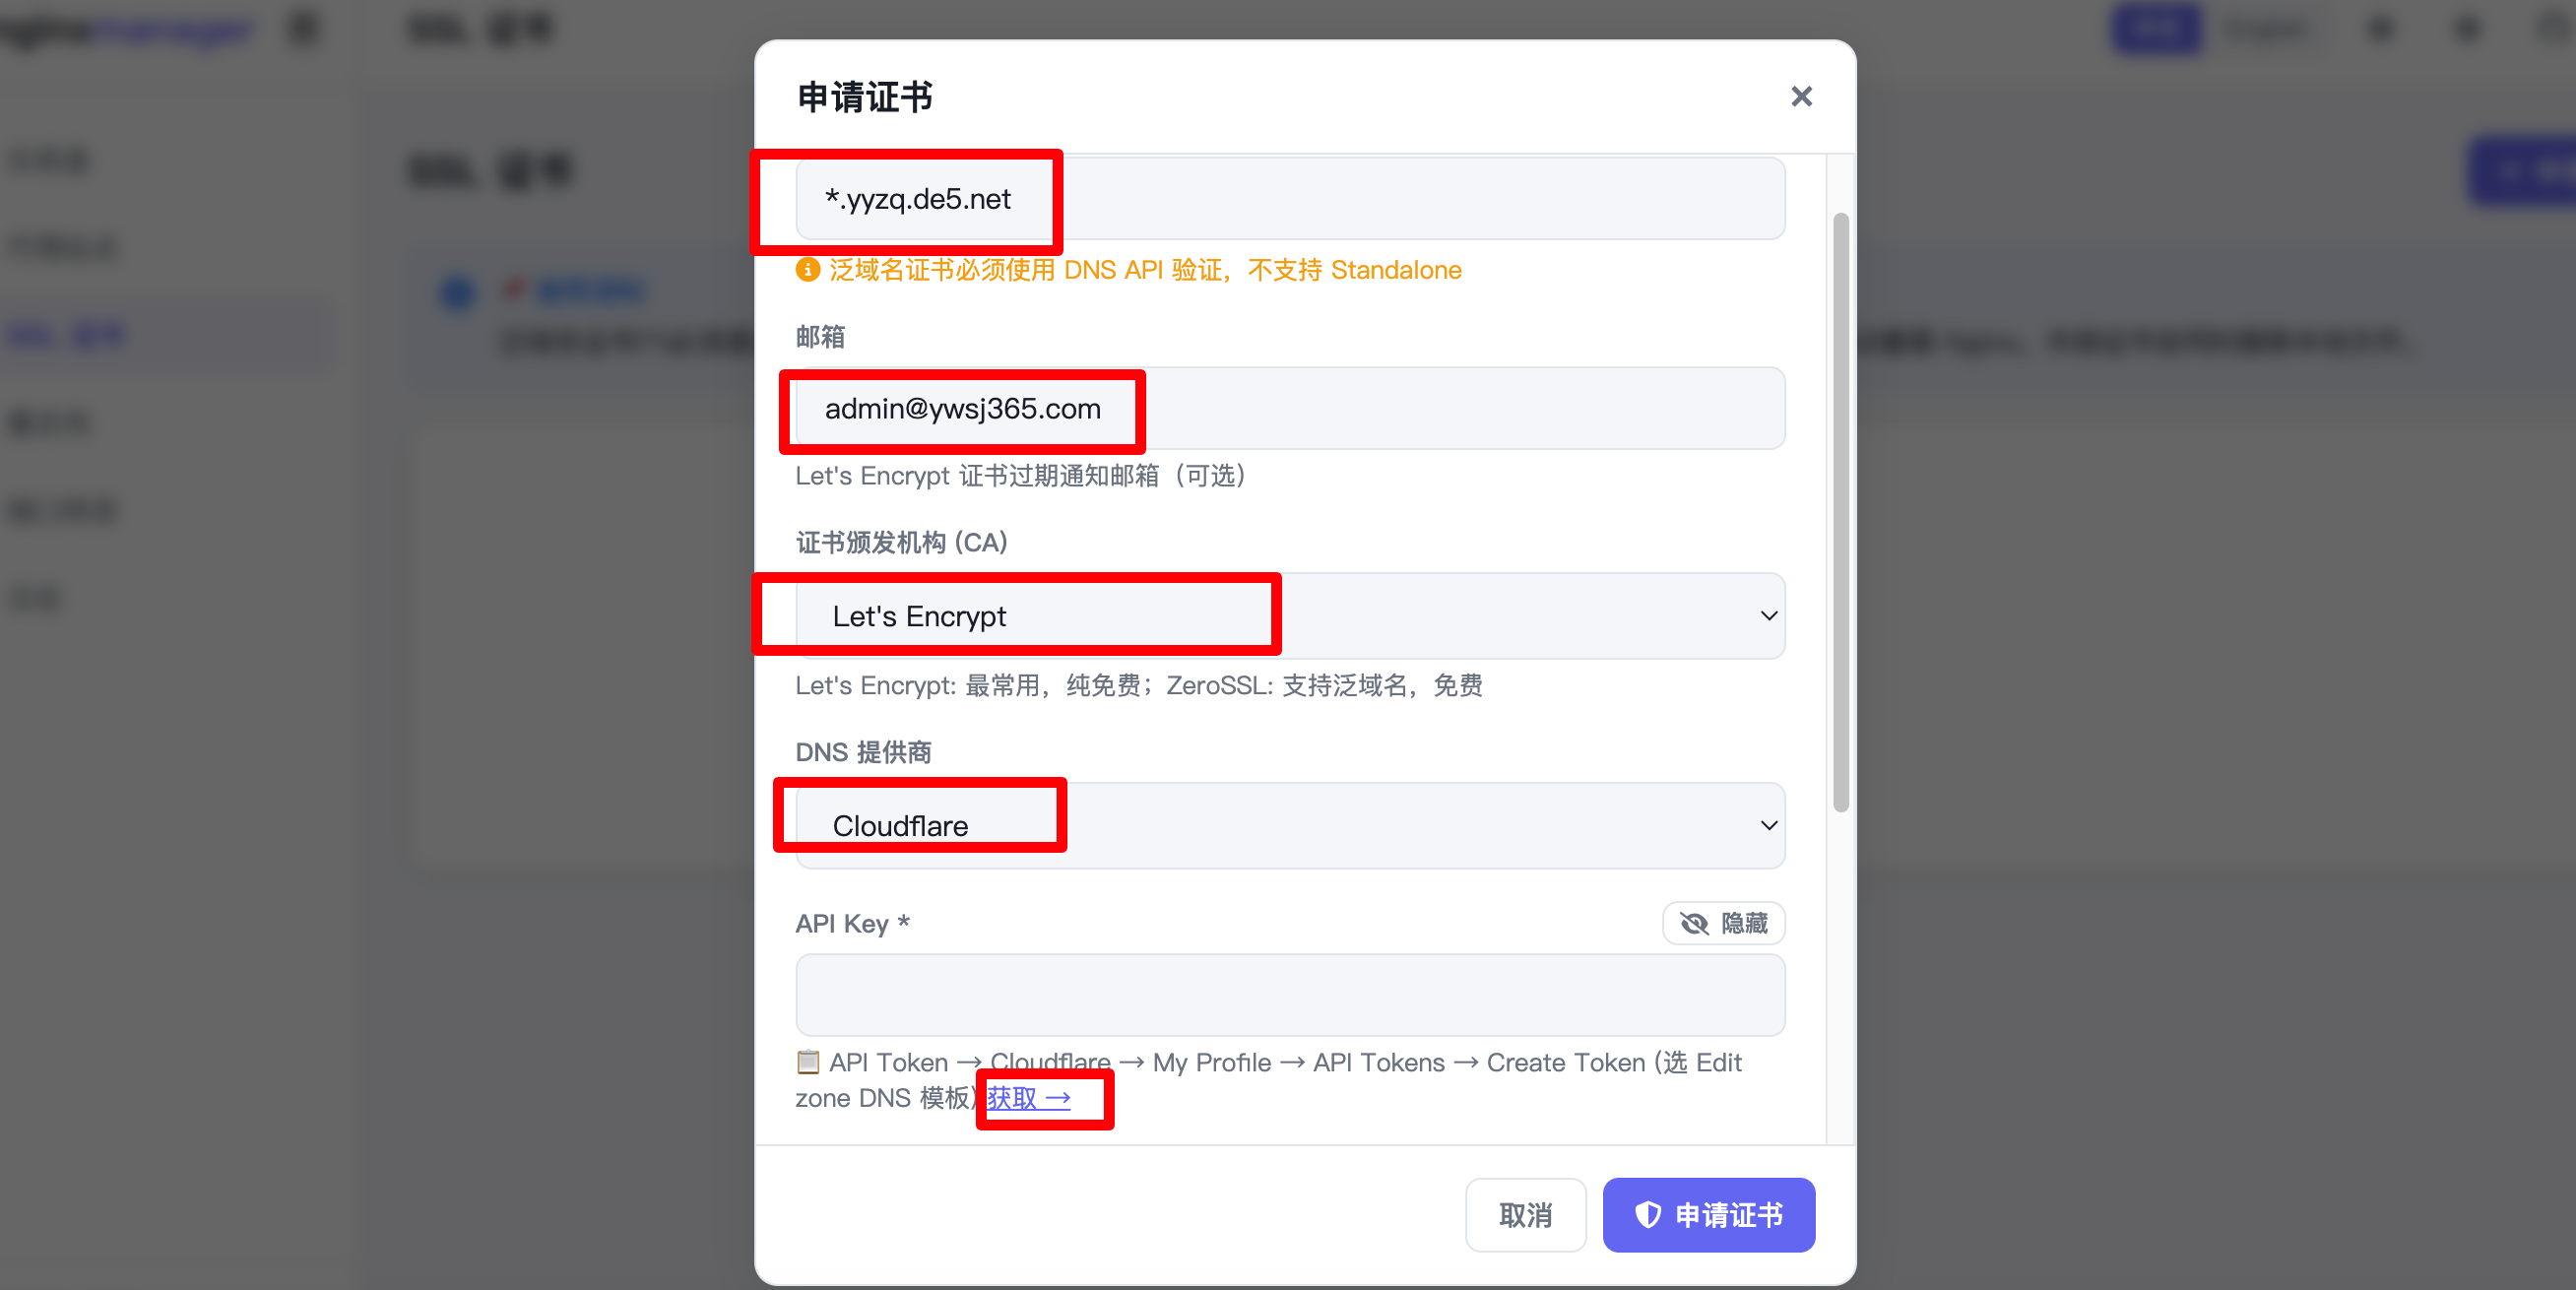
为了方便我们直接申请泛域名证书比如
*.yyzq.de5.net
之后凡是这个域名下的子域名都可以使用这一个证书
由于我的域名托管在cloudflare我就以这个为例演示-点击获取
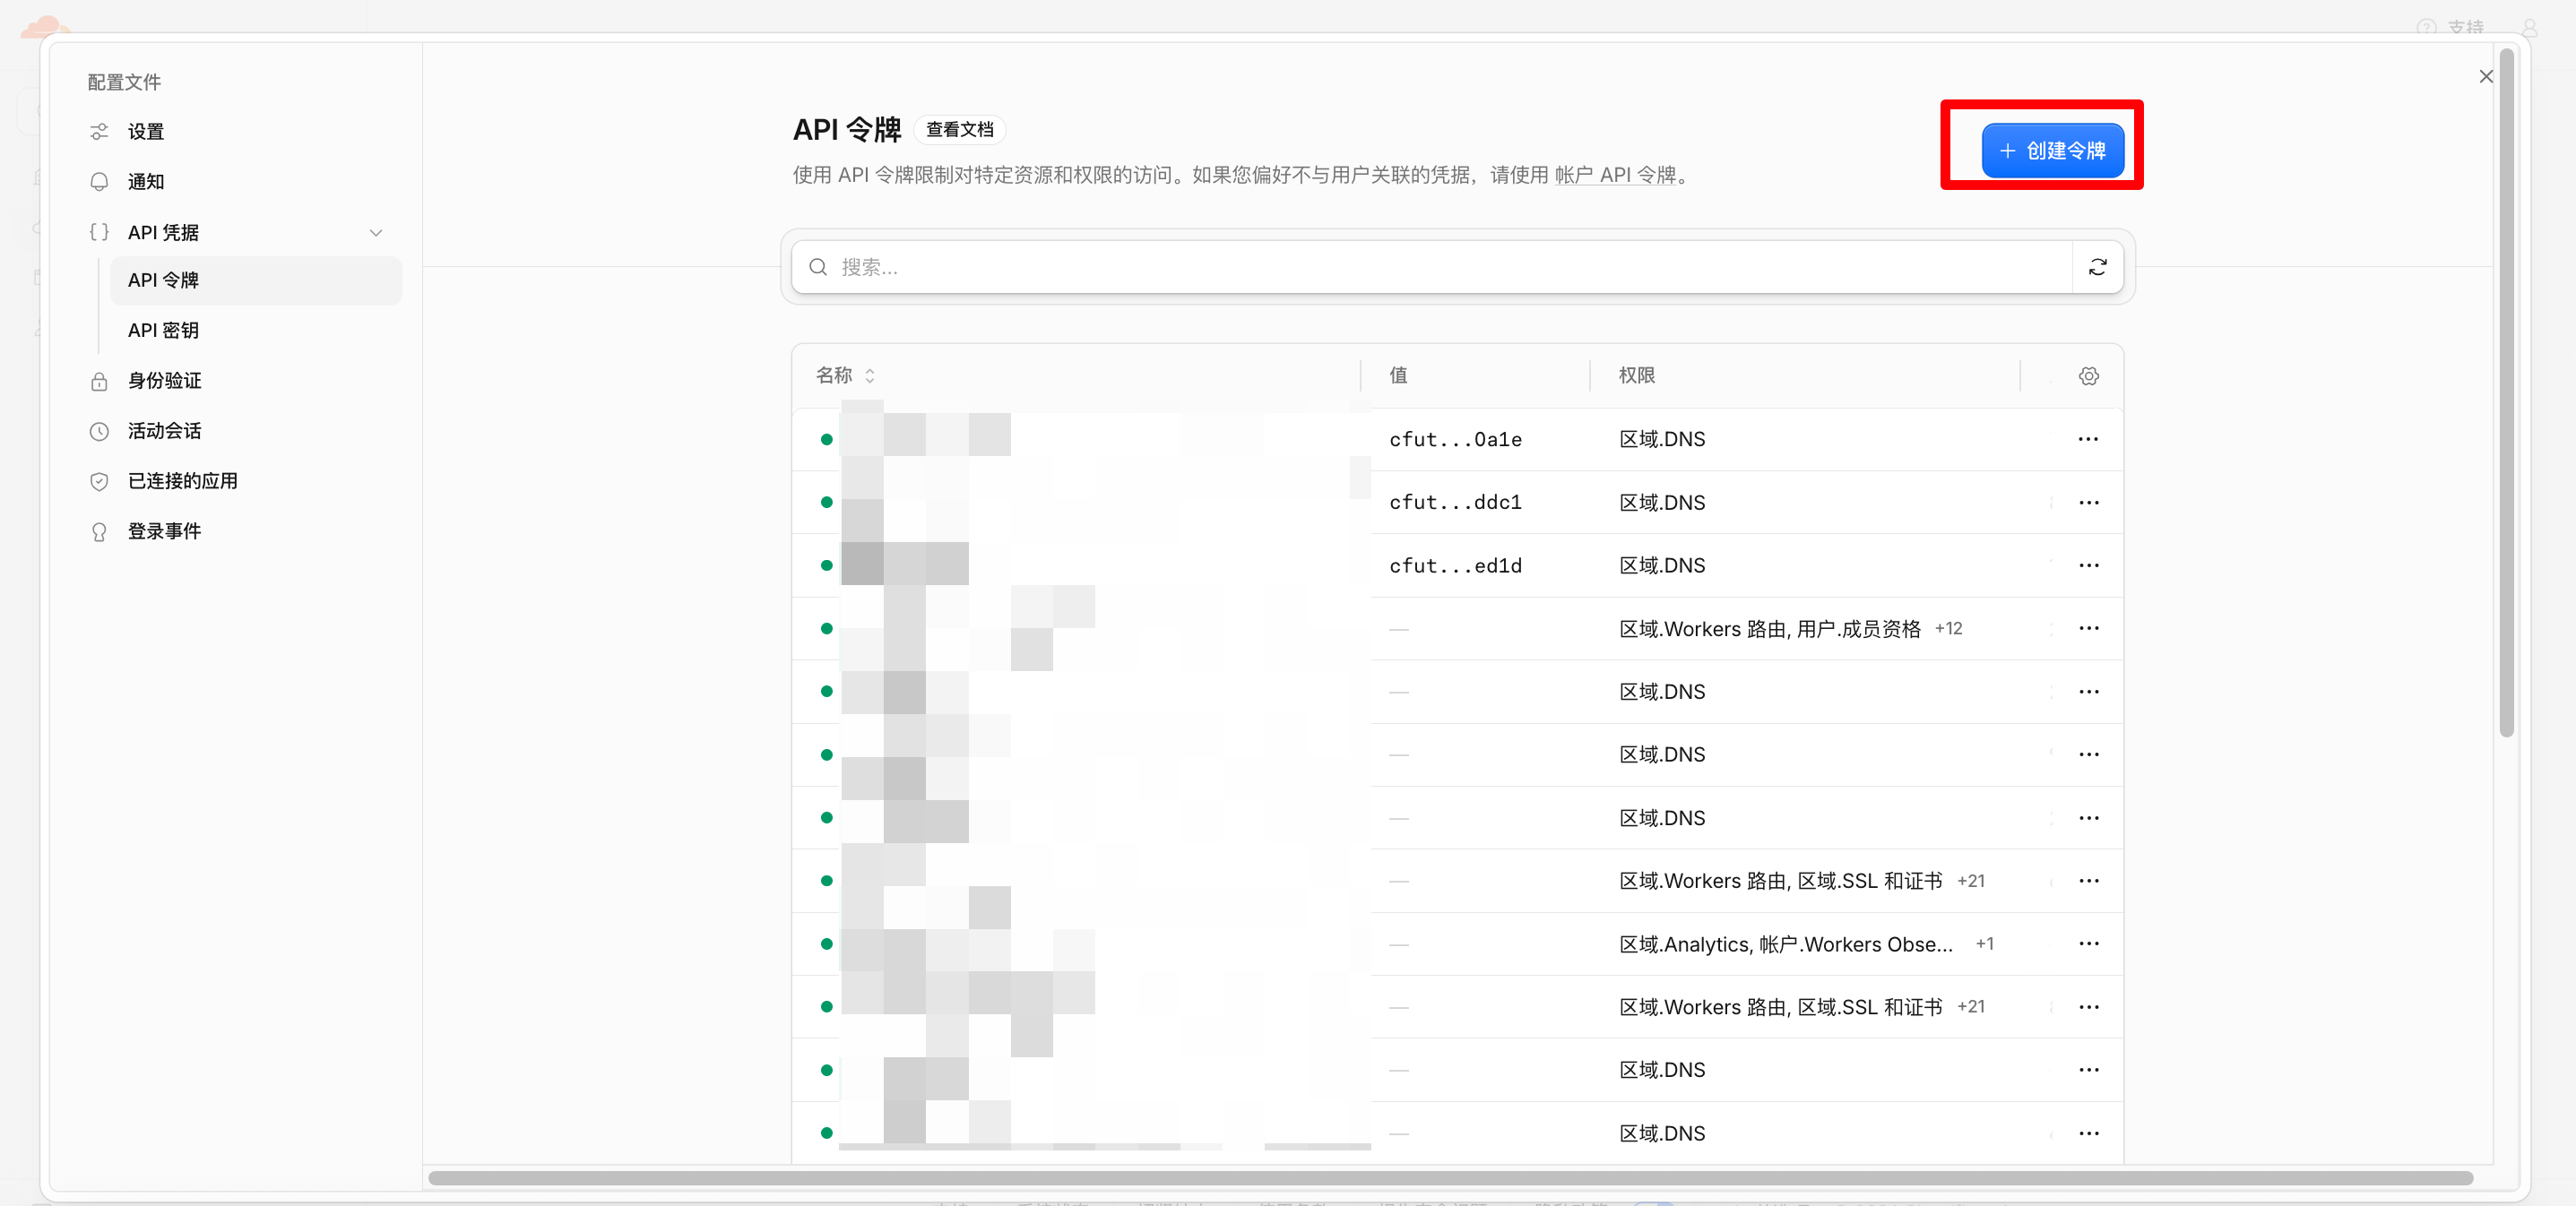
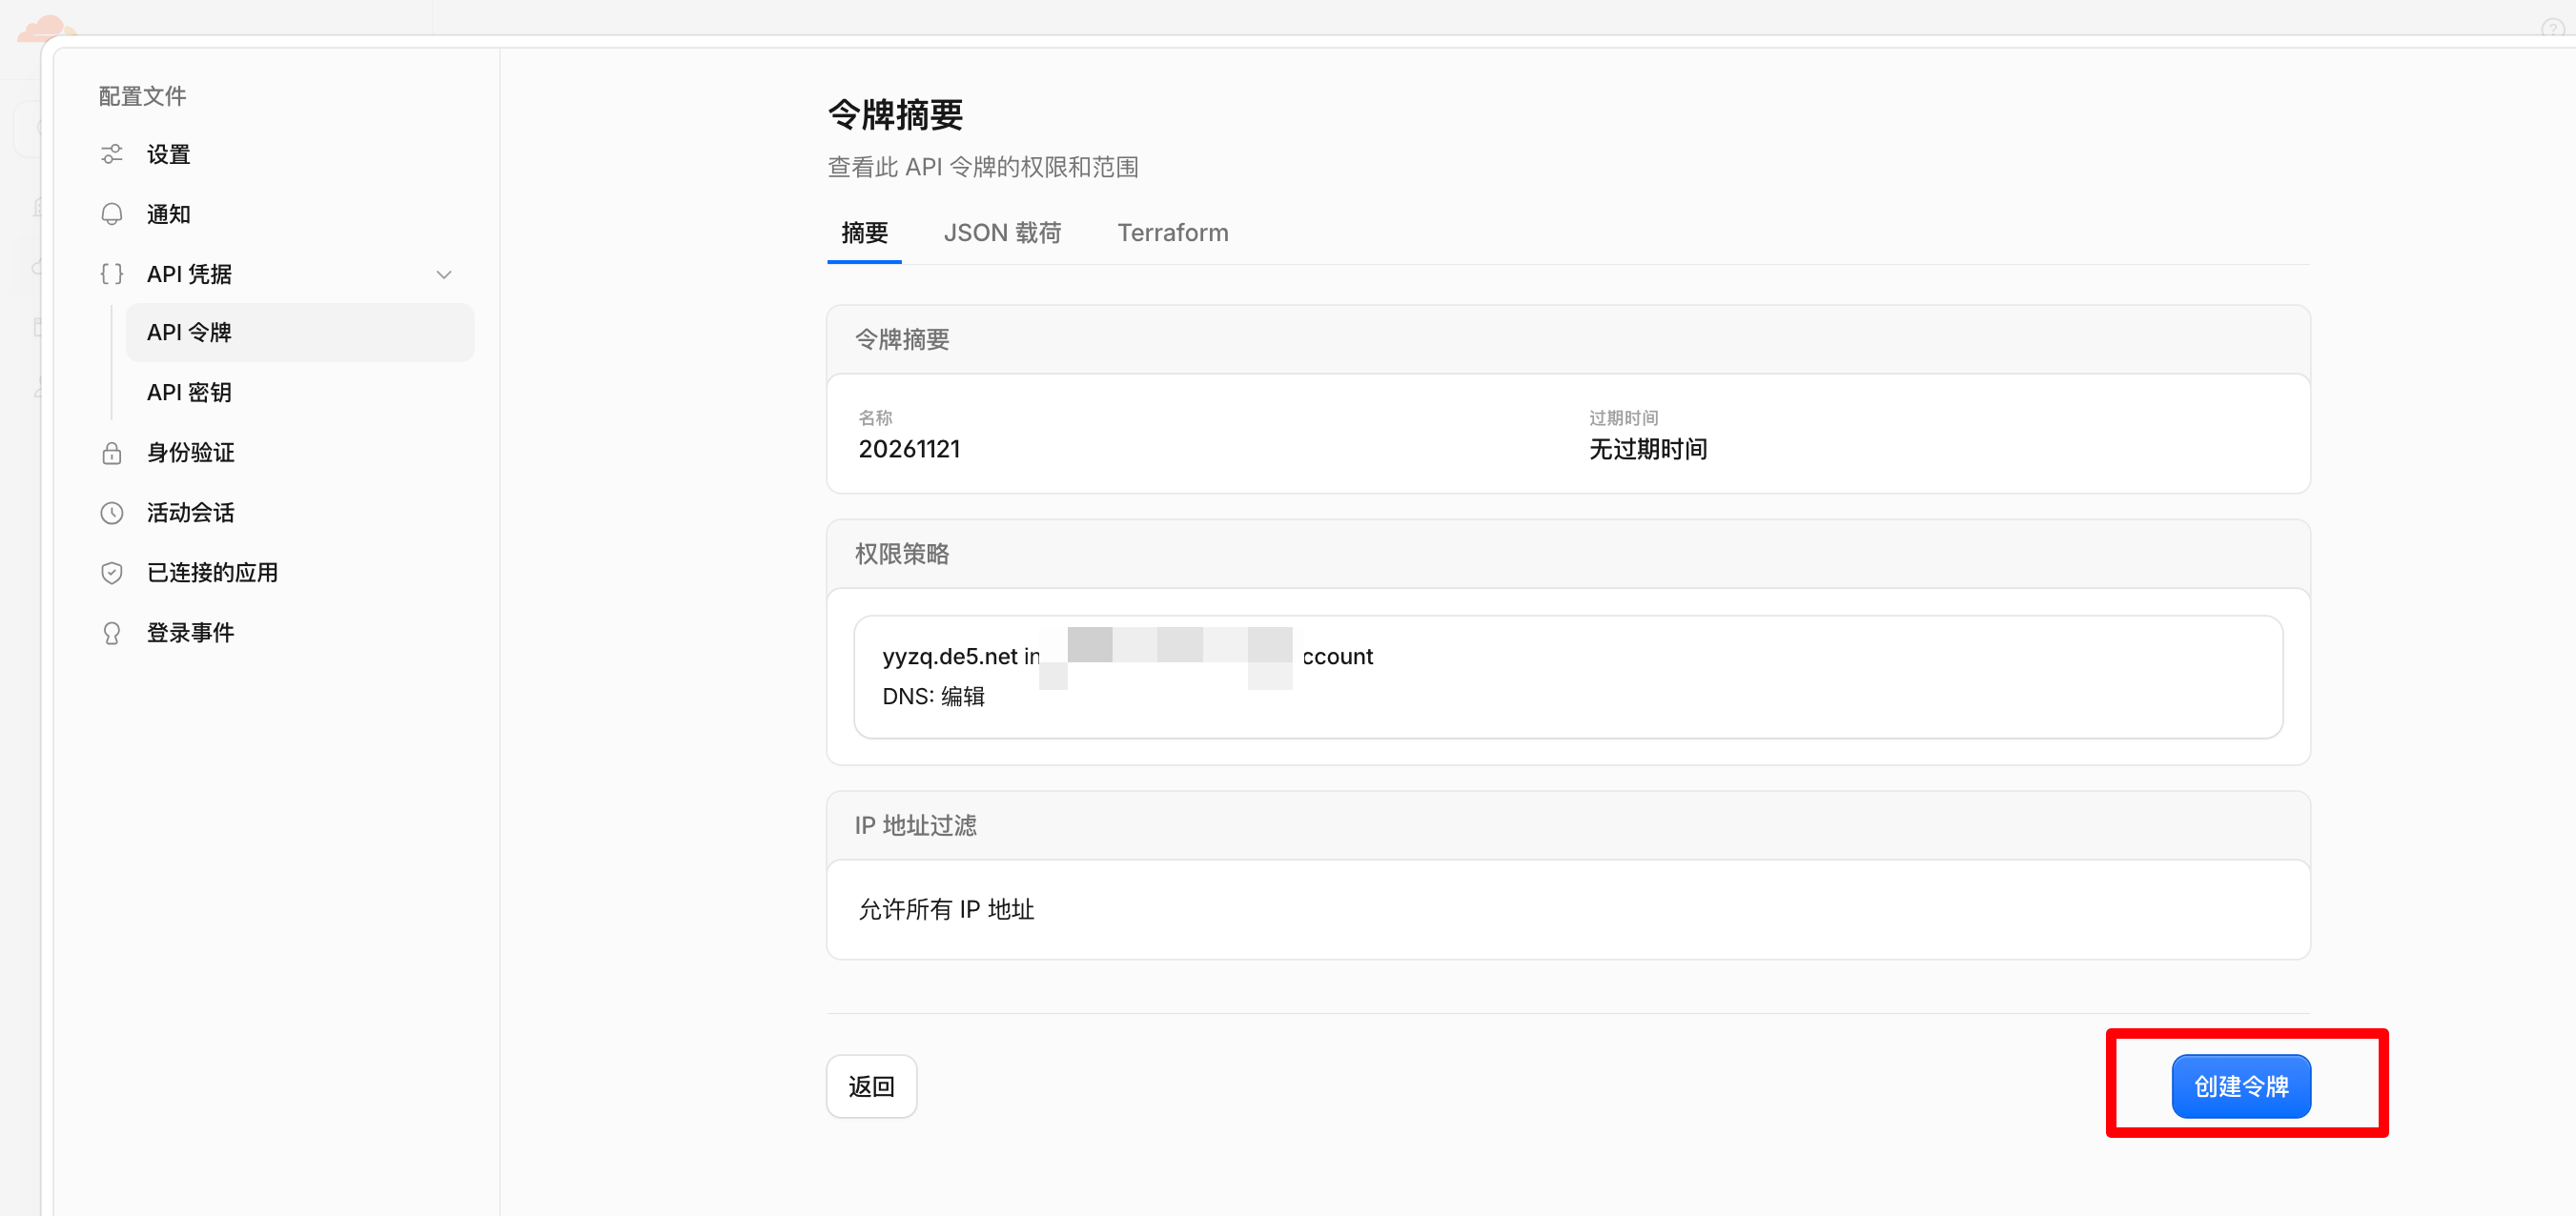
登录好自己的cloudflare账号-点击创建令牌
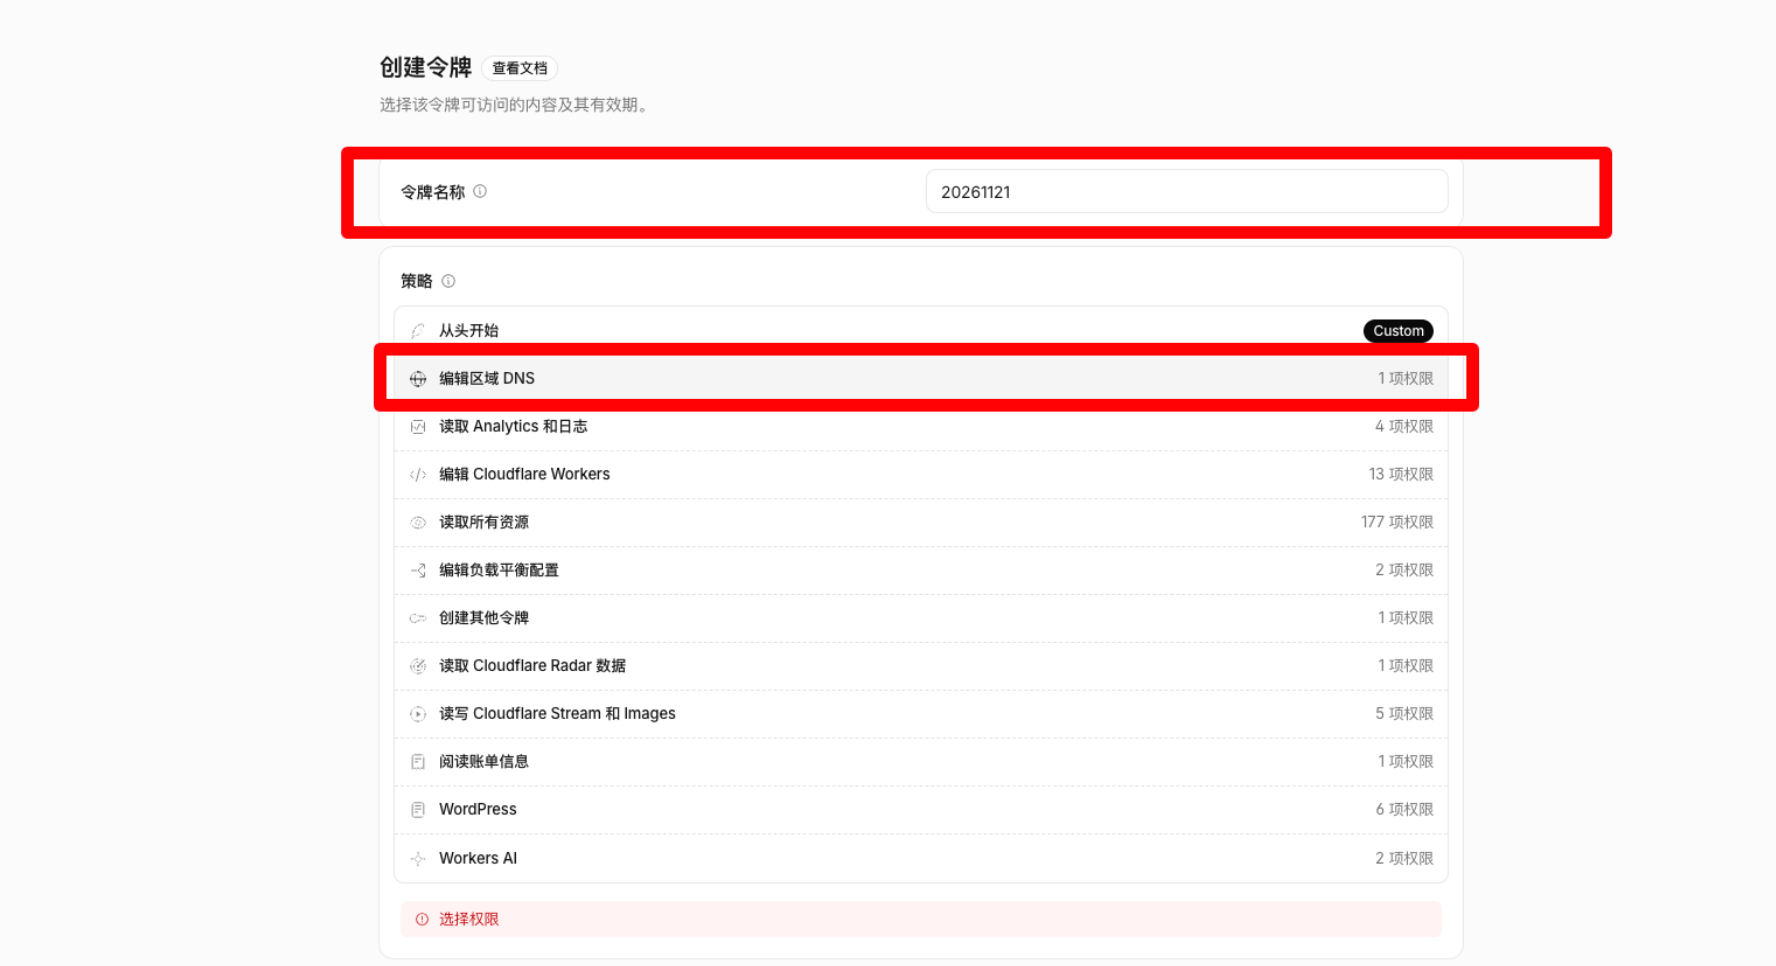
输入令牌名称-选择编辑区域DNS
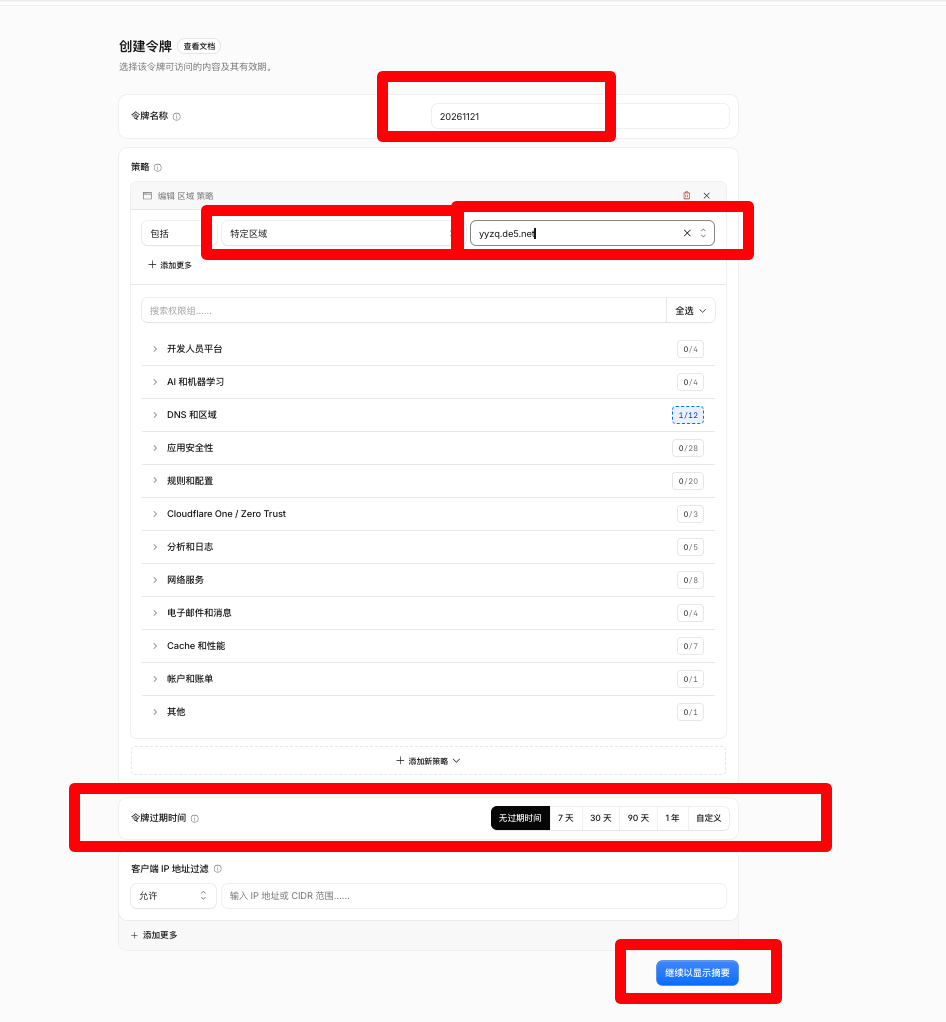
选中需要申请的域名-令牌过期时间-继续
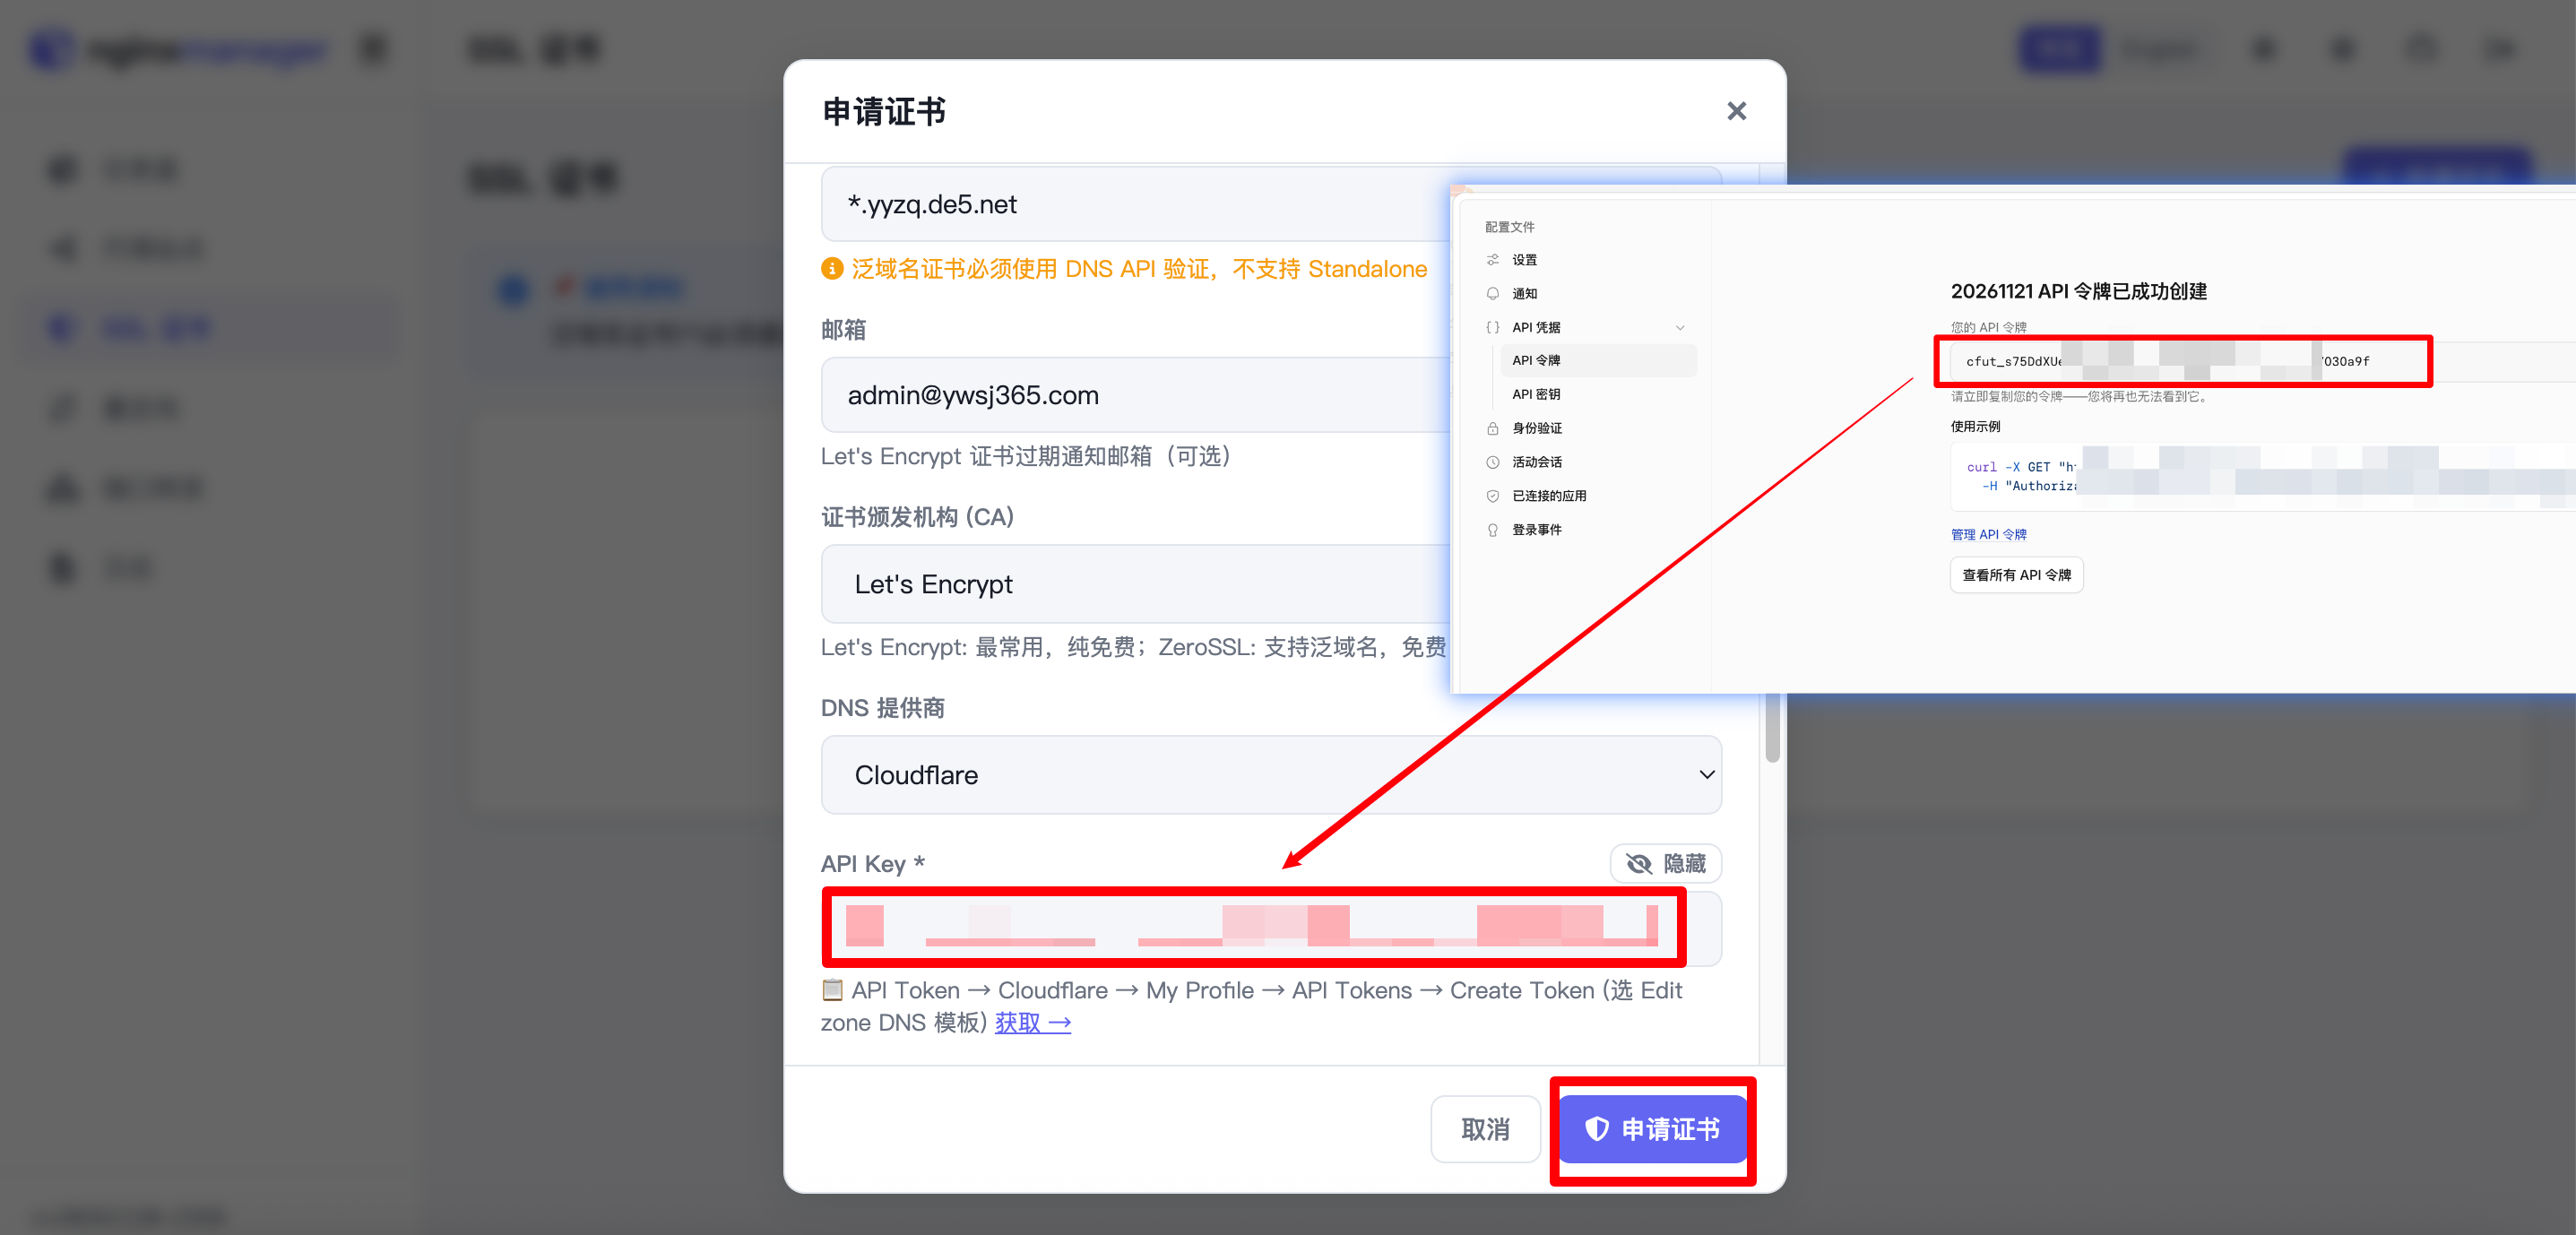
创建令牌即可
如图填入这里即可
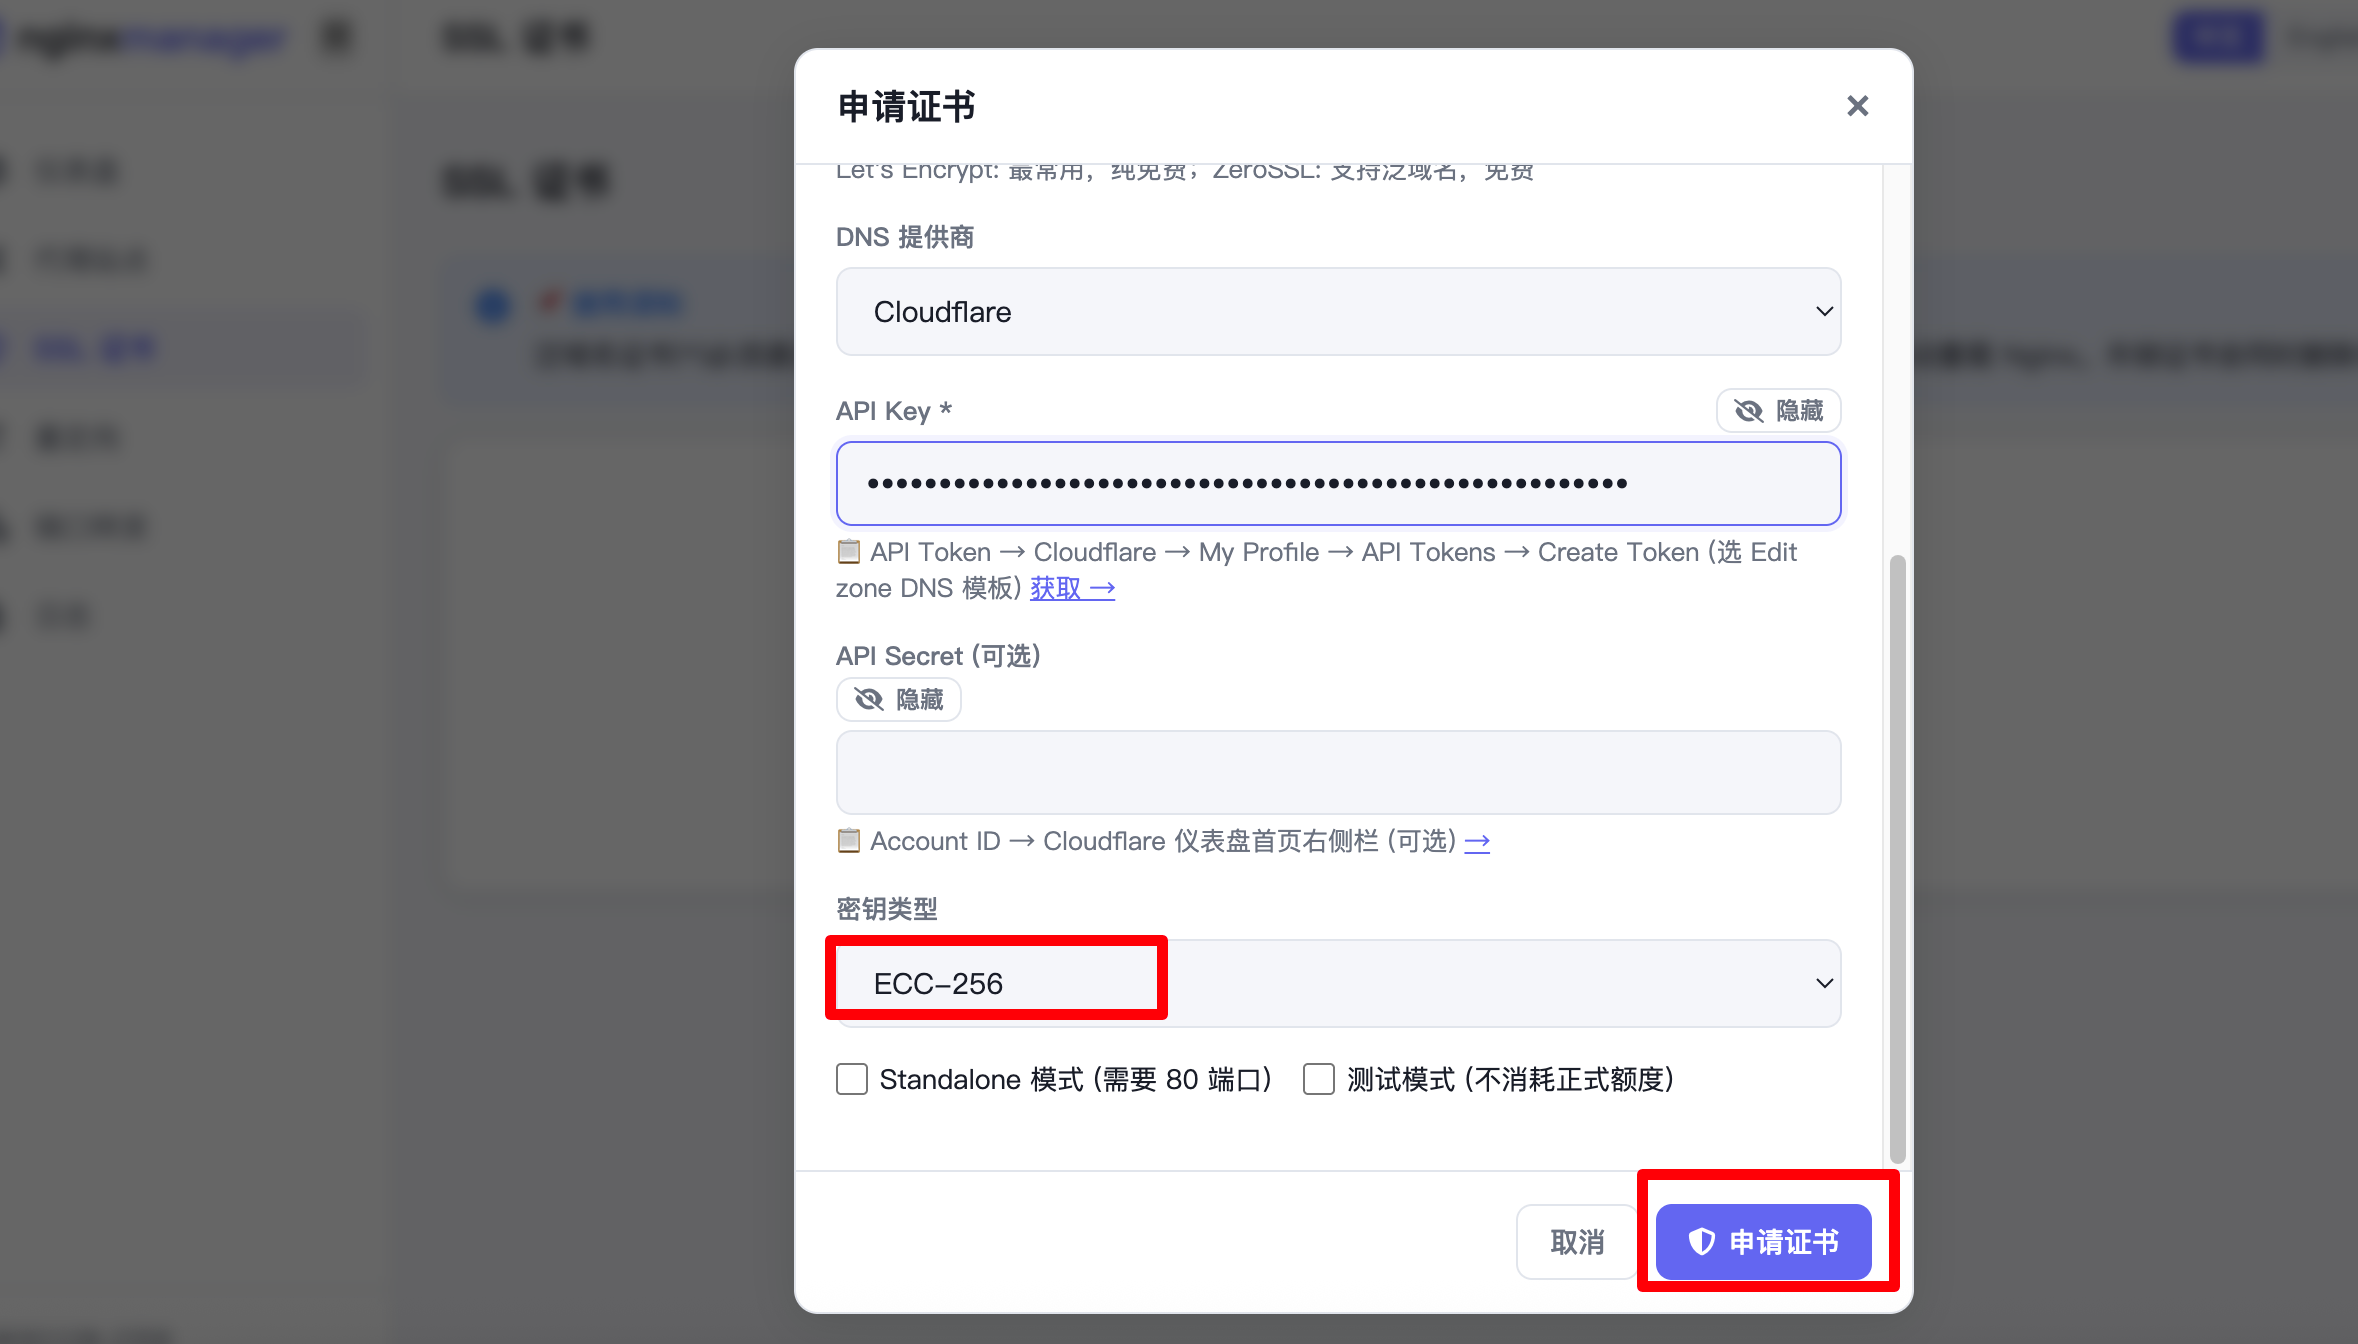
选择秘钥类型-申请即可
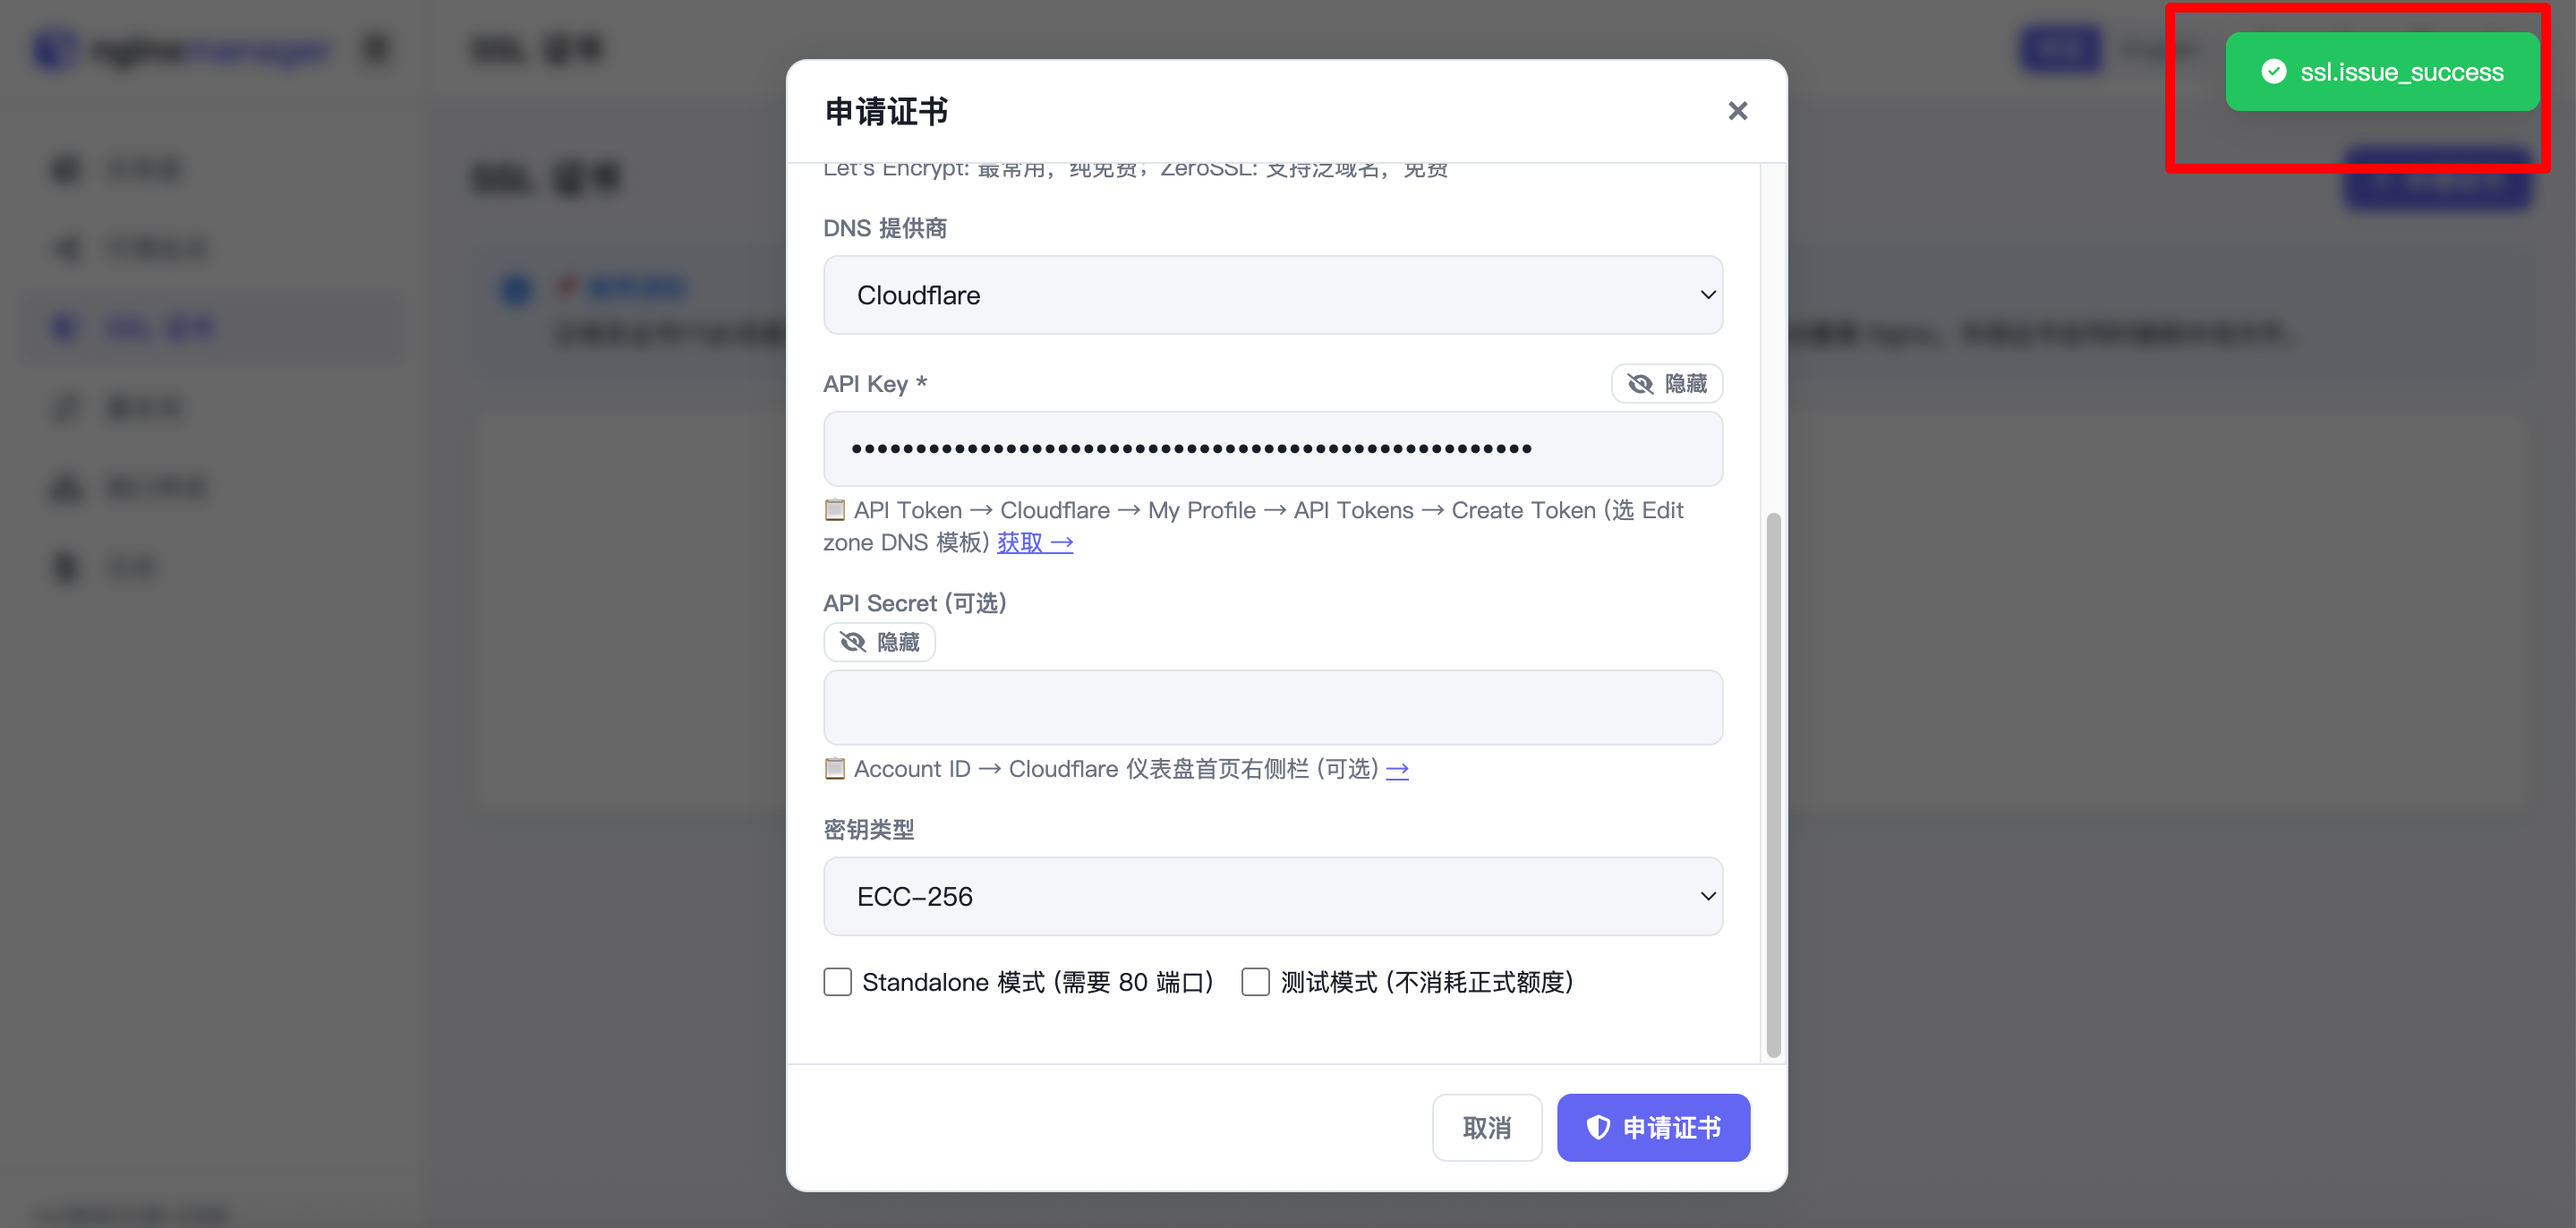
稍等大约1分钟就可以申请成功了
可以查看证书和下载证书
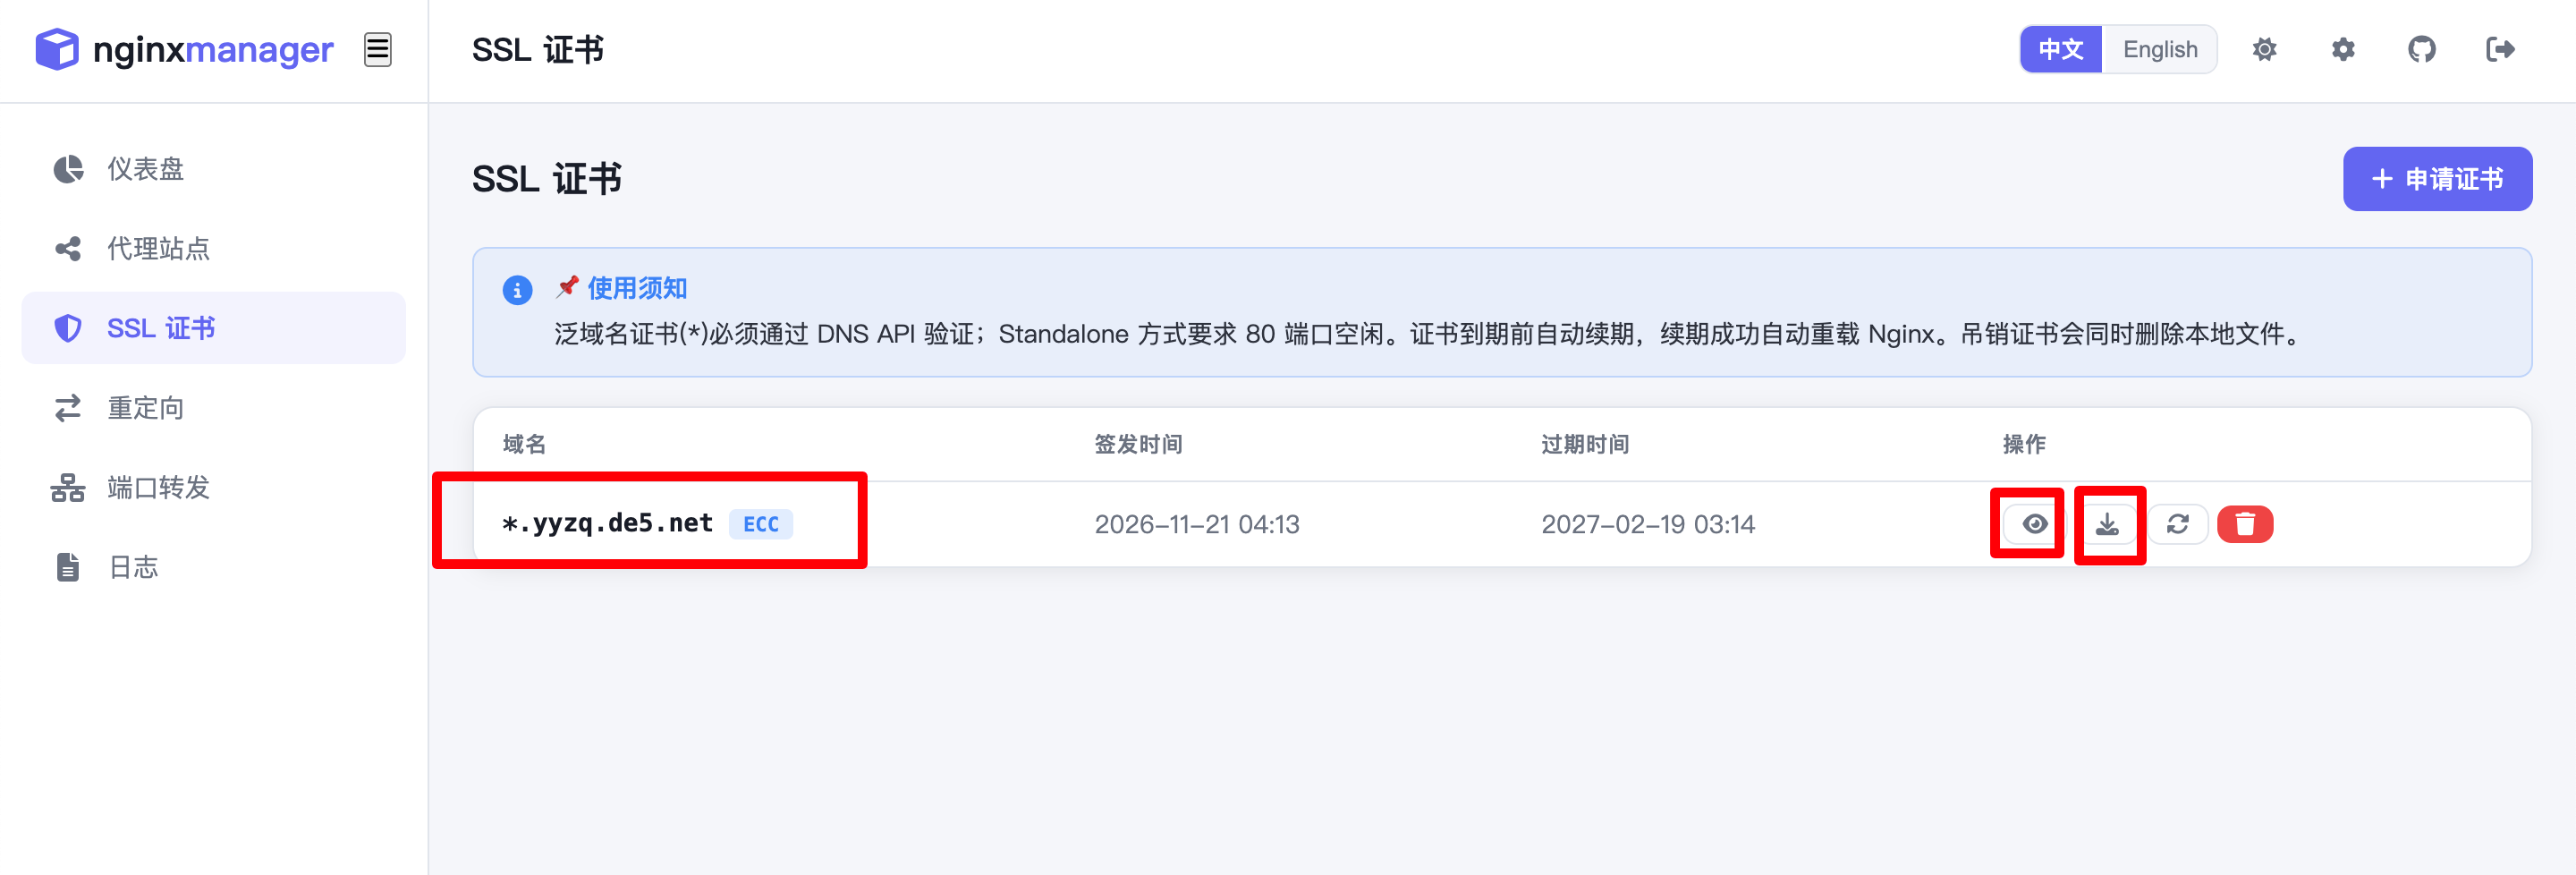
目前证书默认3个月-不足30天自动续期
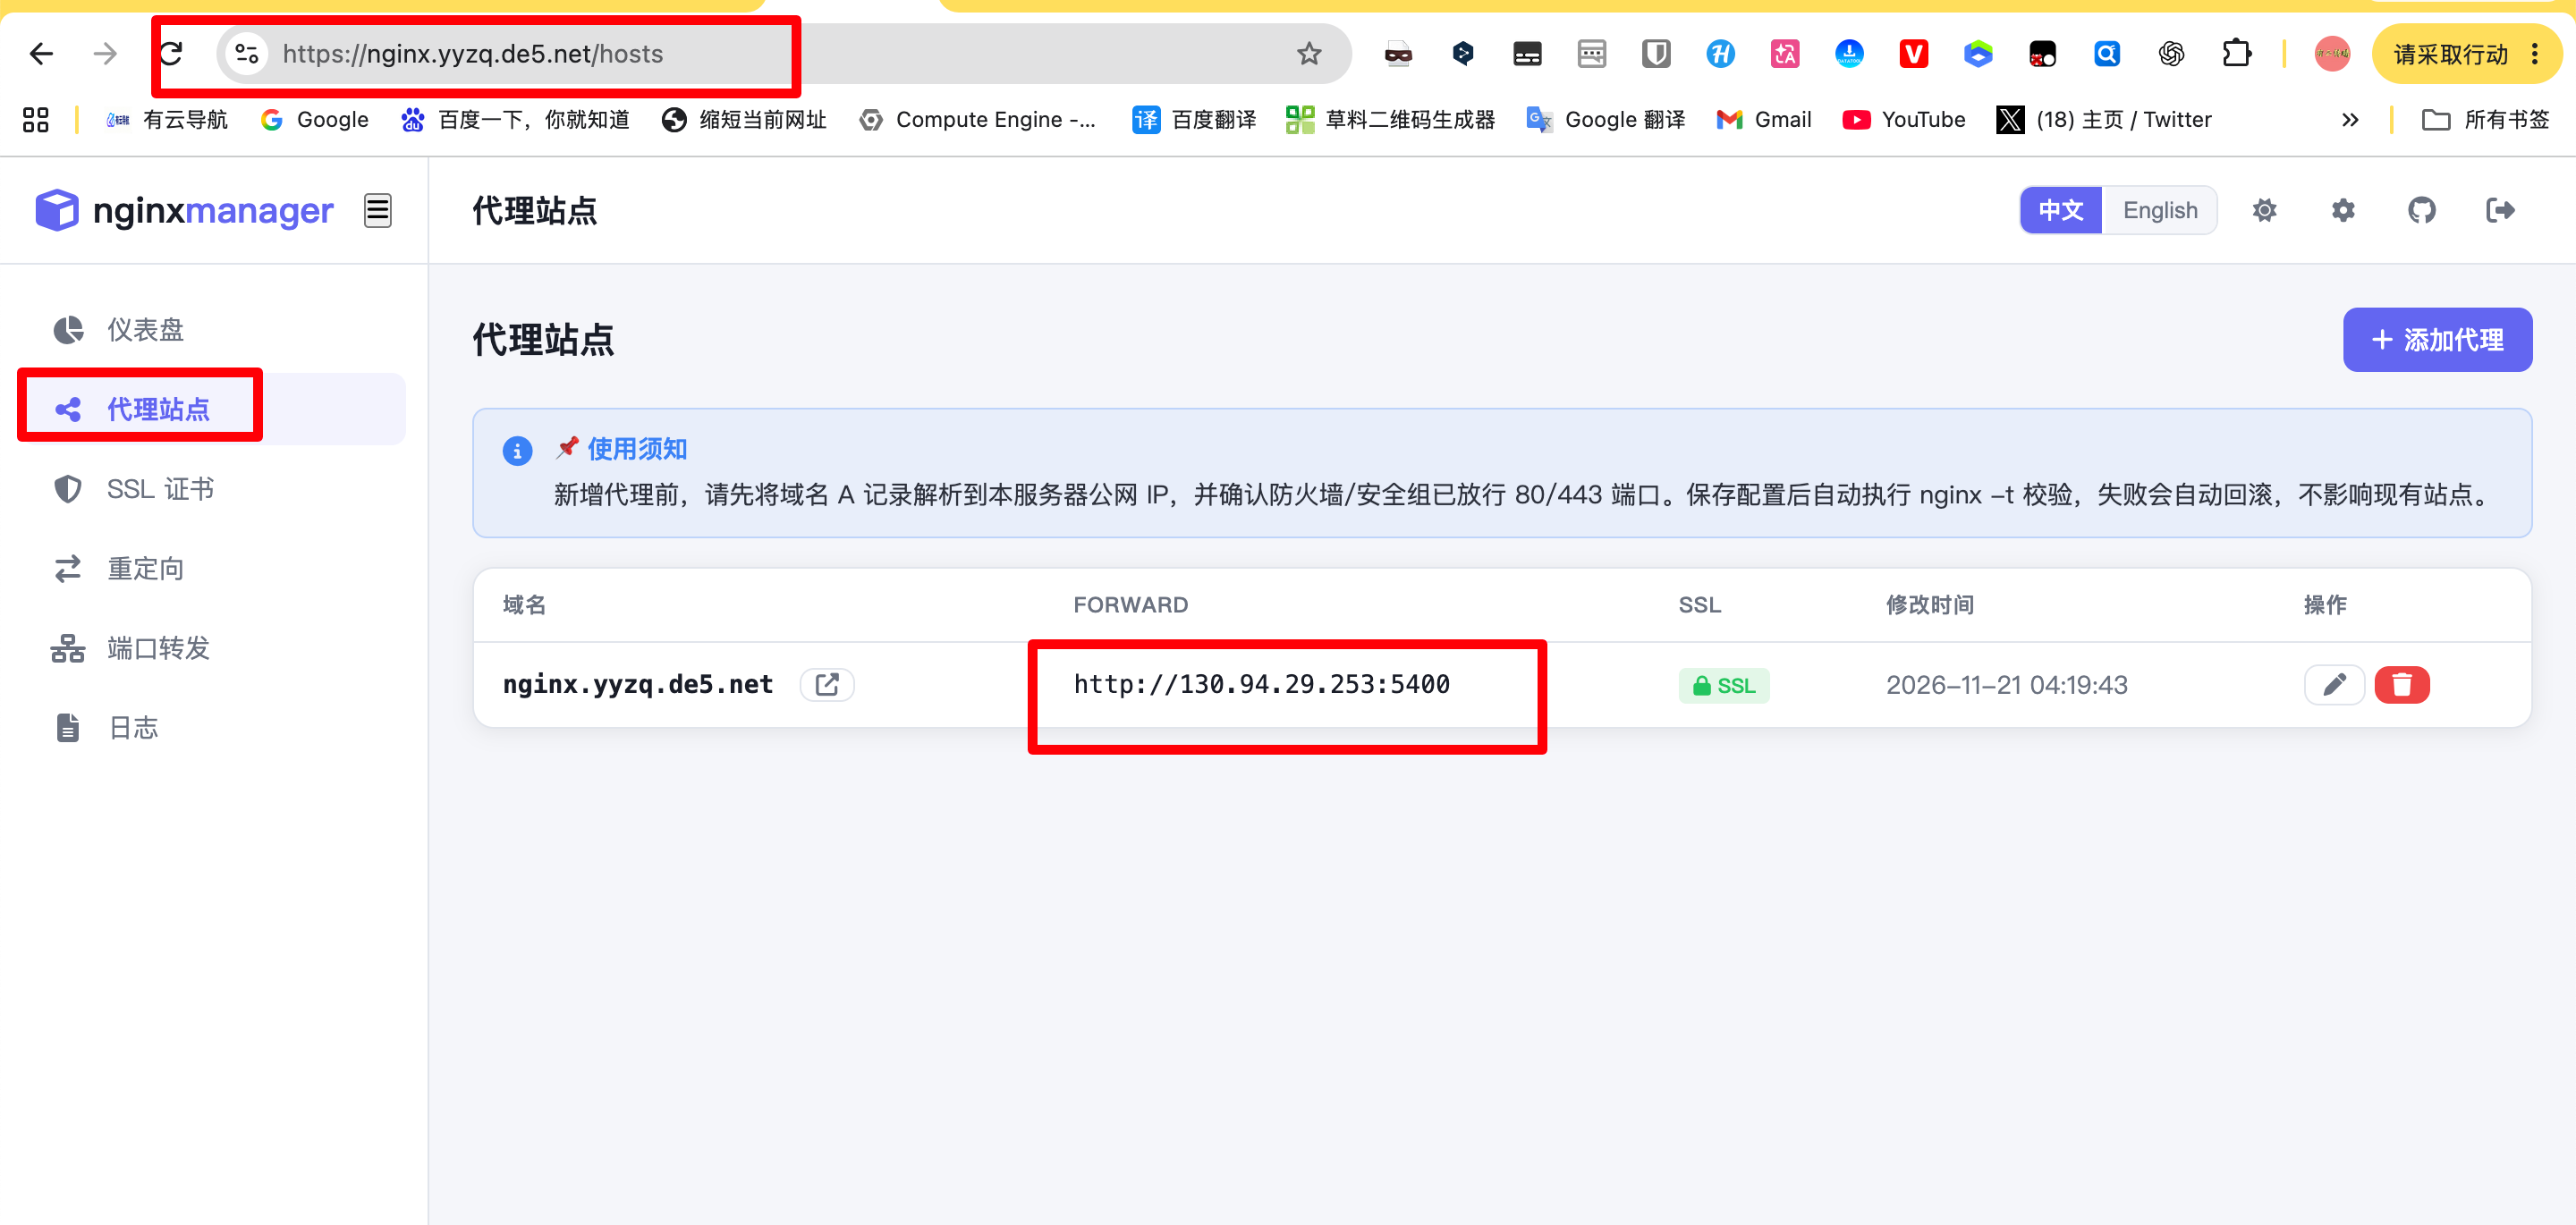
接下来我们代理这个web界面
新增一个A记录指向本机ip
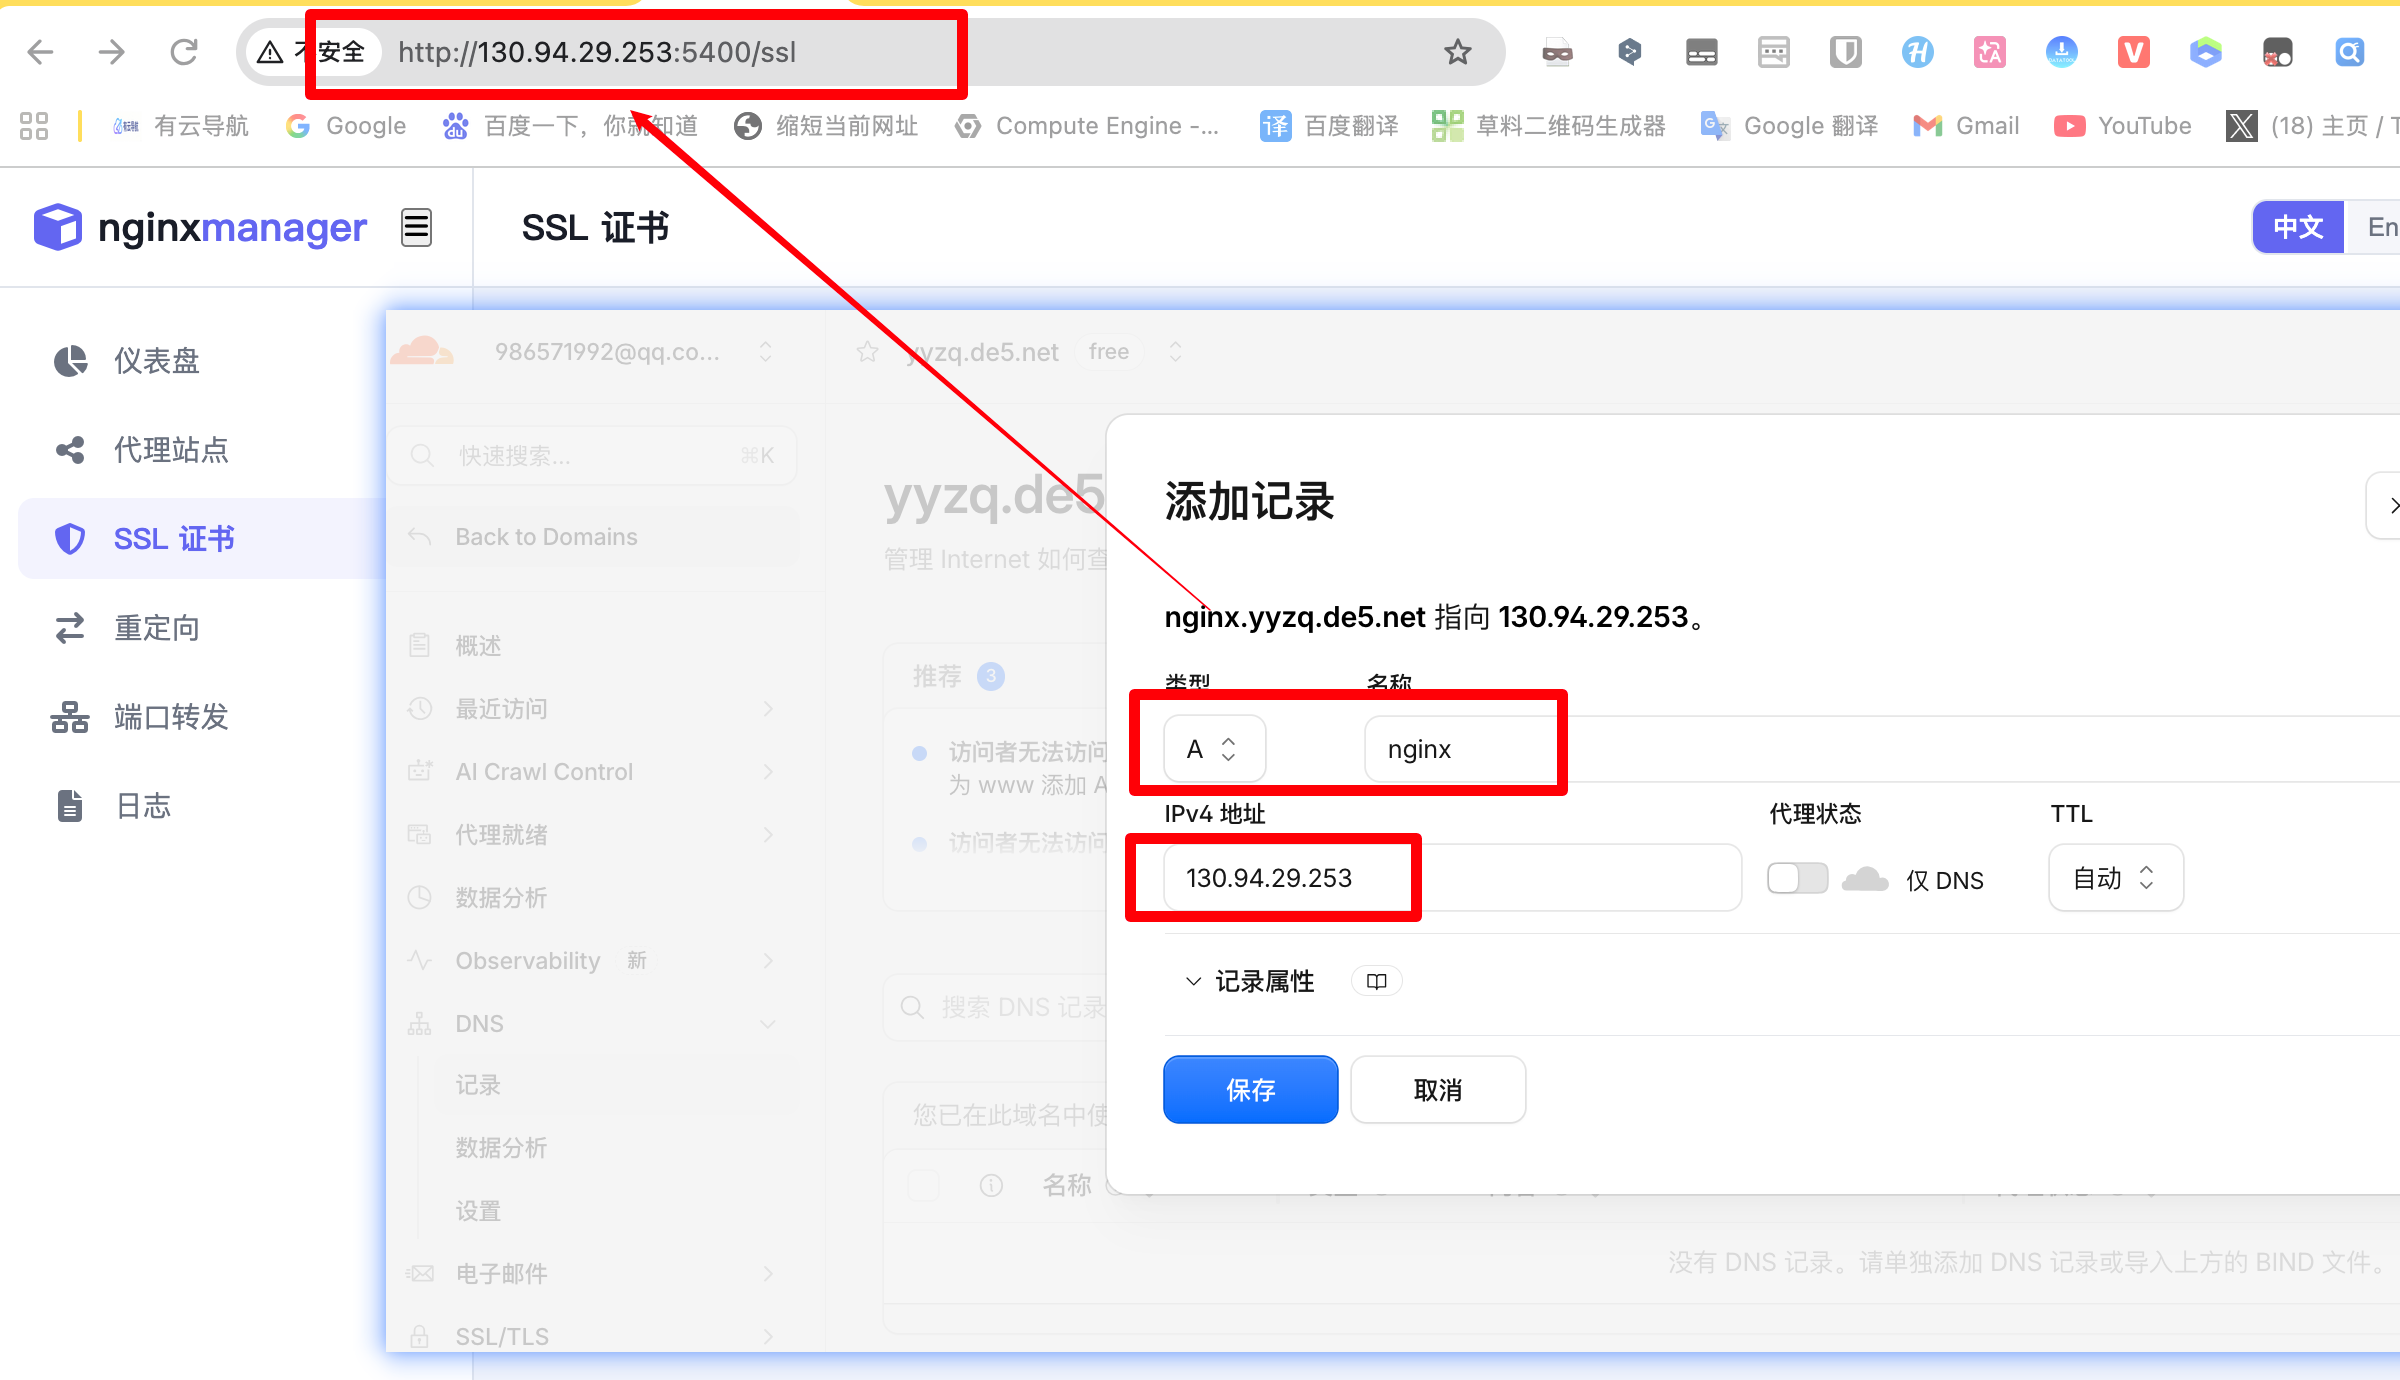
然后新增一个代理-填入信息
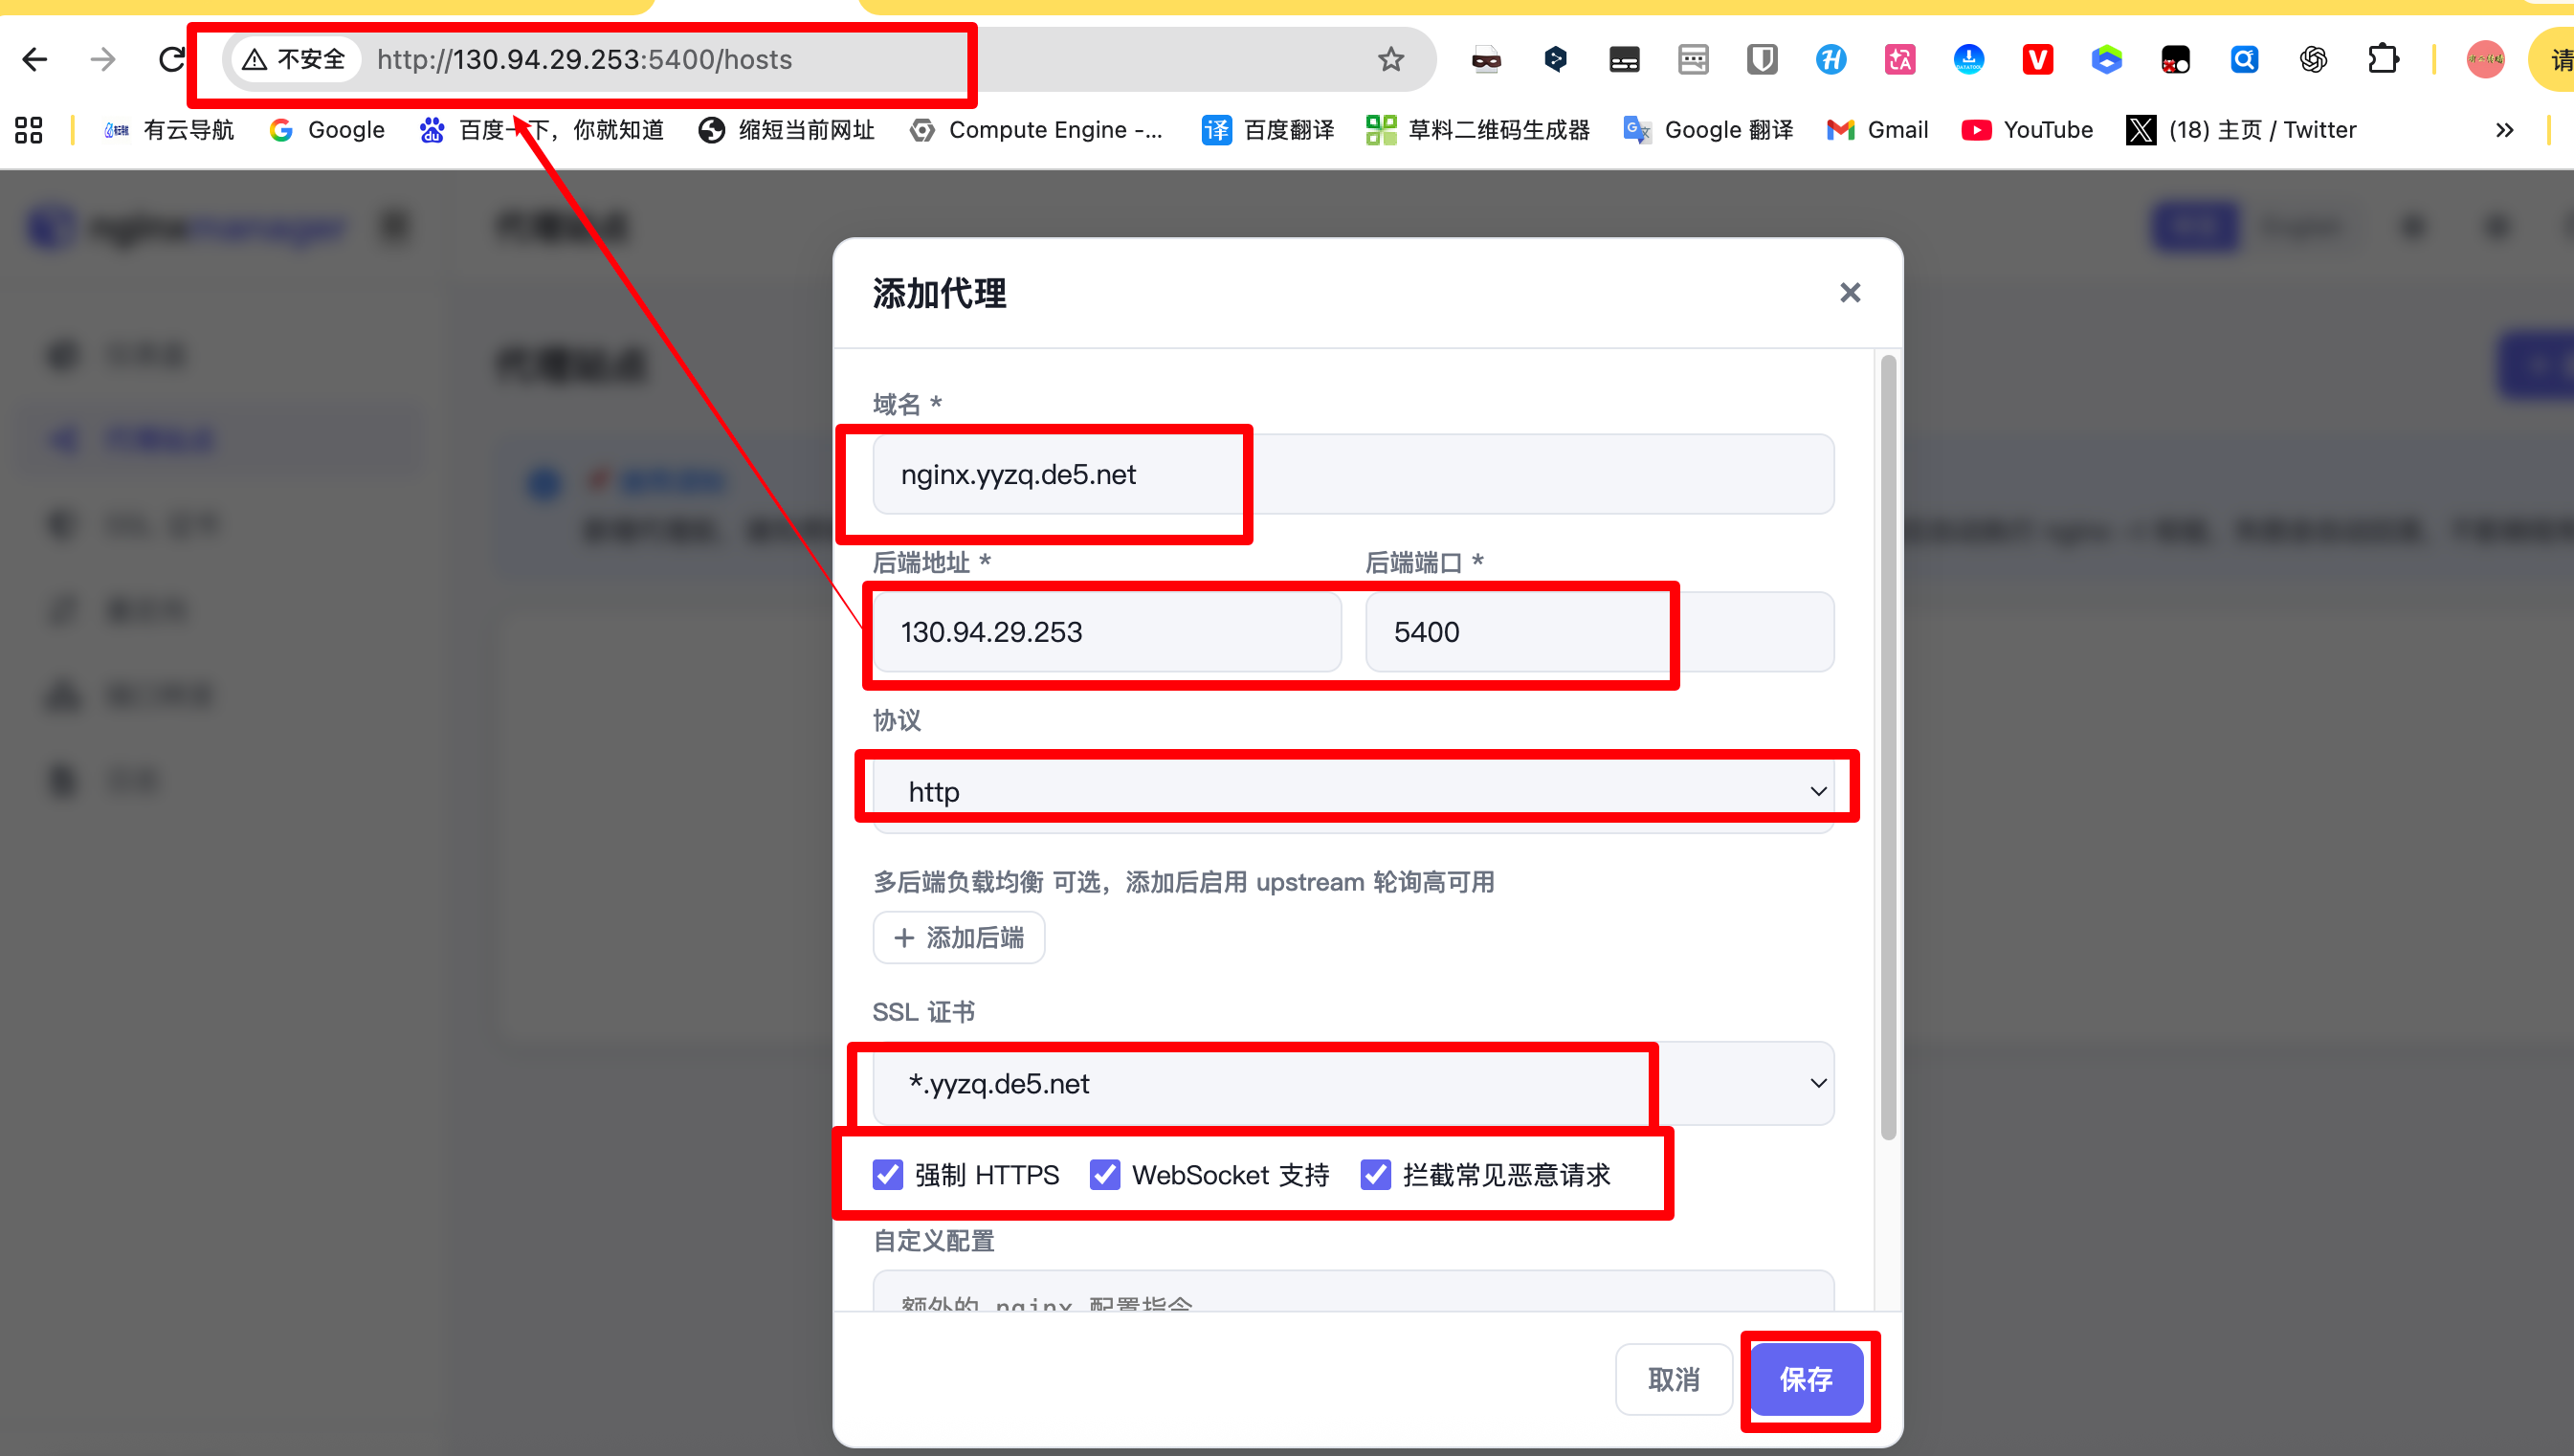
即可成功代理本web页面
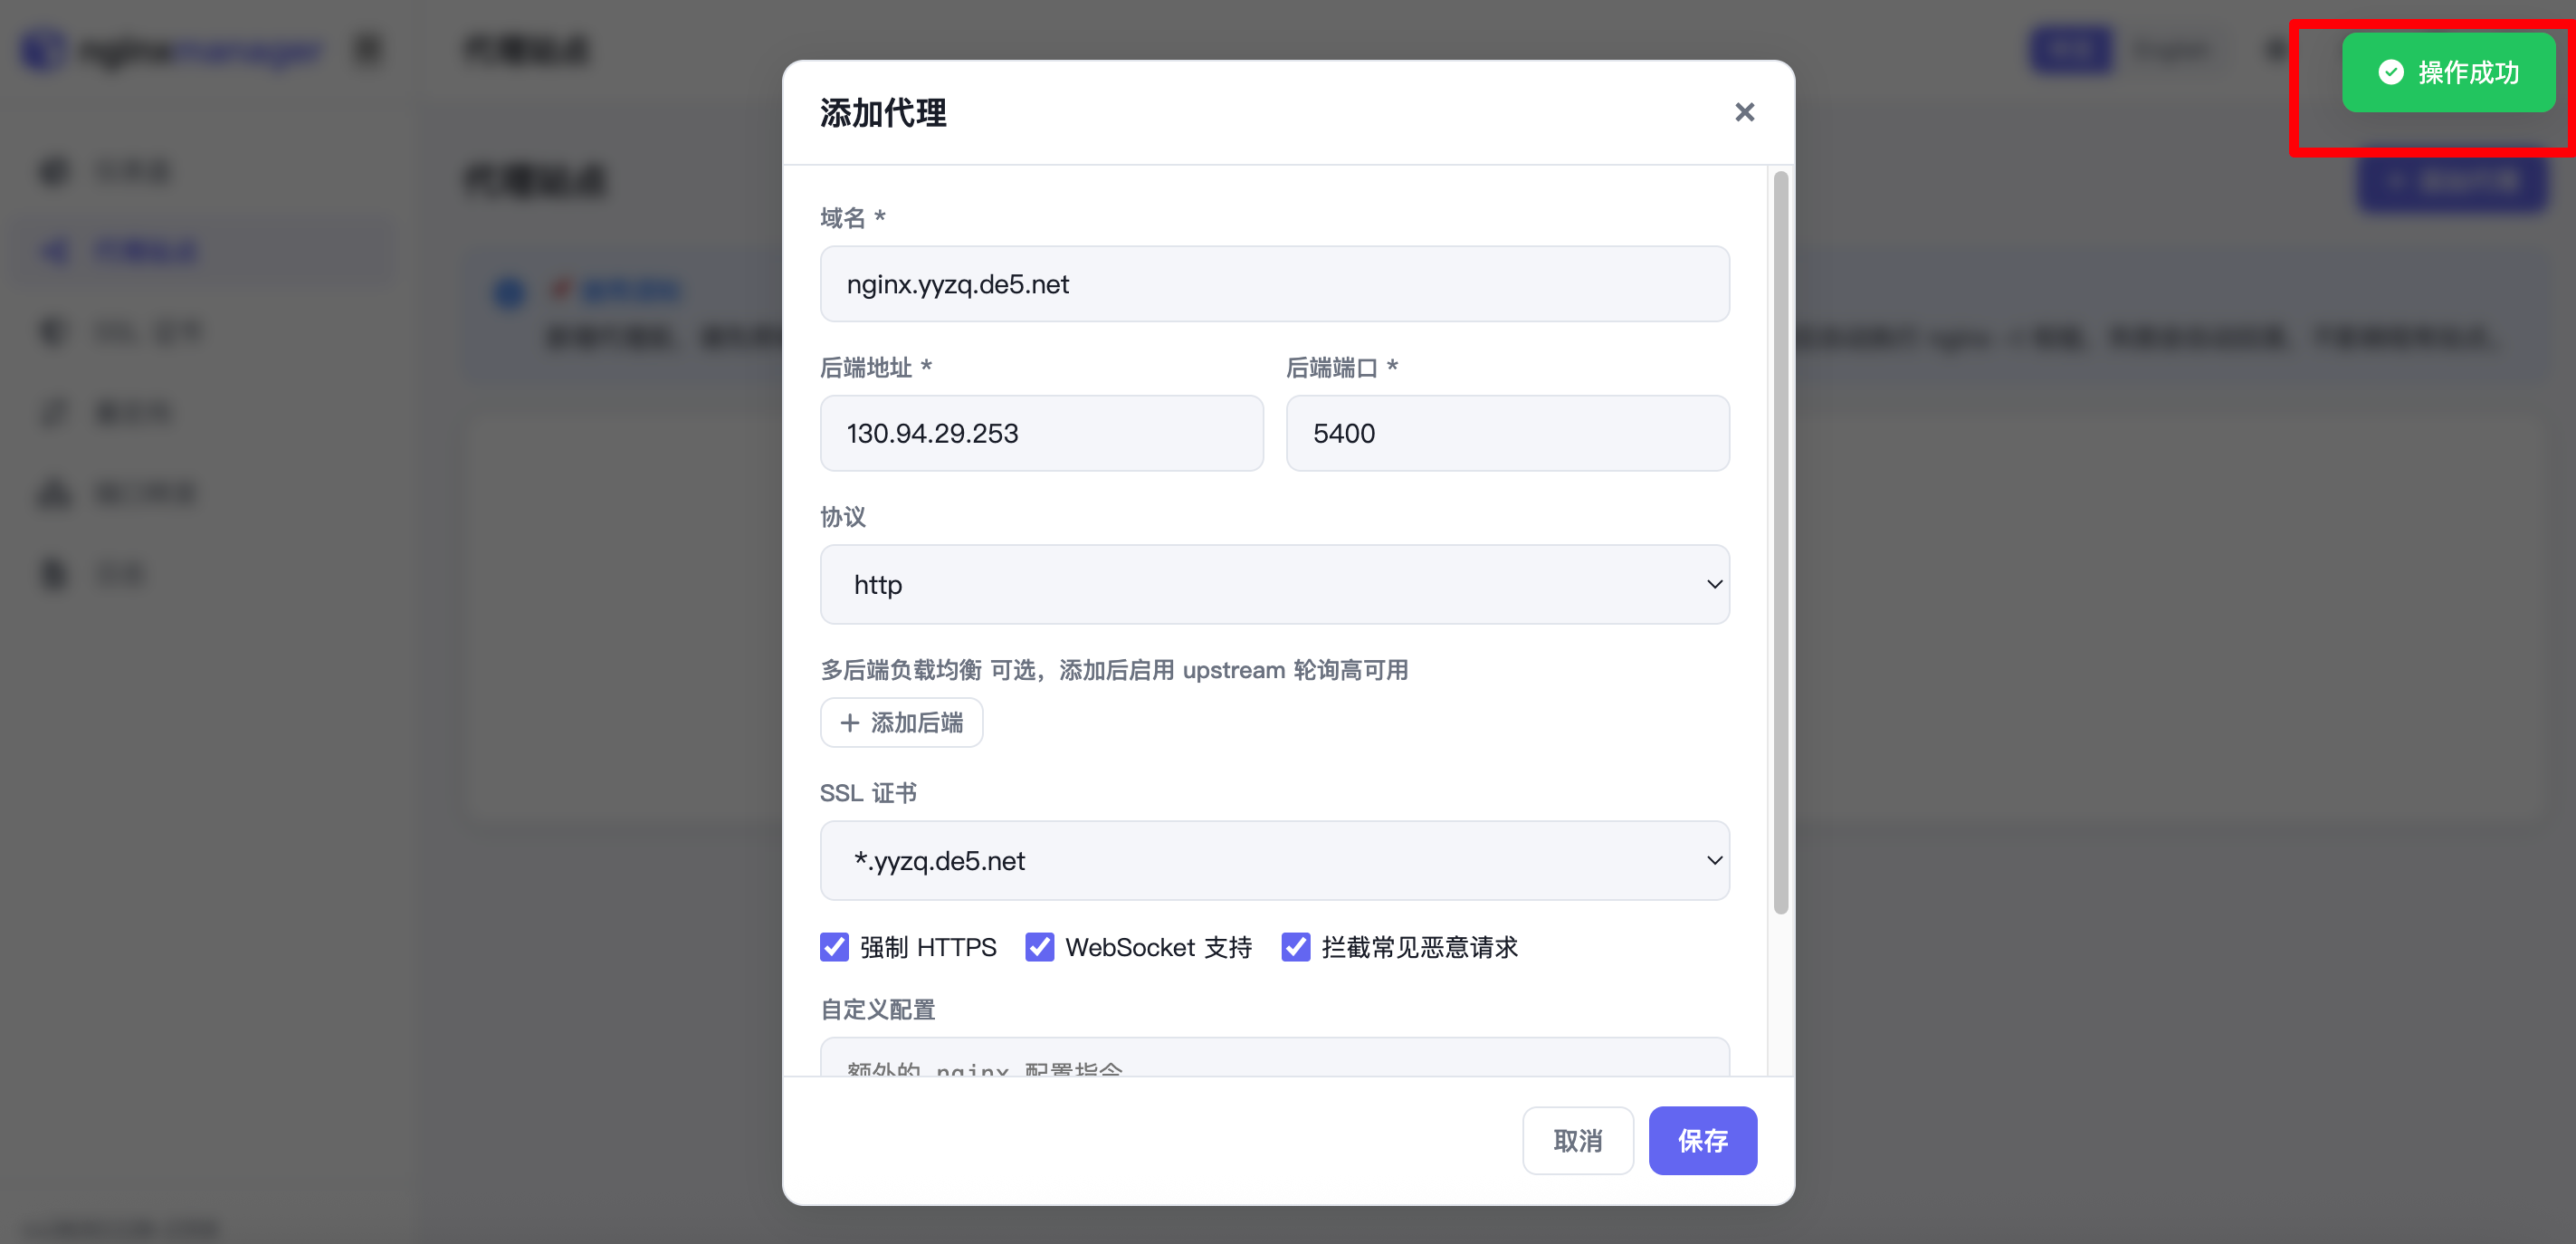
成功代理
其他功能自行探索即可
或者fork整个项目到自己的仓库让AI给你增加个性化的需求
有任何问题可以直接留言或者问我
有任何问题可以直接留言或者问我
有任何问题可以直接留言或者问我
欢迎关注我们的微信公众号!
评论区